


Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Критическая уязвимость в плагине WPvivid Backup затронула 900 000 сайтов

Уязвимость, выявленная в популярном WordPress-плагине для создания резервных копий, позволяет без аутентификации загрузить на сайт вредоносный код PHP и запустить его на исполнение. Патч включен в состав WPvivid Backup & Migration 0.9.124.

Уязвимости подвержены все прежние версии продукта. Ввиду высокой опасности и масштабности проблемы (на счету WPvivid Backup уже свыше 900 тыс. установок) пользователям настоятельно рекомендуется произвести обновление.

Правда, в блог-записи Wordfence сказано, что CVE-2026-1357 (9,8 балла CVSS) критична лишь для тех, у кого настройки плагина предусматривают обработку сгенерированным ключом — в обеспечение загрузки резервных копий с других сайтов. По умолчанию эта возможность отключена, а срок действия ключа ограничен 24 часами.

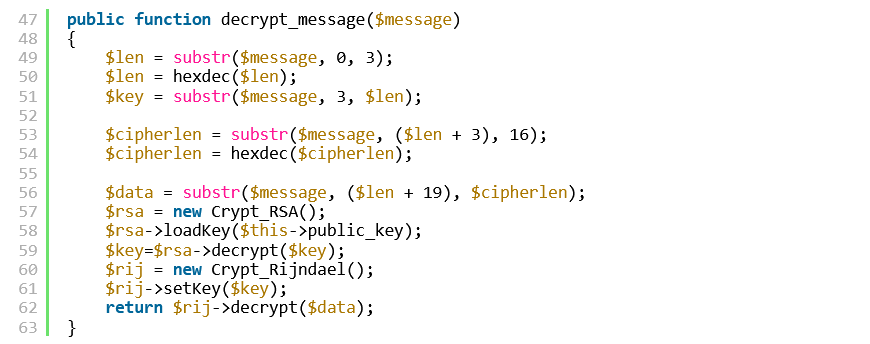
Согласно описанию, причин появления уязвимости две: неадекватная обработки ошибок при расшифровке по RSA и отсутствие санации пути при записи загруженных файлов.

Как оказалось, когда плагин тщетно пытался расшифровать сеансовый ключ, он не завершал выполнение, а передавал ложное значение $key в phpseclib для инициализации шифрования.

Криптобиблиотека воспринимала его как строку нулевых байтов, что открыло возможность для шифрования полезной нагрузки дефолтным, легко угадываемым 0-байтовым ключом.


Ситуацию усугубило отсутствие проверок типа файлов и их расширений в функции send_to_site(). Это провоцировало выход за пределы защищенного каталога резервных копий — загрузку на сервер произвольного PHP-кода с записью в публично доступные места с тем, чтобы он каждый раз отрабатывал в браузере.

Апдейт, устраняющий эти недостатки, вышел 28 января. Автор опасной находки получил 2145 долларов в рамках программы Wordfence Bug Bounty.

Подпишитесь на новости

VPN и исчезающие сообщения стали аргументами в пользу ареста

Привычные инструменты обеспечения конфиденциальности получили неожиданную трактовку. По словам члена СПЧ Евы Меркачевой, следствие стало ссылаться на VPN, шифрование трафика и исчезающие сообщения как на меры конспирации, обосновывая необходимость заключения подозреваемых под стражу.

О таких случаях Меркачева рассказала в авторской статье для «Московского комсомольца», сославшись на судебные постановления в распоряжении правозащитников.

В описанной ею логике следствия средства анонимизации, сквозное шифрование, автоудаление сообщений и сокрытие контактов могут указывать на возможность воспрепятствовать расследованию или воздействовать на пока не установленных лиц.

Один из приведённых примеров касается московского врача-терапевта, которого заподозрили в оправдании терроризма из-за публикации четырёхлетней давности. По данным Меркачевой, при избрании ареста суд сослался в том числе на эти доводы следствия.

Однако важно отметить, что в этом случае речь не об аресте исключительно за установленный VPN или включённое автоудаление переписки. Правозащитница описывает использование таких функций как дополнительных аргументов при выборе меры пресечения по уголовному делу.

Число постановлений и подробности всех случаев в статье не приведены.

RSS: Новости на портале Anti-Malware.ru