


Фейковый маркетплейс Zadrotik обманывает геймеров и подписчиков сервисов

Фейковый маркетплейс Zadrotik обманывает геймеров и подписчиков сервисов

Фейковый маркетплейс Zadrotik обманывает геймеров и подписчиков сервисов

Компания F6 предупредила о мошенническом маркетплейсе Zadrotik, ориентированном на российских пользователей. Площадка специализируется на продаже игрового инвентаря и виртуальных товаров для популярных игр, а также подписок на различные онлайн-сервисы. Ресурс продолжает работать, и, по данным компании, уже есть пострадавшие.

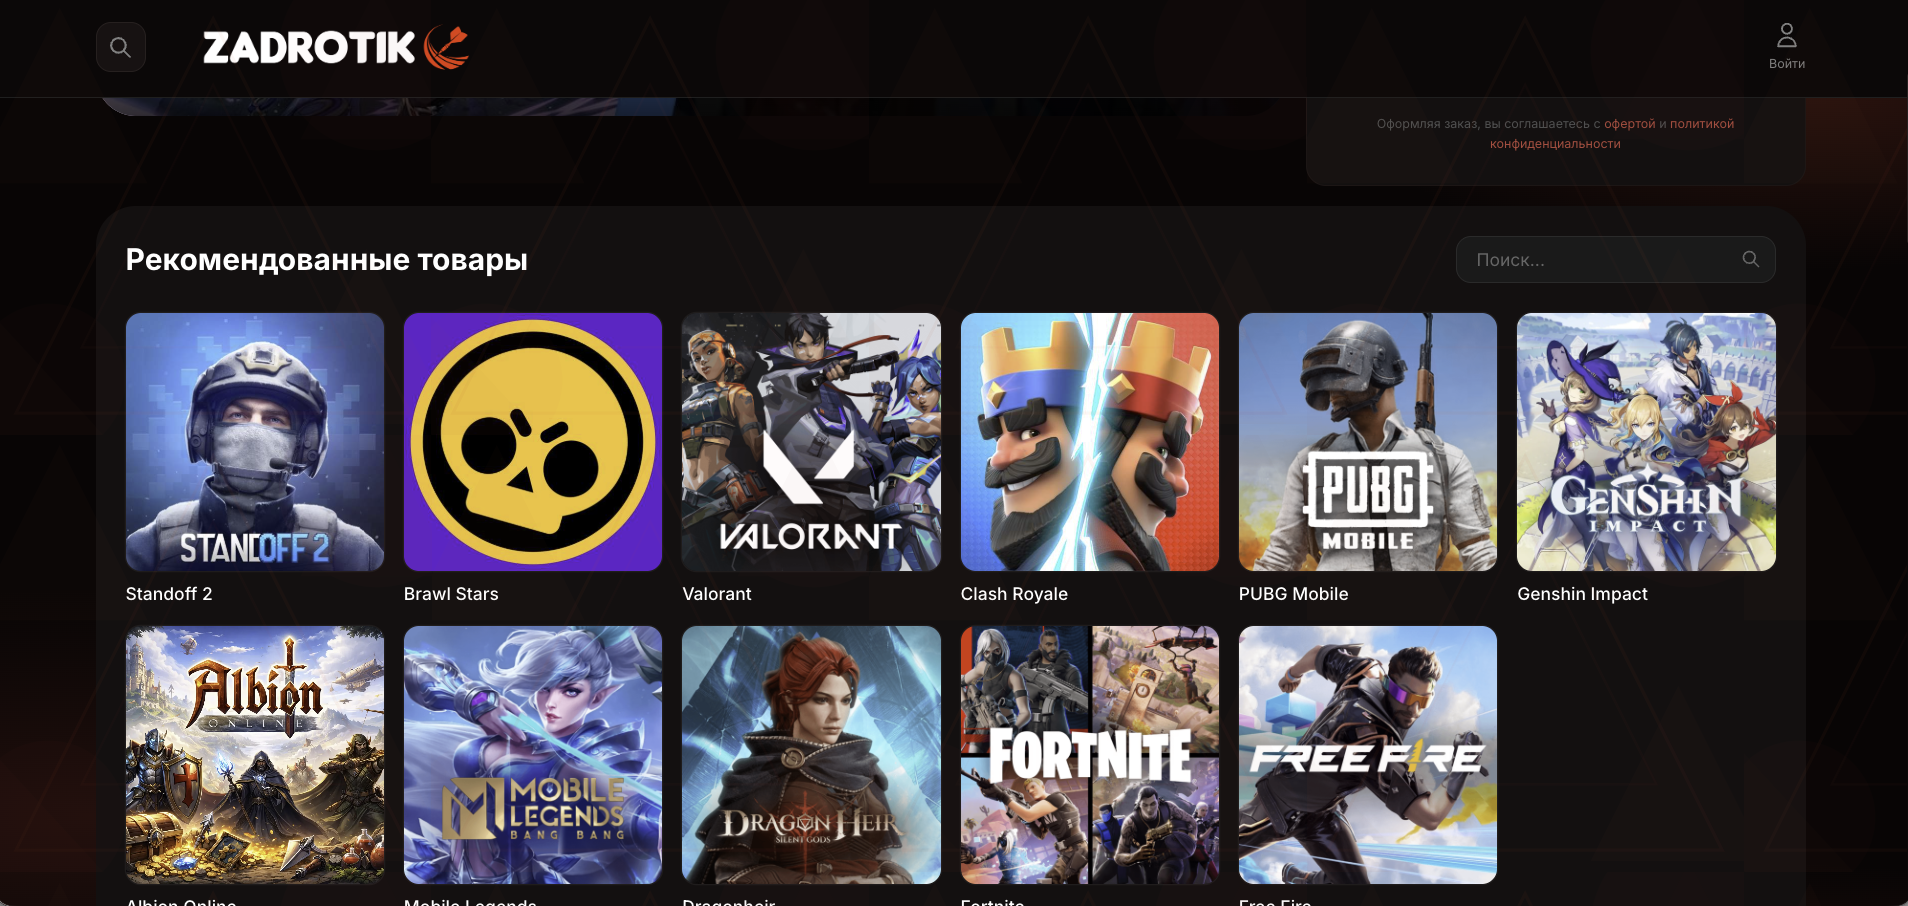
Как сообщили в F6, на сайте пользователям предлагают приобрести якобы лицензионные ключи, внутриигровые предметы и игровую валюту для Genshin Impact, CS2, Standoff 2, Fortnite и PUBG Mobile.

Помимо игрового контента, на маркетплейсе доступны подписки на ChatGPT, Spotify, iTunes и ряд других популярных сервисов. Стоимость товаров варьируется от 1 до 500 тыс. рублей. Сайт размещён в доменной зоне .COM и на момент публикации продолжает открываться.

Ресурс активно рекламируется на различных площадках, включая социальные сети, видеохостинги, тематические форумы и игровые каналы. При этом, как отмечают в F6, мошеннический характер сайта с первого взгляда практически не заметен, несмотря на отсутствие какого-либо сходства с легальными сервисами. «Например, в оформлении магазина почти нет характерных для мошеннических сайтов орфографических ошибок. Структура сайта включает разделы “Условия использования” и “Оферта”, в которых описаны особенности взаимодействия с пользователями», — пояснили в компании.

По словам экспертов, схема работы ресурса строится на предложении промокода на первую покупку с ограниченным сроком действия. Перед оплатой пользователю предлагают указать адрес электронной почты для получения цифрового товара, а также выбрать способ оплаты — банковской картой, через QR-код или криптовалютой.

Однако, как подчёркивают в F6, вне зависимости от выбранного способа оплаты данные платёжных средств оказываются скомпрометированы, а покупатель теряет деньги, не получив обещанный товар. При обращении в техническую поддержку «сотрудники» сервиса ссылаются на техническую ошибку и предлагают повторить платёж. По оценкам компании, средний чек пострадавших пользователей составил 2 397 рублей.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru