


В WhatsApp Web появились видеозвонки: отличная новость для любителей Linux

В WhatsApp Web появились видеозвонки: отличная новость для любителей Linux

В WhatsApp Web появились видеозвонки: отличная новость для любителей Linux

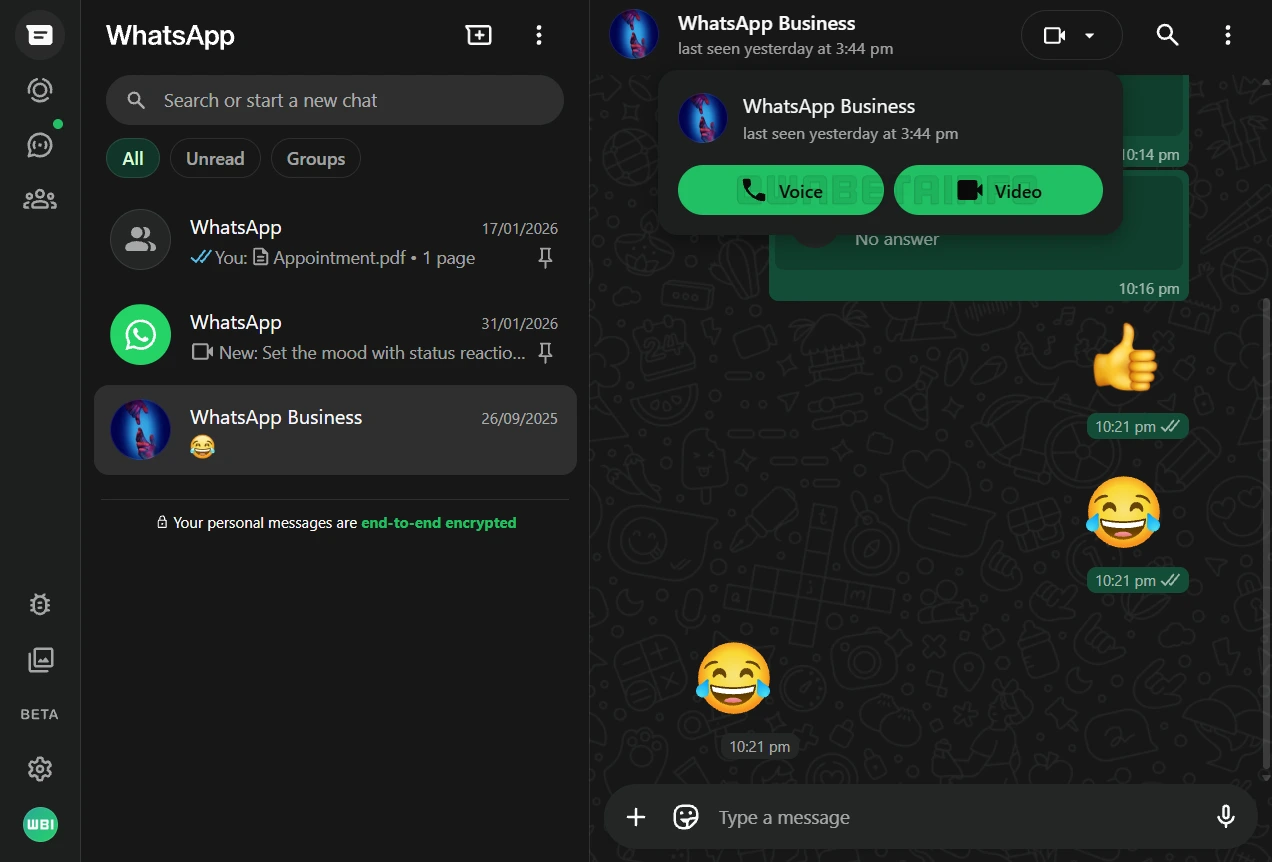
Разработчики WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) наконец-то решились на шаг, которого пользователи ждали годами. Мессенджер начал постепенно включать голосовые и видеозвонки прямо в WhatsApp Web, без установки десктопного приложения. Пока функция доступна не всем, но процесс уже запущен.

Первыми нововведение получают участники бета-программы WhatsApp Web. На стартовом этапе звонки работают в индивидуальных чатах: достаточно открыть диалог в браузере и нажать кнопку вызова — всё, как в привычных мобильных и десктопных версиях.

В прошлом месяце мы рассказывали, что в WhatsApp Web появится поддержка групповых голосовых и видеозвонков, благодаря чему пользователи смогут участвовать в звонках независимо от того, с какого устройства они подключаются.

Все звонки в веб-версии защищены сквозным шифрованием. WhatsApp использует протокол Signal — тот же самый, что уже много лет защищает сообщения, звонки и статусы в приложениях для Android, iOS и компьютеров. Никаких дополнительных настроек включать не нужно: шифрование работает автоматически.


Веб-звонки поддерживают демонстрацию экрана — правда, только во время видеовызова. Функция работает так же, как в десктопных приложениях, и подойдёт для показов документов, презентаций или рабочих экранов. Впрочем, разработчики справедливо напоминают: делиться экраном стоит только с теми, кому вы действительно доверяете.

Особенно рады обновлению будут пользователи Linux. Официального десктопного клиента WhatsApp для этой ОС нет, и раньше для звонков приходилось доставать смартфон. Теперь полноценные голосовые и видеозвонки доступны прямо из браузера, что заметно упрощает жизнь.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru