


Новая атака в Telegram использует официальную аутентификацию мессенджера

Новая атака в Telegram использует официальную аутентификацию мессенджера

Новая атака в Telegram использует официальную аутентификацию мессенджера

Эксперты зафиксировали новую и довольно изощрённую фишинговую кампанию в Telegram, которая уже активно используется против пользователей по всему миру. Главная особенность атаки в том, что злоумышленники не взламывают мессенджер и не подделывают его интерфейс, а аккуратно используют официальные механизмы аутентификации Telegram.

Как выяснили аналитики компании CYFIRMA, атакующие регистрируют собственные API-ключи Telegram (api_id и api_hash) и с их помощью инициируют реальные попытки входа через инфраструктуру самого мессенджера. Дальше всё зависит от того, как именно жертву заманят на фишинговую страницу.

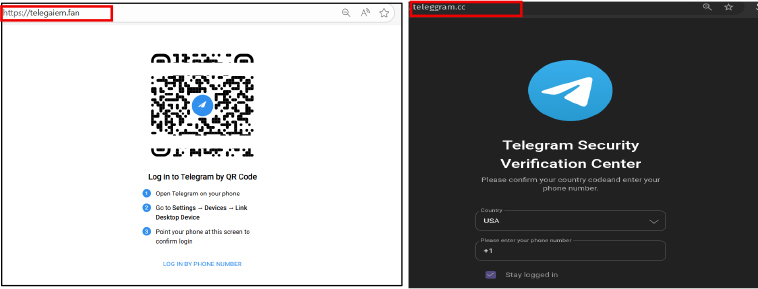
Всего специалисты наткнулись на два подобных сценария. В первом случае пользователю показывают QR-код в стиле Telegram, якобы для входа в аккаунт. После сканирования кода в мобильном приложении запускается легитимная сессия, но уже на стороне злоумышленника.

Во втором варианте жертву просят вручную ввести номер телефона, одноразовый код или пароль двухфакторной защиты. Все эти данные тут же передаются в официальные API Telegram.


Ключевой момент атаки наступает позже. Telegram, как и положено, отправляет пользователю системное уведомление в приложении с просьбой подтвердить вход с нового устройства. И вот тут в дело вступает социальная инженерия. Фишинговый сайт заранее подсказывает, что это якобы «проверка безопасности» или «обязательная верификация», и убеждает нажать кнопку подтверждения.

В итоге пользователь сам нажимает «Это я» и официально разрешает доступ к своему аккаунту. Никакого взлома, обхода шифрования или эксплуатации уязвимостей не требуется: сессия выглядит полностью легитимной, потому что её одобрил владелец аккаунта.

По данным CYFIRMA, кампания хорошо организована и построена по модульному принципу. Бэкенд централизованный, а домены можно быстро менять, не затрагивая логику атаки. Такой подход усложняет обнаружение и блокировку инфраструктуры.

После захвата аккаунта злоумышленники, как правило, используют его для рассылки фишинговых ссылок контактам жертвы, что позволяет атаке быстро распространяться дальше — уже от лица доверенного пользователя.

Подпишитесь на новости

Доступ есть, контроля мало: PAM используют лишь 36,5% российских компаний

Права администратора — ключи от корпоративной инфраструктуры. Но 64,5% опрошенных компаний контролируют такой доступ через организационные меры и предписания. Специализированную PAM-систему используют лишь 36,5%. Бумажные правила пока заметно популярнее технического контроля.

Эти данные Яков Фишелев представил на «Айдентити Конф 2026». В основе доклада — исследование «Индид» и Айдентити Клуба (PDF), посвященное российскому рынку Identity Security и практикам защиты учетных записей.

У 14,5% участников контроль привилегированного доступа построен на собственных скриптах, у 15% — на инструментах с открытым исходным кодом. Еще 9,5% сообщили, что специального процесса вообще нет. Респонденты могли выбирать несколько вариантов, поэтому доли не нужно складывать.

 

С подрядчиками ситуация тоже неоднозначная. Только 32% компаний предоставляют им доступ с выделенных терминалов под контролем PAM. Чаще используют временные учетные записи через системы управления доступом — 42% — или вручную выдают права под конкретную задачу — 41%.

При этом проблемы с учетными записями и доступом знакомы 87,5% опрошенных организаций. Самая частая история — ошибки администраторов при ручной выдаче прав, открывшие посторонним доступ к конфиденциальным данным (их отметили 43,5%).

О доступе уже уволенных сотрудников сообщили 33,5%. Несанкционированную активность технических или сервисных учетных записей, владельцев которых трудно установить, отметили 35,5%. Получается, опасность может исходить не только от взломщика снаружи, но и от забытой учетной записи внутри.

Деньги на защиту между тем есть: российский рынок Identity Security в 2025 году оценили в 17 млрд рублей. Крупнейший сегмент — PAM с объемом 5,8 млрд рублей. Однако покупка средств защиты и порядок в правах доступа, судя по представленным данным, пока далеко не всегда идут вместе.

RSS: Новости на портале Anti-Malware.ru