


Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

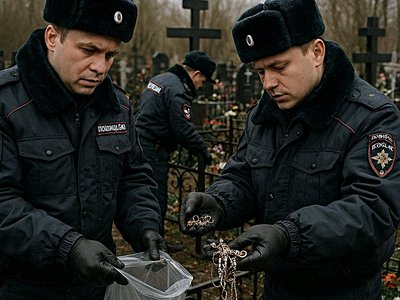
Астраханские полицейские вернули владелице похищенные драгоценности. Ее дочь, действуя под давлением телефонных мошенников, отнесла украшения на указанную злоумышленниками могилу на одном из городских кладбищ. В итоге преступники убедили девочку забрать из дома около 80 ювелирных изделий и оставить их в условленном месте. По дороге они даже оплатили ей такси.

О произошедшем сообщил официальный телеграм-канал Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России.

По данным ведомства, мошенники целенаправленно звонили дочери потерпевшей и вели с ней длительные разговоры.

Как это часто бывает в подобных схемах, злоумышленники требовали сохранять происходящее в тайне. Однако пропажу украшений заметила мать девочки. Расспросив дочь и узнав детали случившегося, она незамедлительно обратилась в полицию.

Спустя несколько дней в отдел полиции пришел местный житель и принес коробку с ювелирными изделиями. По его словам, он искал подработку, и неизвестные предложили ему забрать коробку с кладбища. Однако, увидев содержимое, мужчина заподозрил неладное и решил передать находку правоохранительным органам.

За проявленную бдительность и активную гражданскую позицию мужчина был награжден УМВД по Астраханской области. Все изъятые украшения возвращены законной владелице. Следственные действия продолжаются.

Как отмечают в МВД, после усложнения схем безналичных переводов и ужесточения ответственности за дропперство телефонные мошенники все чаще требуют передавать им деньги в виде наличных или ценностей. В ряде случаев они настаивают на покупке золотых слитков или ювелирных изделий с последующей передачей курьерам либо оставлением их в условленных местах.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru