


PT Container Security ускорили в 3,5 раза и расширили контроль рантайма

PT Container Security ускорили в 3,5 раза и расширили контроль рантайма

PT Container Security ускорили в 3,5 раза и расширили контроль рантайма

Positive Technologies выпустила обновление решения для защиты контейнерных сред PT Container Security — версию 0.9. В релизе разработчики сосредоточились на практичных вещах: ускорили обработку событий, упростили мониторинг и дали администраторам больше гибкости при настройке рантайм-контролей.

Главное изменение — переработка механизма анализа событий рантайма. За счёт нового алгоритма продукт, по внутренним тестам компании, стал обрабатывать примерно в 3,5 раза больше событий в секунду без увеличения потребления ресурсов.

Это позволяет системе стабильнее работать под высокой нагрузкой и лучше справляться с пиковыми потоками событий.

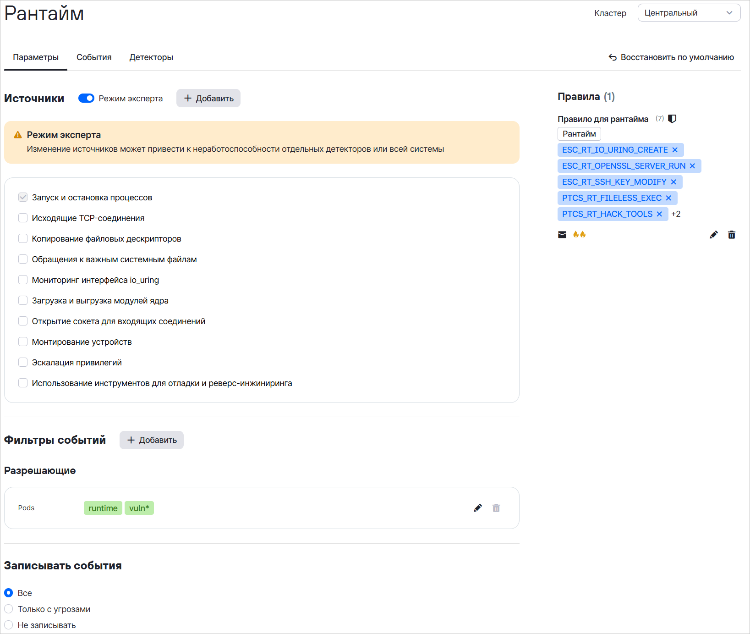
В версии 0.9 также расширили возможности настройки источников событий. В стандартной поставке есть набор лицензированных источников для контроля контейнерных сред, но теперь в специальном «экспертном режиме» администраторы могут менять существующие источники или добавлять свои — с учётом особенностей конкретной инфраструктуры.


Для мониторинга состояния самого продукта и его компонентов PT Container Security теперь интегрирован с Grafana. Сотрудники ИБ могут смотреть наглядные дашборды с показателями работы детекторов, API, обновлений лицензий и баз уязвимостей. Для контроля внешних сервисов добавлена поддержка Prometheus.

Обновление затронуло и детекторы безопасности: их общее количество выросло до 38. Среди новых — правила, помогающие выявлять попытки обхода защитных механизмов контейнера, например через создание жёстких ссылок или попытки повышения привилегий. Для их работы используется актуальная версия eBPF-движка Tetragon 1.5.0.

Кроме того, разработчики упростили работу с документацией: описания API, а также руководства администратора и пользователя теперь можно скачать в формате PDF. Для планирования ресурсов добавлены формулы расчёта необходимого объёма дискового пространства.

Чтобы воспользоваться всеми новыми возможностями, продукт нужно обновить до версии 0.9.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru