


В Google рекламируют «очистку macOS», за которой скрывается вредонос

В Google рекламируют «очистку macOS», за которой скрывается вредонос

В Google рекламируют «очистку macOS», за которой скрывается вредонос

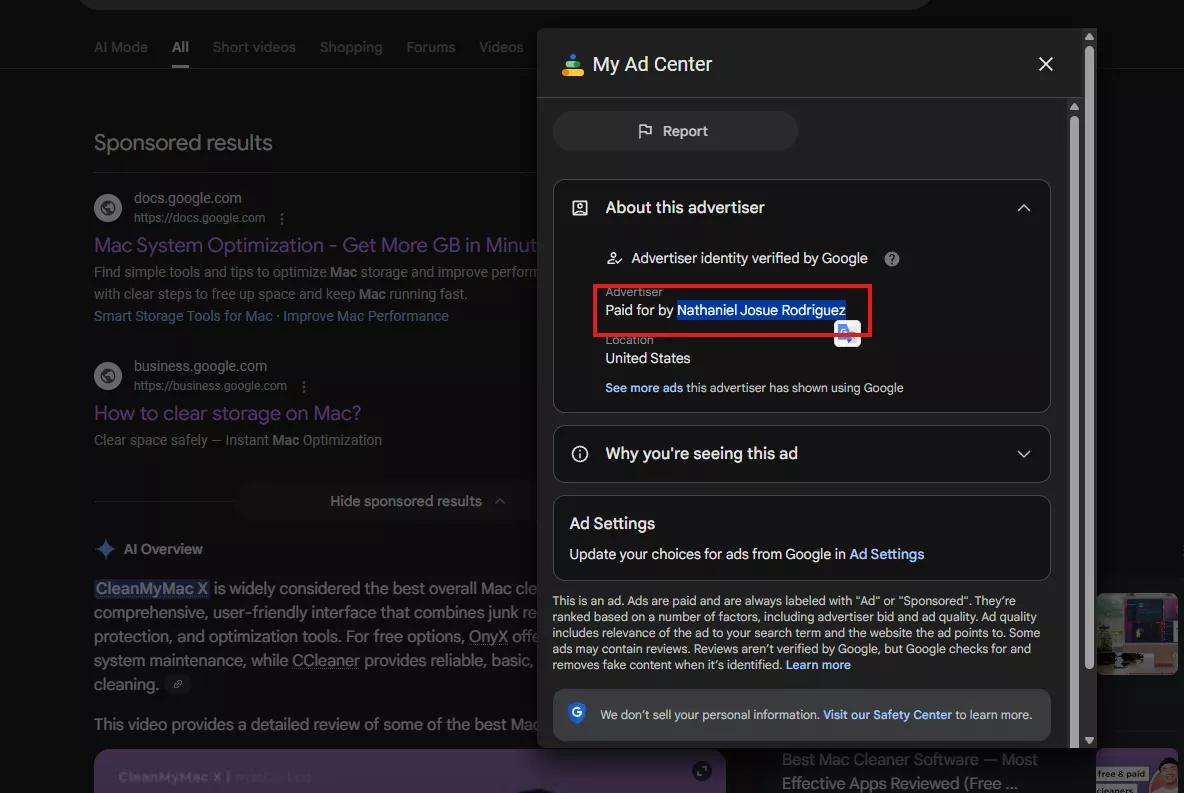
Киберпреступники снова нашли способ замаскировать вредоносные атаки под вполне легитимные действия. На этот раз они используют рекламные объявления в поиске Google, чтобы заражать компьютеры пользователей macOS. Злоумышленники размещают платные объявления по запросам вроде «mac cleaner» или «очистка диска macOS».

В результатах поиска такие объявления выглядят максимально правдоподобно: в них указаны доверенные домены Google — например, docs.google.com или business.google.com.

Но при переходе по ссылке пользователь попадает вовсе не на официальный сайт Apple. Вместо этого его перенаправляют на страницу Google Apps Script, оформленную под фирменный стиль Apple — с поддельным меню, интерфейсом и знакомыми элементами навигации. Всё выглядит так, будто это настоящий сервис поддержки.


Дальше жертве предлагают «проверить хранилище» или «освободить место на диске» — стандартные и привычные для macOS задачи. На самом деле эти инструкции запускают скрытые команды, которые загружают и выполняют код с серверов злоумышленников. Всё происходит без предупреждений и заметных сигналов для пользователя.

Эксперты отмечают, что используются разные техники маскировки — от закодированных команд до сообщений вроде «Очистка хранилища…» или «Установка пакетов, подождите…». Пока пользователь думает, что идёт обслуживание системы, атакующие получают полный доступ к компьютеру. В итоге они могут установить зловред, украсть файлы и ключи доступа, добавить скрытые бэкдоры или использовать устройство для майнинга криптовалюты.

Отдельную тревогу вызывает то, что рекламные аккаунты Google Ads, через которые распространяется атака, выглядят легитимными. Исследователи считают, что злоумышленники получили к ним доступ через взлом или кражу учётных данных, а не создавали их специально. Это позволяет быстрее проходить проверки и вызывать доверие у пользователей.

Специалисты советуют с осторожностью относиться к рекламным ссылкам, особенно когда речь идёт о «чистке», «ускорении» или «обслуживании» системы. Для обслуживания macOS безопаснее пользоваться официальной документацией Apple или проверенными инструментами из надёжных источников.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru