


В Google рекламируют «очистку macOS», за которой скрывается вредонос

В Google рекламируют «очистку macOS», за которой скрывается вредонос

В Google рекламируют «очистку macOS», за которой скрывается вредонос

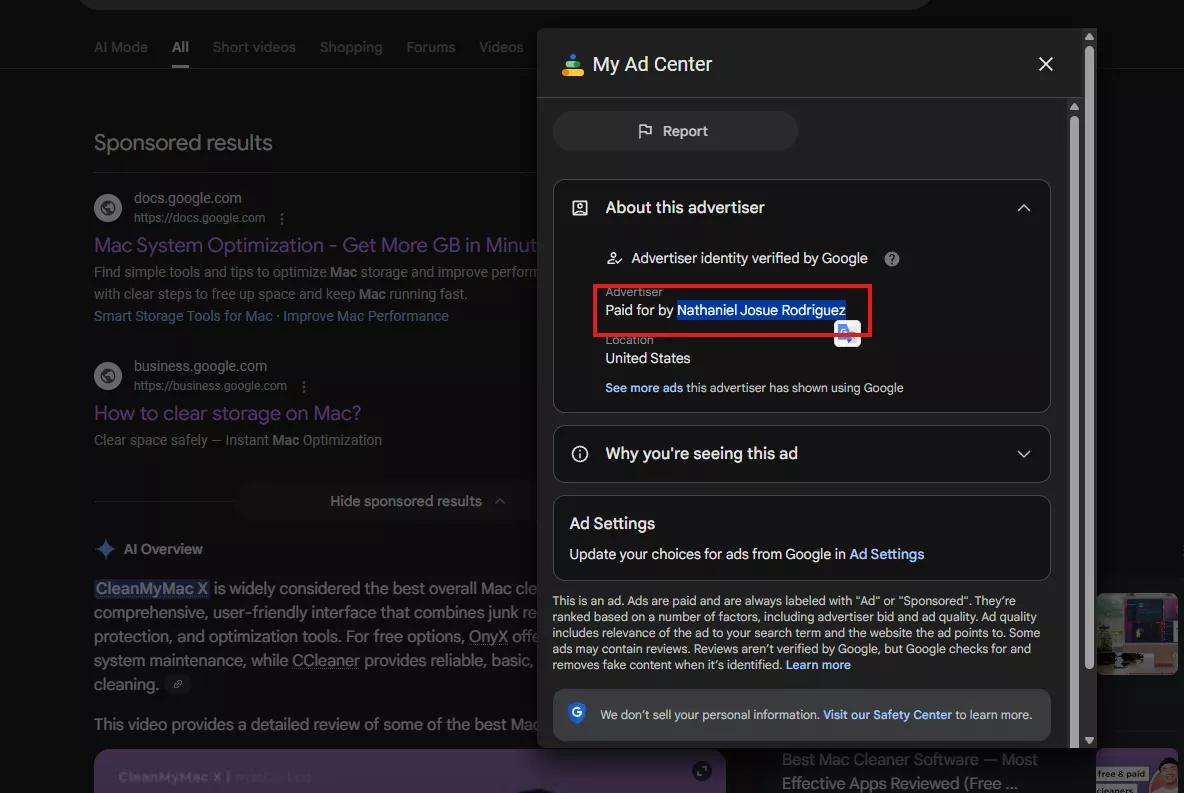
Киберпреступники снова нашли способ замаскировать вредоносные атаки под вполне легитимные действия. На этот раз они используют рекламные объявления в поиске Google, чтобы заражать компьютеры пользователей macOS. Злоумышленники размещают платные объявления по запросам вроде «mac cleaner» или «очистка диска macOS».

В результатах поиска такие объявления выглядят максимально правдоподобно: в них указаны доверенные домены Google — например, docs.google.com или business.google.com.

Но при переходе по ссылке пользователь попадает вовсе не на официальный сайт Apple. Вместо этого его перенаправляют на страницу Google Apps Script, оформленную под фирменный стиль Apple — с поддельным меню, интерфейсом и знакомыми элементами навигации. Всё выглядит так, будто это настоящий сервис поддержки.


Дальше жертве предлагают «проверить хранилище» или «освободить место на диске» — стандартные и привычные для macOS задачи. На самом деле эти инструкции запускают скрытые команды, которые загружают и выполняют код с серверов злоумышленников. Всё происходит без предупреждений и заметных сигналов для пользователя.

Эксперты отмечают, что используются разные техники маскировки — от закодированных команд до сообщений вроде «Очистка хранилища…» или «Установка пакетов, подождите…». Пока пользователь думает, что идёт обслуживание системы, атакующие получают полный доступ к компьютеру. В итоге они могут установить зловред, украсть файлы и ключи доступа, добавить скрытые бэкдоры или использовать устройство для майнинга криптовалюты.

Отдельную тревогу вызывает то, что рекламные аккаунты Google Ads, через которые распространяется атака, выглядят легитимными. Исследователи считают, что злоумышленники получили к ним доступ через взлом или кражу учётных данных, а не создавали их специально. Это позволяет быстрее проходить проверки и вызывать доверие у пользователей.

Специалисты советуют с осторожностью относиться к рекламным ссылкам, особенно когда речь идёт о «чистке», «ускорении» или «обслуживании» системы. Для обслуживания macOS безопаснее пользоваться официальной документацией Apple или проверенными инструментами из надёжных источников.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru