


В Google рекламируют «очистку macOS», за которой скрывается вредонос

В Google рекламируют «очистку macOS», за которой скрывается вредонос

В Google рекламируют «очистку macOS», за которой скрывается вредонос

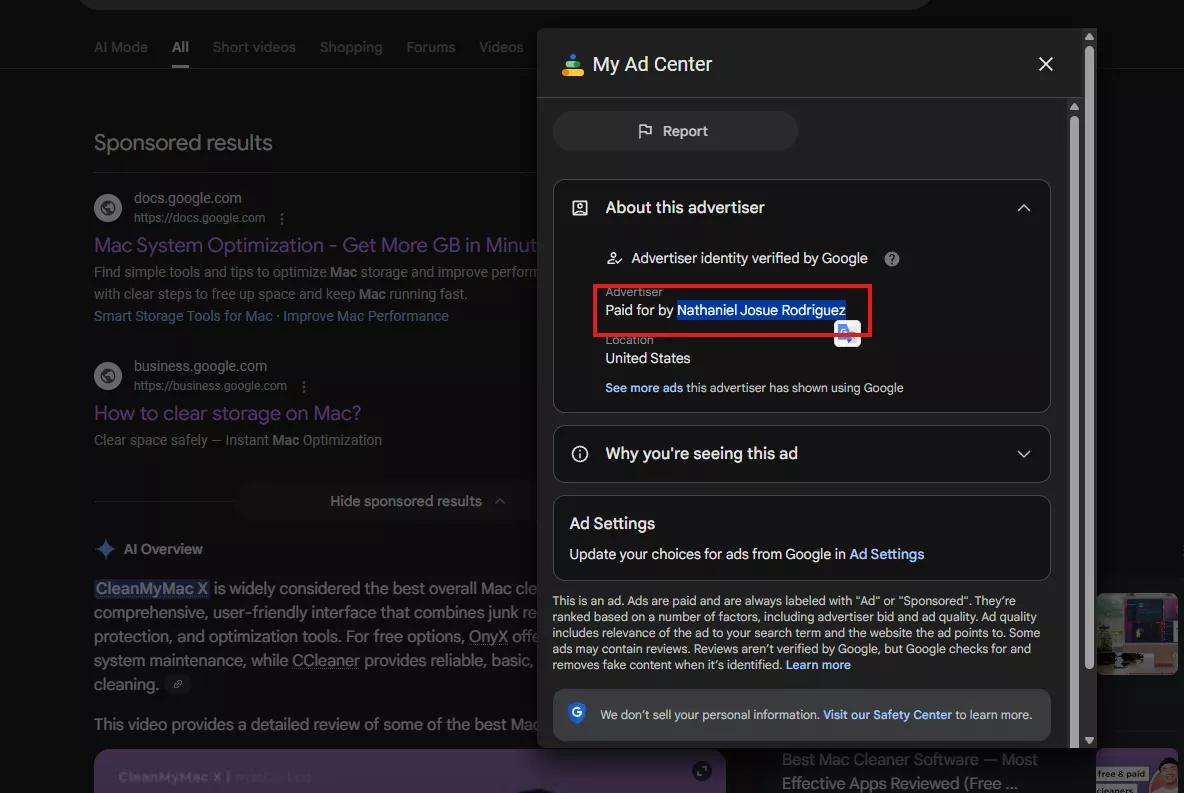
Киберпреступники снова нашли способ замаскировать вредоносные атаки под вполне легитимные действия. На этот раз они используют рекламные объявления в поиске Google, чтобы заражать компьютеры пользователей macOS. Злоумышленники размещают платные объявления по запросам вроде «mac cleaner» или «очистка диска macOS».

В результатах поиска такие объявления выглядят максимально правдоподобно: в них указаны доверенные домены Google — например, docs.google.com или business.google.com.

Но при переходе по ссылке пользователь попадает вовсе не на официальный сайт Apple. Вместо этого его перенаправляют на страницу Google Apps Script, оформленную под фирменный стиль Apple — с поддельным меню, интерфейсом и знакомыми элементами навигации. Всё выглядит так, будто это настоящий сервис поддержки.


Дальше жертве предлагают «проверить хранилище» или «освободить место на диске» — стандартные и привычные для macOS задачи. На самом деле эти инструкции запускают скрытые команды, которые загружают и выполняют код с серверов злоумышленников. Всё происходит без предупреждений и заметных сигналов для пользователя.

Эксперты отмечают, что используются разные техники маскировки — от закодированных команд до сообщений вроде «Очистка хранилища…» или «Установка пакетов, подождите…». Пока пользователь думает, что идёт обслуживание системы, атакующие получают полный доступ к компьютеру. В итоге они могут установить зловред, украсть файлы и ключи доступа, добавить скрытые бэкдоры или использовать устройство для майнинга криптовалюты.

Отдельную тревогу вызывает то, что рекламные аккаунты Google Ads, через которые распространяется атака, выглядят легитимными. Исследователи считают, что злоумышленники получили к ним доступ через взлом или кражу учётных данных, а не создавали их специально. Это позволяет быстрее проходить проверки и вызывать доверие у пользователей.

Специалисты советуют с осторожностью относиться к рекламным ссылкам, особенно когда речь идёт о «чистке», «ускорении» или «обслуживании» системы. Для обслуживания macOS безопаснее пользоваться официальной документацией Apple или проверенными инструментами из надёжных источников.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru