


Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

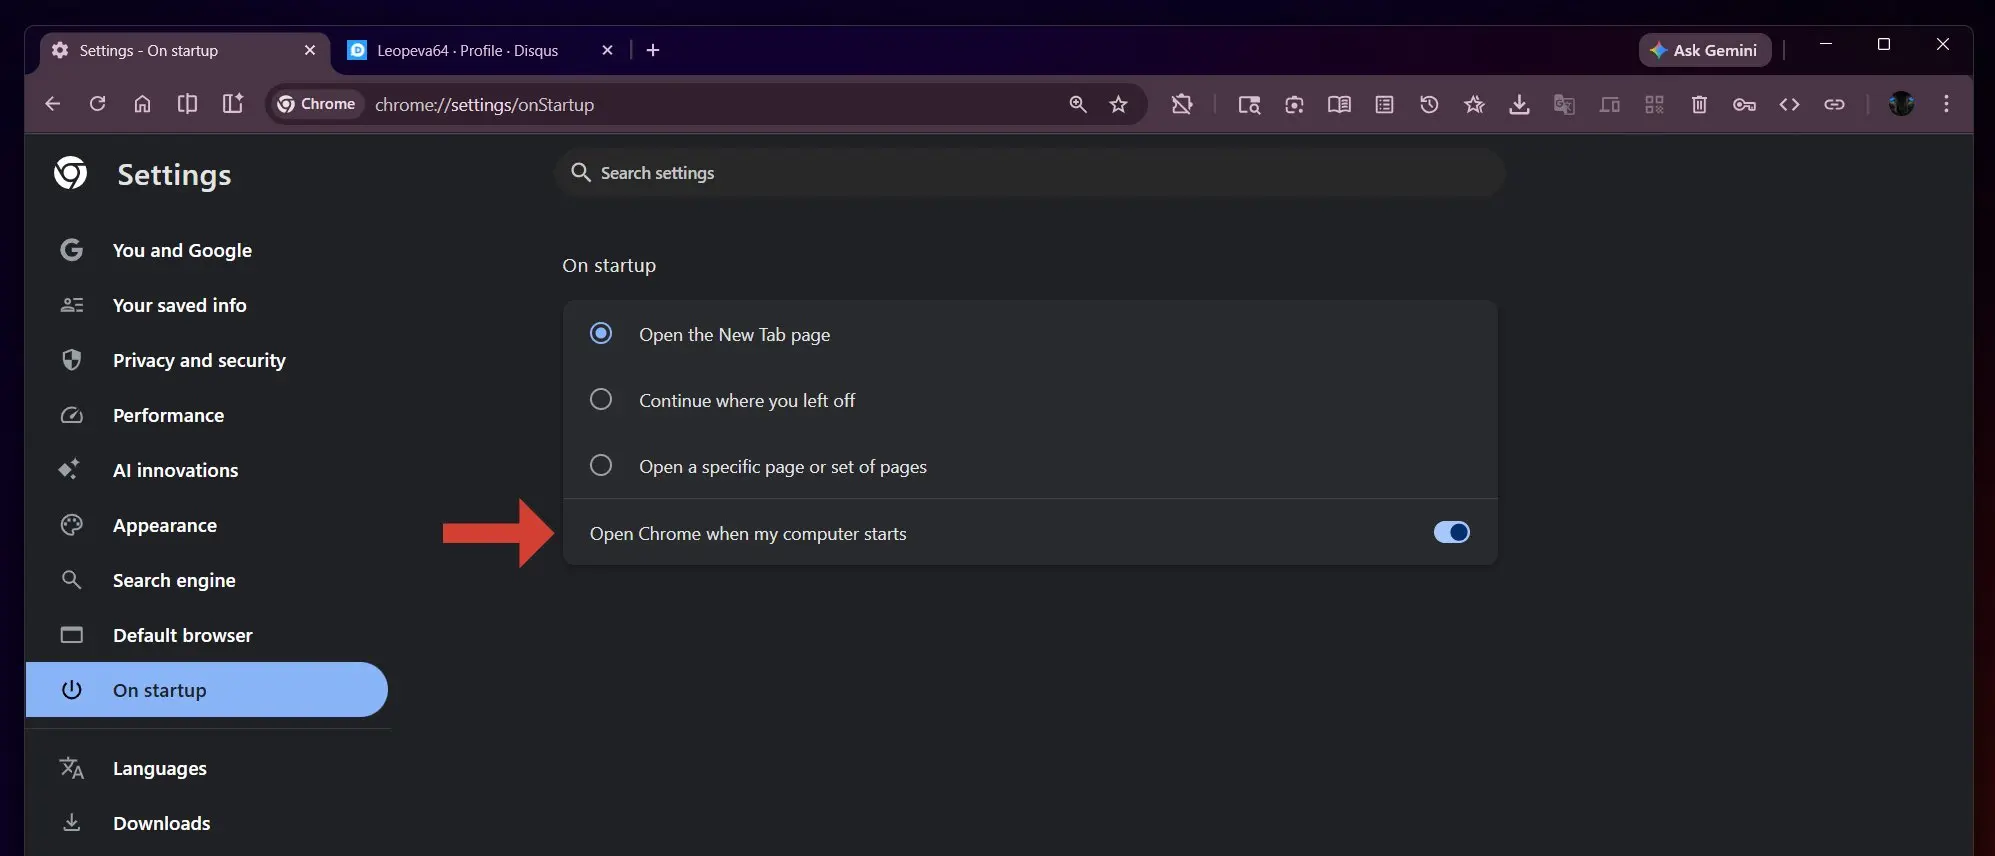
Google, похоже, решила затронуть «святое» — момент загрузки Windows. В свежей Canary-версии Chrome исследователи заметили новую настройку, которая позволяет запускать браузер сразу при старте системы, ещё на этапе входа в Windows.

О находке рассказала Leopeva64. В настройках Chrome появился переключатель с говорящим названием «Launch Chrome when my computer starts».

Работать над этой функцией в Google начали ещё осенью прошлого года — в коде Chromium тогда появился флаг kForegroundLaunchOnLogin.

И вот тут начинается самое интересное. Судя по названию, Chrome планируют запускать как foreground-процесс, а не в фоне. А это значит — с более высоким приоритетом по ресурсам. Проще говоря, браузер будет стартовать почти наравне с системными процессами Windows.

К счастью, Google предусмотрела «предохранитель»: рядом есть отдельный флаг kLaunchOnStartup, который фактически управляет этим поведением. Более того, по умолчанию опция выключена, и это, пожалуй, самое разумное решение.


Почему? Потому что не у всех пользователей мощные процессоры и быстрые SSD. На системах с жёсткими дисками или слабыми CPU (например, бюджетные четырёхпоточные модели) такой автозапуск вполне может замедлить загрузку Windows — особенно на фоне и без того чувствительной темы старта ОС.

Контекст тут показательный: совсем недавно Microsoft сама столкнулась с критикой из-за обновлений Windows 11, которые привели к проблемам с выключением, гибернацией и загрузкой — и даже пришлось выпускать внеплановый патч. Так что любые новые процессы на старте ОС пользователи теперь воспринимают особенно нервно.

Если Chrome всё же получит такую возможность в стабильной версии, пользователям стоит внимательно отнестись к настройкам автозапуска. К слову, у Microsoft есть официальный гайд по ускорению загрузки Windows 10 и 11 — в нём как раз советуют ограничивать лишние программы, стартующие вместе с системой.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru