


Разработчик запустил Doom на беспроводных наушниках без экрана

Разработчик запустил Doom на беспроводных наушниках без экрана

Разработчик запустил Doom на беспроводных наушниках без экрана

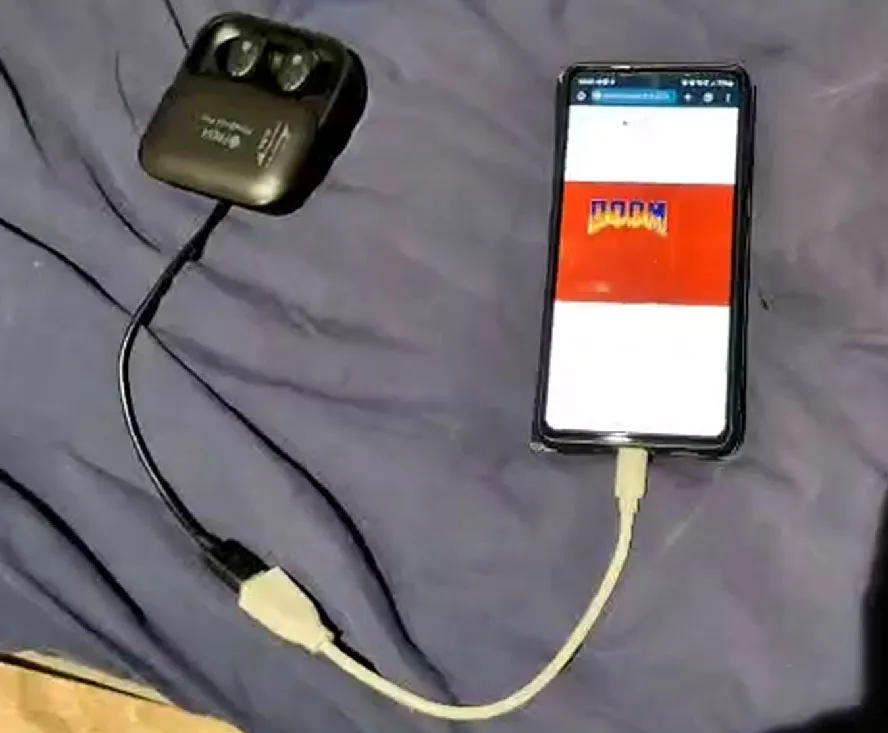
Кажется, список устройств, на которых запускали Doom, снова пополнился, на этот раз беспроводными наушниками. Разработчик Арин Саркисян (Arin-S) сумел портировать легендарный шутер на пару PineBuds Pro. Тех самых TWS-наушников, у которых вообще нет экрана.

Звучит как очередная шутка из серии «Doom запустили на тостере», но всё по-настоящему.

PineBuds Pro — редкий случай на рынке: это одни из немногих наушников с открытой прошивкой, чем Арин и воспользовался. Эти наушники выпускает Pine64 — та же компания, что стоит за RISC-V-паяльниками вроде Pinecil.

Внутри каждого наушника скрывается Arm Cortex-M4F, и именно он стал сердцем проекта DoomBuds. Ради эксперимента разработчик разогнал процессор с 100 до 300 МГц и полностью отключил энергосберегающий режим. Сегодня такой разгон для встраиваемых чипов звучит почти как экстремальный спорт.


Отдельной головной болью стали память и хранилище. Чтобы игра вообще влезла в наушники, Арину пришлось серьёзно перекроить код: заранее сгенерировать таблицы, сделать часть переменных константами, отключить систему кеширования и выкинуть всё лишнее. В результате сам движок Doom уложился менее чем в 1 МБ. А WAD-файл Doom 1 пришлось ужать с 4,2 до 1,7 МБ — благо в сети давно есть «облегчённые» версии ресурсов.

Ну и главный вопрос: как играть в Doom без экрана? Решение оказалось неожиданно практичным. Арин использовал UART-подключение PineBuds Pro, чтобы стримить картинку на внешнее устройство или даже в интернет. Bluetooth тоже рассматривался, но по совокупности факторов UART оказался быстрее и стабильнее.

В итоге картинка передаётся в формате MJPEG, а производительность достигает примерно 18 кадров в секунду. Теоретически можно было бы выжать около 25 fps, но процессору банально не хватает сил быстро перекодировать видеопоток.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru