

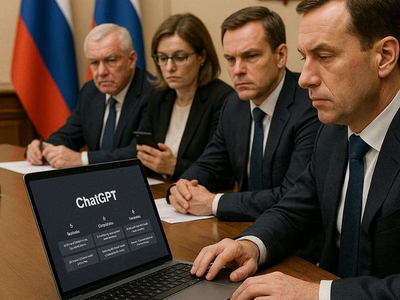

Комитет Госдумы уличили в использовании ChatGPT

Комитет Госдумы уличили в использовании ChatGPT

Комитет Госдумы уличили в использовании ChatGPT

В пояснительной записке к законопроекту «О государственной поддержке молодёжных и детских общественных объединений» обнаружили следы использования ChatGPT. В одной из ссылок присутствовала характерная метка, которую оставляет зарубежный чат-бот.

Об этом сообщил портал Rozetked, ссылаясь на многочисленные обсуждения в соцсетях и телеграм-каналах.

История быстро получила широкий резонанс. Так, член СПЧ, глава проекта «Белый Интернет», профессор МГИМО Элина Сидоренко назвала произошедшее вопиющим случаем:

«Ну вот и приехали. ИИ в пояснительных записках Госдумы — открыто, без стеснения и стыда… А ведь это не просто констатация невнимательности аппарата Госдумы, это показатель того, что данные сливаются в американский ИИ, это становится нормой, никто не задумывается о безопасности данных».

Пост Сидоренко перепостил и официальный телеграм-канал Совета при Президенте по развитию гражданского общества и правам человека.

Ранее ФСТЭК отнесла утечки данных к числу наиболее специфичных рисков, связанных с использованием ИИ, включая генеративные модели. С декабря 2025 года такие угрозы включены в базу данных угроз (БДУ) регулятора.

В то же время комитет Госдумы по молодёжной политике опроверг использование чат-бота при подготовке текста законопроекта. При этом там признали, что один из сотрудников аппарата применял ChatGPT на этапе поиска и анализа материалов.

«Материалы к законопроекту готовились на протяжении двух лет исключительно депутатами совместно с командой юристов аппарата комитета. Сама пояснительная записка написана человеком, что подтверждается анализом, проведённым рекомендованным к использованию в государственных органах российским ИИ-ассистентом GigaChat. При этом подготовка законопроекта — настолько сложная и профессиональная задача, что ИИ в принципе не способен с ней справиться», — заявили в пресс-службе Комитета Госдумы по молодёжной политике.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru