


Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые ссылки, которые сервисы рассылают по СМС для входа или подтверждения действий, на практике часто оказываются вовсе не одноразовыми. Новое исследование показало, что такие URL могут годами оставаться активными и открывать доступ к персональным данным пользователей.

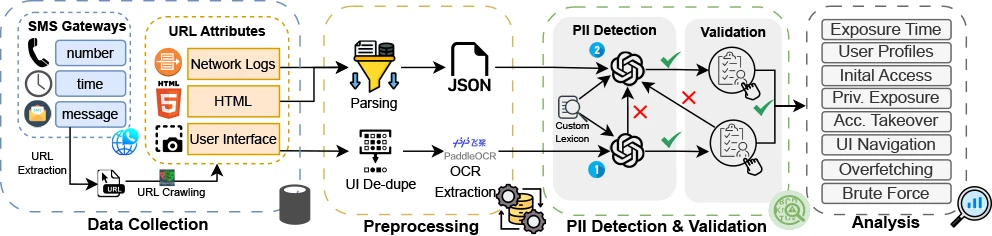
Исследователи собрали данные через публичные СМС-шлюзы — сайты, где отображаются сообщения, отправленные на временные номера.

В общей сложности специалисты проанализировали более 33 млн сообщений, связанных с 30 тыс. телефонных номеров, и извлекли около 323 тысячи уникальных ссылок, ведущих на 10,9 тыс. доменов.

Из примерно 147 тыс. доступных URL удалось выявить 701 конечную точку, раскрывающую персональные данные пользователей. Эти ссылки относились к 177 сервисам. В открытом доступе оказывались имена, номера телефонов, адреса, даты рождения, банковские реквизиты, номера социального страхования и кредитные данные. Во многих случаях одной ссылки хватало для сбора подробного профиля человека.


Особую тревогу вызвал срок жизни таких ссылок. Все 701 URL оставались рабочими на момент проверки. Более половины из них были возрастом от одного до двух лет, ещё 46% — старше двух лет, а некоторые датировались 2019 годом. По словам авторов исследования, чем дольше ссылка остаётся активной, тем выше риск её утечки — через пересылку сообщений, логи, взломанные устройства или повторное использование номеров.

Во всех подтверждённых случаях доступ к данным строился по принципу bearer-link: сама ссылка служила единственным «ключом» и не требовала дополнительной аутентификации. В 15 сервисах по таким URL можно было изменять персональные данные, а в шести случаях — фактически получить доступ к аккаунту пользователя.

Отдельной проблемой стали слабые токены. Около 73% сервисов использовали ссылки с низкой энтропией, которые можно было подобрать. В ряде случаев исследователям удавалось получить доступ к чужим данным менее чем за десять попыток.

Авторы исследования уведомили 150 компаний, чьи сервисы оказались уязвимыми. Ответили лишь 18, а реальные фиксы внедрили только семь. По мнению исследователей, сама модель доверия к СМС-ссылкам как «безопасному» каналу остаётся системной проблемой: пока такие механизмы проектируются ради удобства, а не безопасности, утечки данных будут неизбежны.

Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru