


Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые ссылки, которые сервисы рассылают по СМС для входа или подтверждения действий, на практике часто оказываются вовсе не одноразовыми. Новое исследование показало, что такие URL могут годами оставаться активными и открывать доступ к персональным данным пользователей.

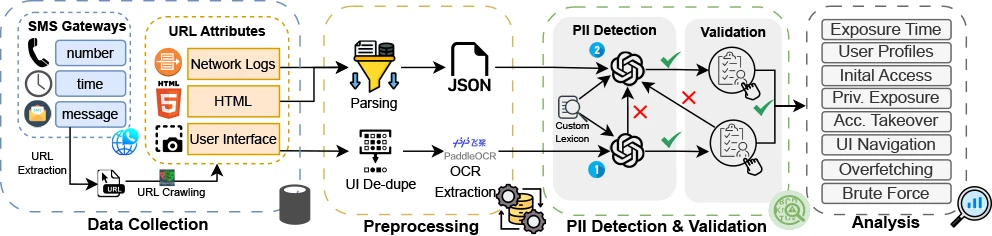
Исследователи собрали данные через публичные СМС-шлюзы — сайты, где отображаются сообщения, отправленные на временные номера.

В общей сложности специалисты проанализировали более 33 млн сообщений, связанных с 30 тыс. телефонных номеров, и извлекли около 323 тысячи уникальных ссылок, ведущих на 10,9 тыс. доменов.

Из примерно 147 тыс. доступных URL удалось выявить 701 конечную точку, раскрывающую персональные данные пользователей. Эти ссылки относились к 177 сервисам. В открытом доступе оказывались имена, номера телефонов, адреса, даты рождения, банковские реквизиты, номера социального страхования и кредитные данные. Во многих случаях одной ссылки хватало для сбора подробного профиля человека.


Особую тревогу вызвал срок жизни таких ссылок. Все 701 URL оставались рабочими на момент проверки. Более половины из них были возрастом от одного до двух лет, ещё 46% — старше двух лет, а некоторые датировались 2019 годом. По словам авторов исследования, чем дольше ссылка остаётся активной, тем выше риск её утечки — через пересылку сообщений, логи, взломанные устройства или повторное использование номеров.

Во всех подтверждённых случаях доступ к данным строился по принципу bearer-link: сама ссылка служила единственным «ключом» и не требовала дополнительной аутентификации. В 15 сервисах по таким URL можно было изменять персональные данные, а в шести случаях — фактически получить доступ к аккаунту пользователя.

Отдельной проблемой стали слабые токены. Около 73% сервисов использовали ссылки с низкой энтропией, которые можно было подобрать. В ряде случаев исследователям удавалось получить доступ к чужим данным менее чем за десять попыток.

Авторы исследования уведомили 150 компаний, чьи сервисы оказались уязвимыми. Ответили лишь 18, а реальные фиксы внедрили только семь. По мнению исследователей, сама модель доверия к СМС-ссылкам как «безопасному» каналу остаётся системной проблемой: пока такие механизмы проектируются ради удобства, а не безопасности, утечки данных будут неизбежны.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru