


Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые ссылки, которые сервисы рассылают по СМС для входа или подтверждения действий, на практике часто оказываются вовсе не одноразовыми. Новое исследование показало, что такие URL могут годами оставаться активными и открывать доступ к персональным данным пользователей.

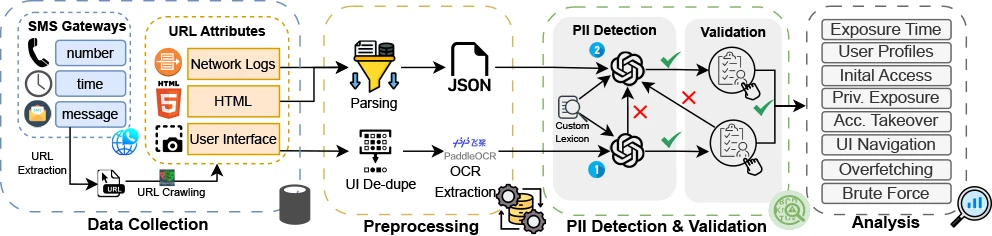
Исследователи собрали данные через публичные СМС-шлюзы — сайты, где отображаются сообщения, отправленные на временные номера.

В общей сложности специалисты проанализировали более 33 млн сообщений, связанных с 30 тыс. телефонных номеров, и извлекли около 323 тысячи уникальных ссылок, ведущих на 10,9 тыс. доменов.

Из примерно 147 тыс. доступных URL удалось выявить 701 конечную точку, раскрывающую персональные данные пользователей. Эти ссылки относились к 177 сервисам. В открытом доступе оказывались имена, номера телефонов, адреса, даты рождения, банковские реквизиты, номера социального страхования и кредитные данные. Во многих случаях одной ссылки хватало для сбора подробного профиля человека.


Особую тревогу вызвал срок жизни таких ссылок. Все 701 URL оставались рабочими на момент проверки. Более половины из них были возрастом от одного до двух лет, ещё 46% — старше двух лет, а некоторые датировались 2019 годом. По словам авторов исследования, чем дольше ссылка остаётся активной, тем выше риск её утечки — через пересылку сообщений, логи, взломанные устройства или повторное использование номеров.

Во всех подтверждённых случаях доступ к данным строился по принципу bearer-link: сама ссылка служила единственным «ключом» и не требовала дополнительной аутентификации. В 15 сервисах по таким URL можно было изменять персональные данные, а в шести случаях — фактически получить доступ к аккаунту пользователя.

Отдельной проблемой стали слабые токены. Около 73% сервисов использовали ссылки с низкой энтропией, которые можно было подобрать. В ряде случаев исследователям удавалось получить доступ к чужим данным менее чем за десять попыток.

Авторы исследования уведомили 150 компаний, чьи сервисы оказались уязвимыми. Ответили лишь 18, а реальные фиксы внедрили только семь. По мнению исследователей, сама модель доверия к СМС-ссылкам как «безопасному» каналу остаётся системной проблемой: пока такие механизмы проектируются ради удобства, а не безопасности, утечки данных будут неизбежны.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru