


macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

В мире macOS появилась новая вредоносная кампания, которая делает ставку не на сложные эксплойты, а на старую добрую социальную инженерию. За ней стоит вредонос MacSync, распространяющийся по модели «вредонос как услуга» — недорогого сервиса для киберпреступников, рассчитанного в том числе на не самых опытных, но очень активных злоумышленников.

MacSync маскируется под установщик облачного хранилища и распространяется через сайты, внешне почти неотличимые от легитимных порталов загрузки.

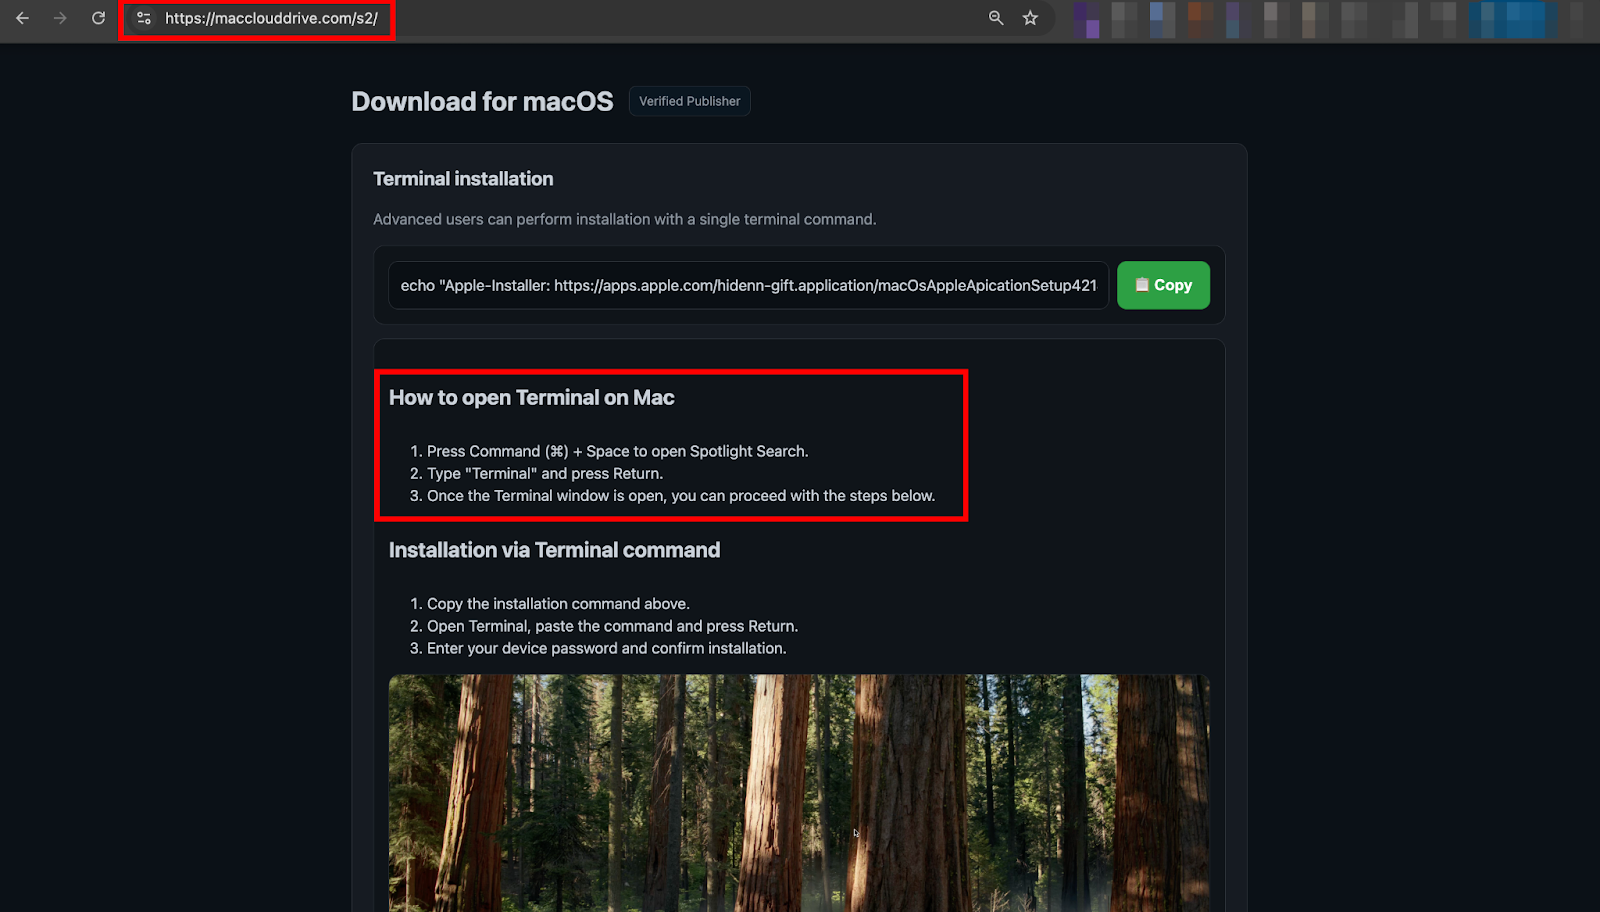
В одном из зафиксированных специалистами CloudSEK случаев пользователя сначала перекидывало со страницы, имитирующей форму входа в аккаунт Microsoft, а затем — на «официальный» сайт macOS-приложения. Никаких подозрительных файлов там не предлагали. Вместо этого посетителю показывали сообщение об ошибке и рекомендовали «продвинутый способ установки» через Terminal.


Дальше всё происходило по классической схеме ClickFix. Пользователя буквально уговаривали скопировать и вставить одну строку команды, якобы необходимую для завершения установки или исправления сбоя. Команда выглядела безобидно, но на деле скачивала и запускала удалённый вредоносный скрипт. Поскольку действие выполнялось добровольно, macOS не видела в этом ничего подозрительного — Gatekeeper, проверка подписи и прочите защиты просто не срабатывали.

После установки MacSync не торопится себя проявлять. Вредонос работает тихо и делает ставку на длительное присутствие в системе. Одна из его ключевых функций — подмена популярных Electron-приложений для работы с аппаратными криптокошельками, включая Ledger Live и Trezor Suite. Модифицированные версии внешне остаются легитимными, но в нужный момент начинают показывать пользователю «служебные» экраны с сообщениями о сбоях и предложением пройти восстановление.

Такой сценарий может сработать даже спустя несколько недель после заражения. Пользователя просят ввести ПИН-код и сид-фразу якобы для устранения проблемы, и в этот момент контроль над криптоактивами полностью переходит к злоумышленникам. По сути, доверенное приложение превращается в продуманный фишинговый инструмент.

Несмотря на статус «дешёвого MaaS-решения», возможности MacSync выглядят вполне серьёзно. Вредонос умеет собирать данные браузеров, информацию о криптокошельках, содержимое Keychain и файлы. Это делает его опасным не только для частных пользователей, но и для корпоративных устройств, где macOS всё чаще используется как рабочая платформа.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru