


Markdown, ИИ и раскраски: Microsoft прокачала Блокнот и Paint

Markdown, ИИ и раскраски: Microsoft прокачала Блокнот и Paint

Markdown, ИИ и раскраски: Microsoft прокачала Блокнот и Paint

На этой неделе Microsoft оставила инсайдеров Windows 11 без свежих превью-сборок системы, но совсем без обновлений не обошлось. Компания выпустила новые версии Блокнота и Paint — двух, пожалуй, самых узнаваемых «родных» приложений Windows.

Что нового в «Блокноте»

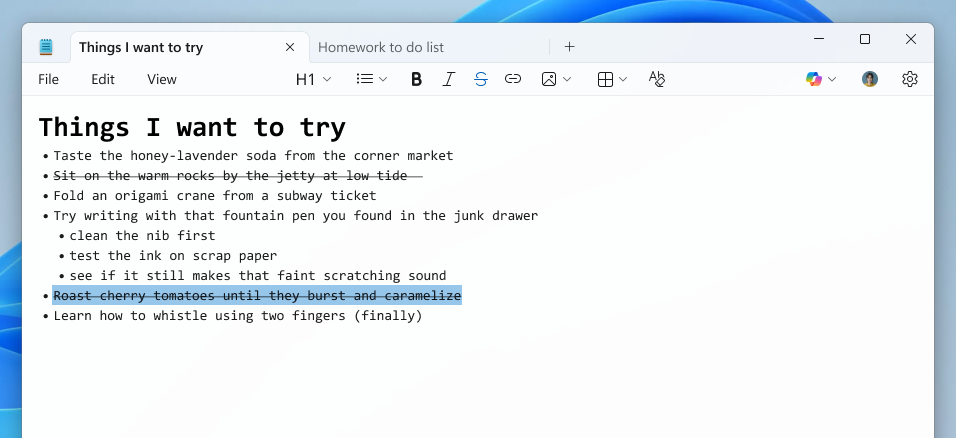
Обновлённый Блокнот получил версию 11.2512.10.0 и стал чуть ближе к полноценному редактору.

В нём появились новые инструменты форматирования Markdown — зачёркивание текста и вложенные списки. Небольшое, но приятное улучшение для тех, кто часто работает с заметками и черновиками.


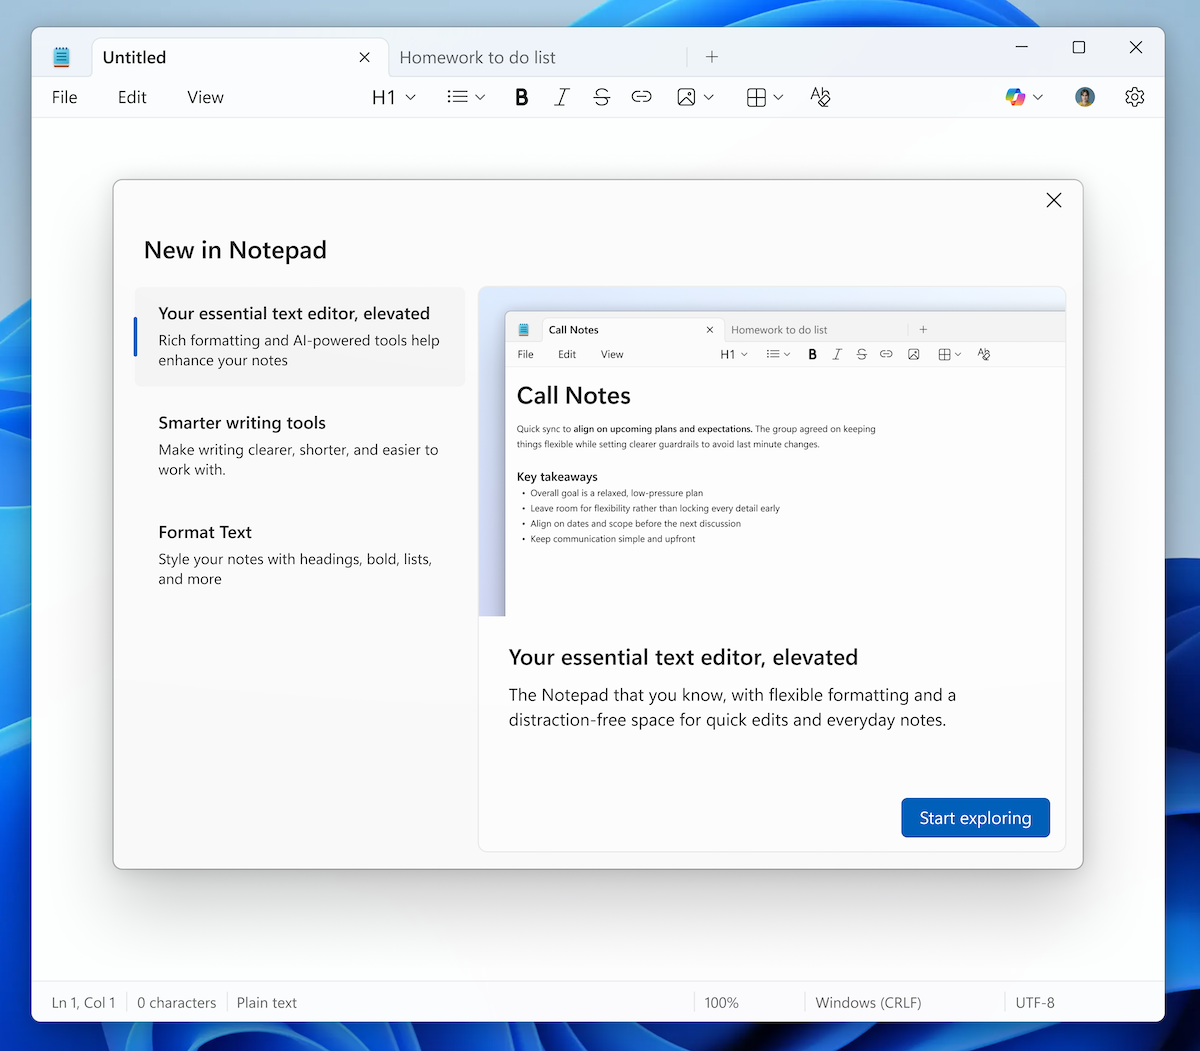
Ещё одно новшество — приветственный экран, который знакомит пользователей с последними возможностями приложения. Вызвать его можно в любой момент, нажав на иконку с мегафоном в правом верхнем углу панели инструментов.


Кроме того, Microsoft ускорила работу с ИИ. Если вы используете функции генерации, переписывания или краткого пересказа текста — как на локальном ИИ, так и в облаке, — результат теперь появляется быстрее и «подгружается» постепенно, без ожидания полного ответа.

Что изменилось в Paint

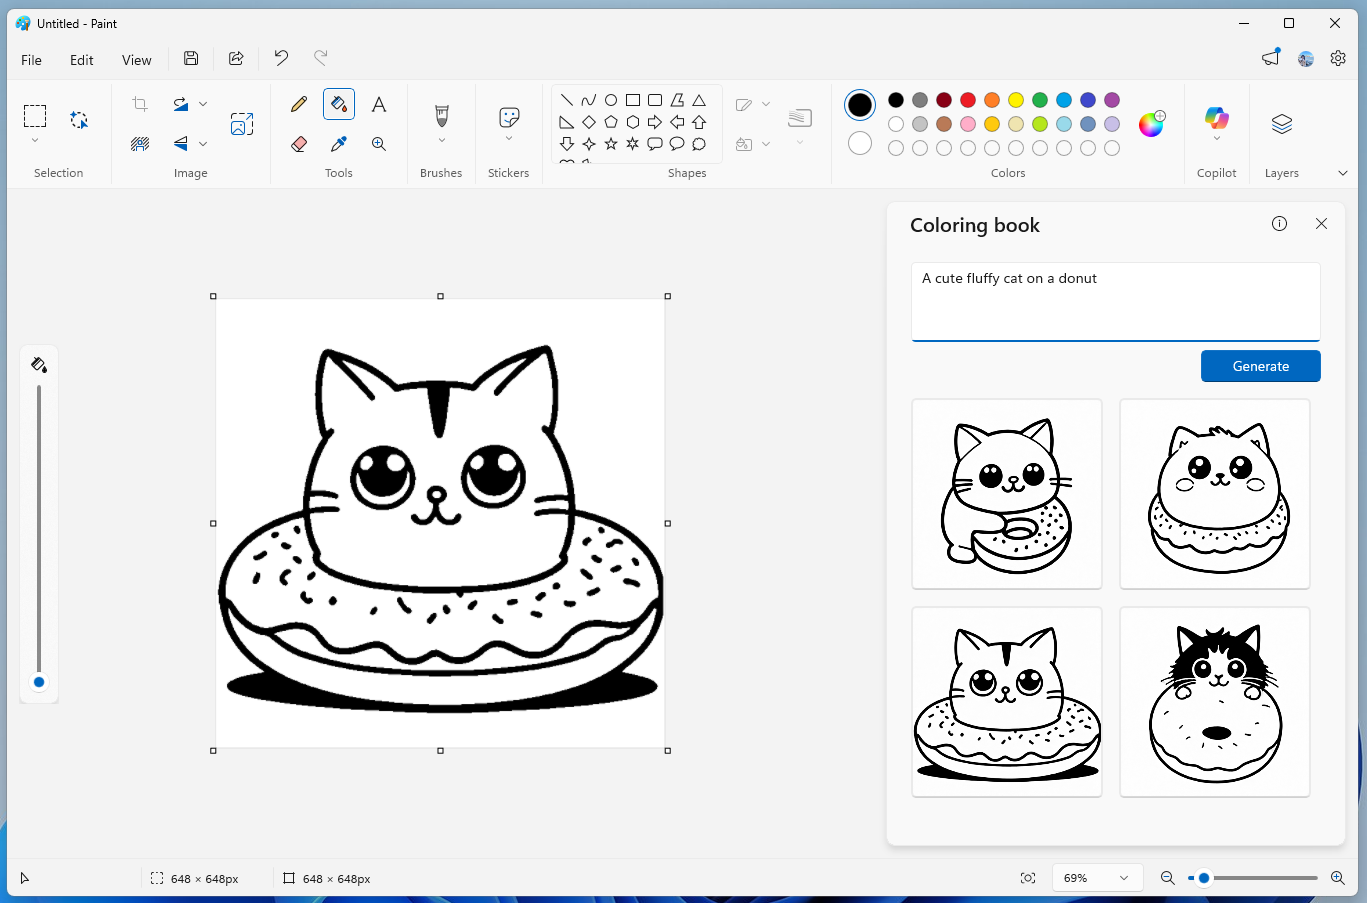
Paint тоже не остался без внимания. Версия 11.2512.191.0 принесла главную новинку — функцию Coloring Book. Это ИИ-инструмент, который умеет создавать раскраски по текстовому описанию. Достаточно написать, что вы хотите увидеть, и Paint предложит несколько вариантов на выбор. Понравившийся можно добавить на холст, скопировать или сохранить.

Правда, есть нюансы. Coloring Book доступен только на Copilot+ PC, а для работы с функцией потребуется вход в учётную запись Microsoft.


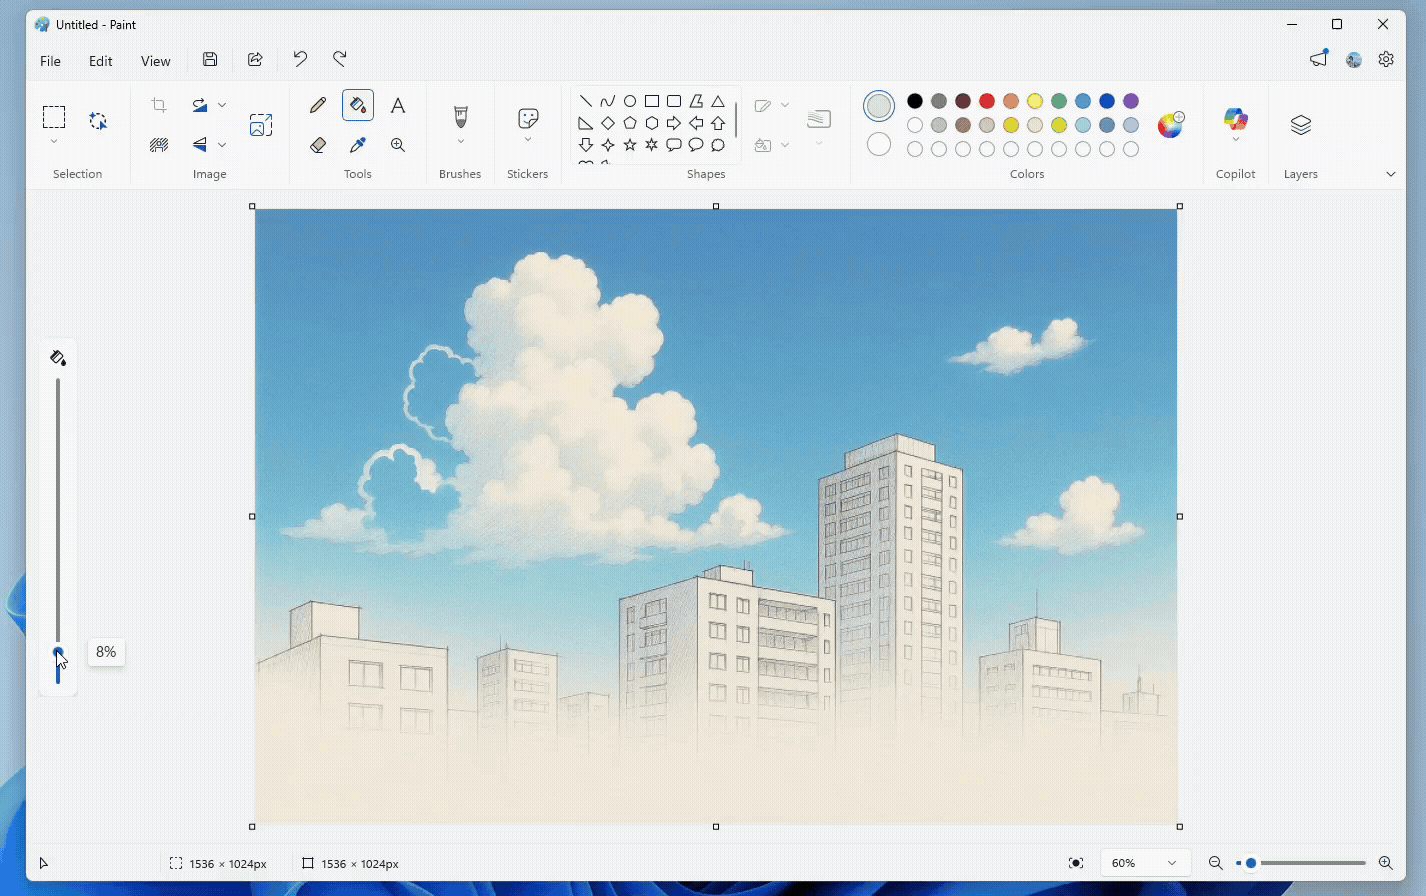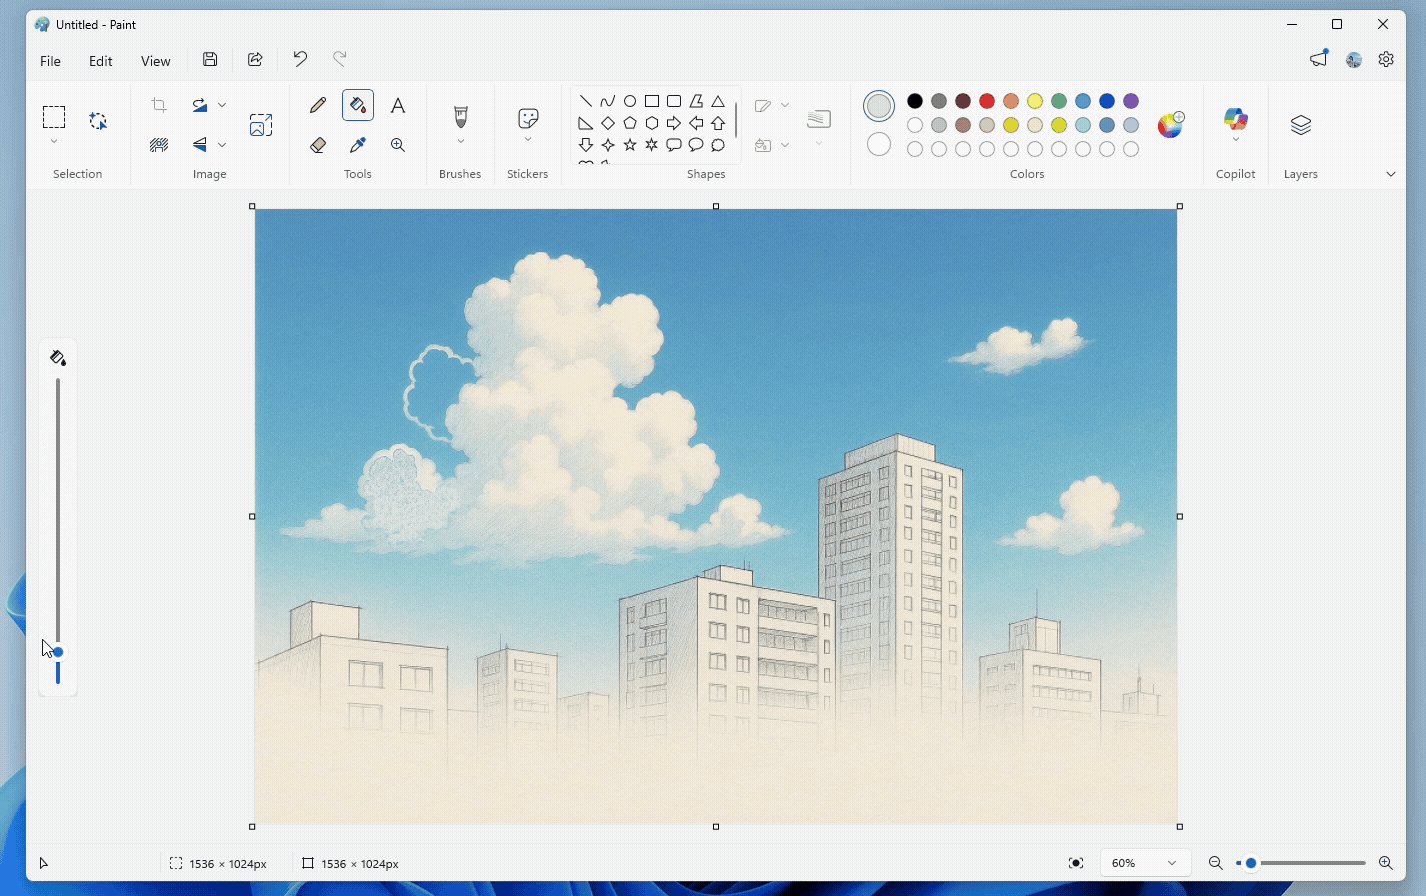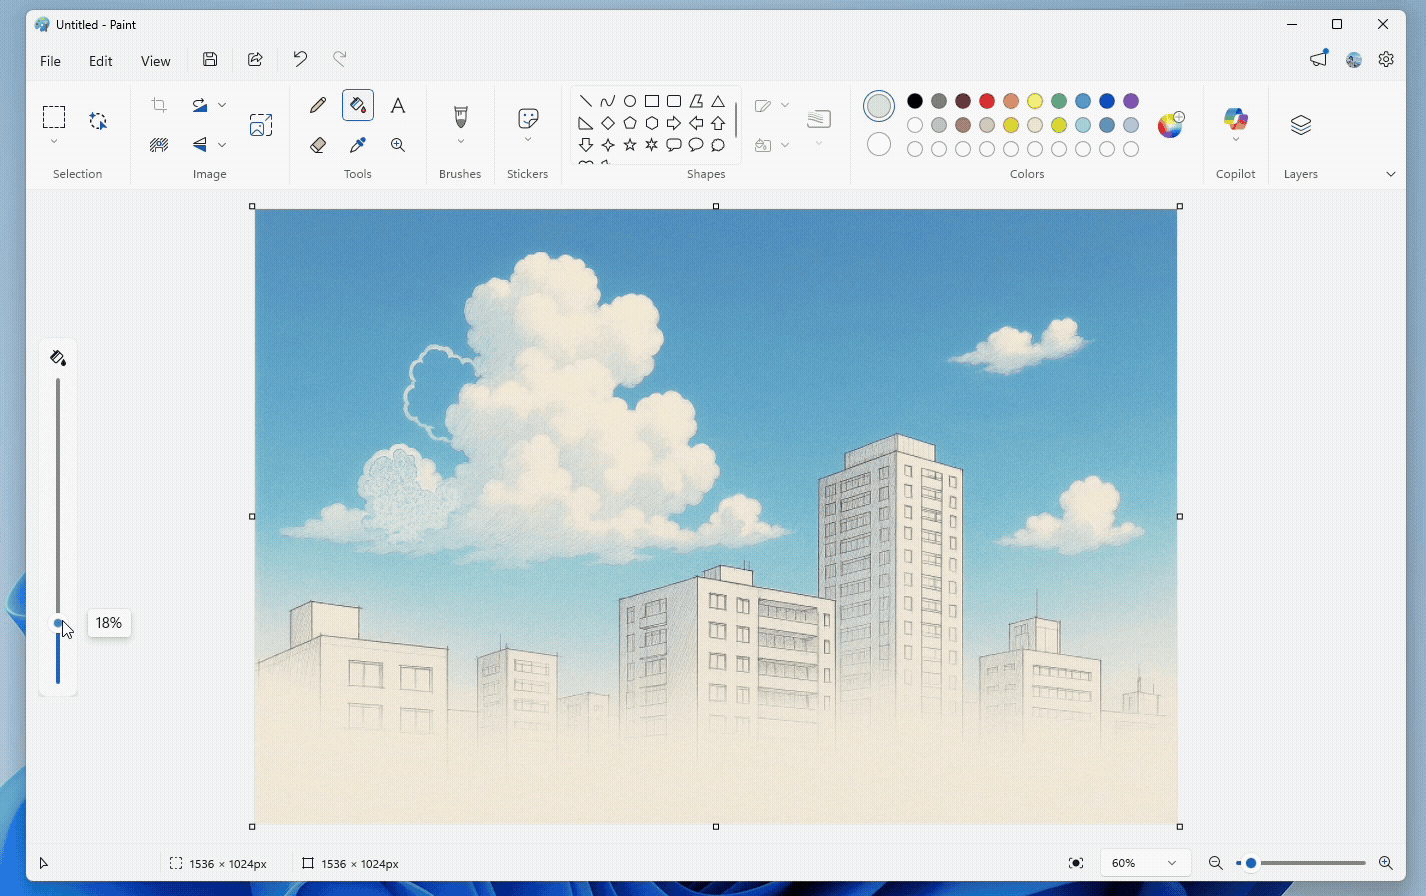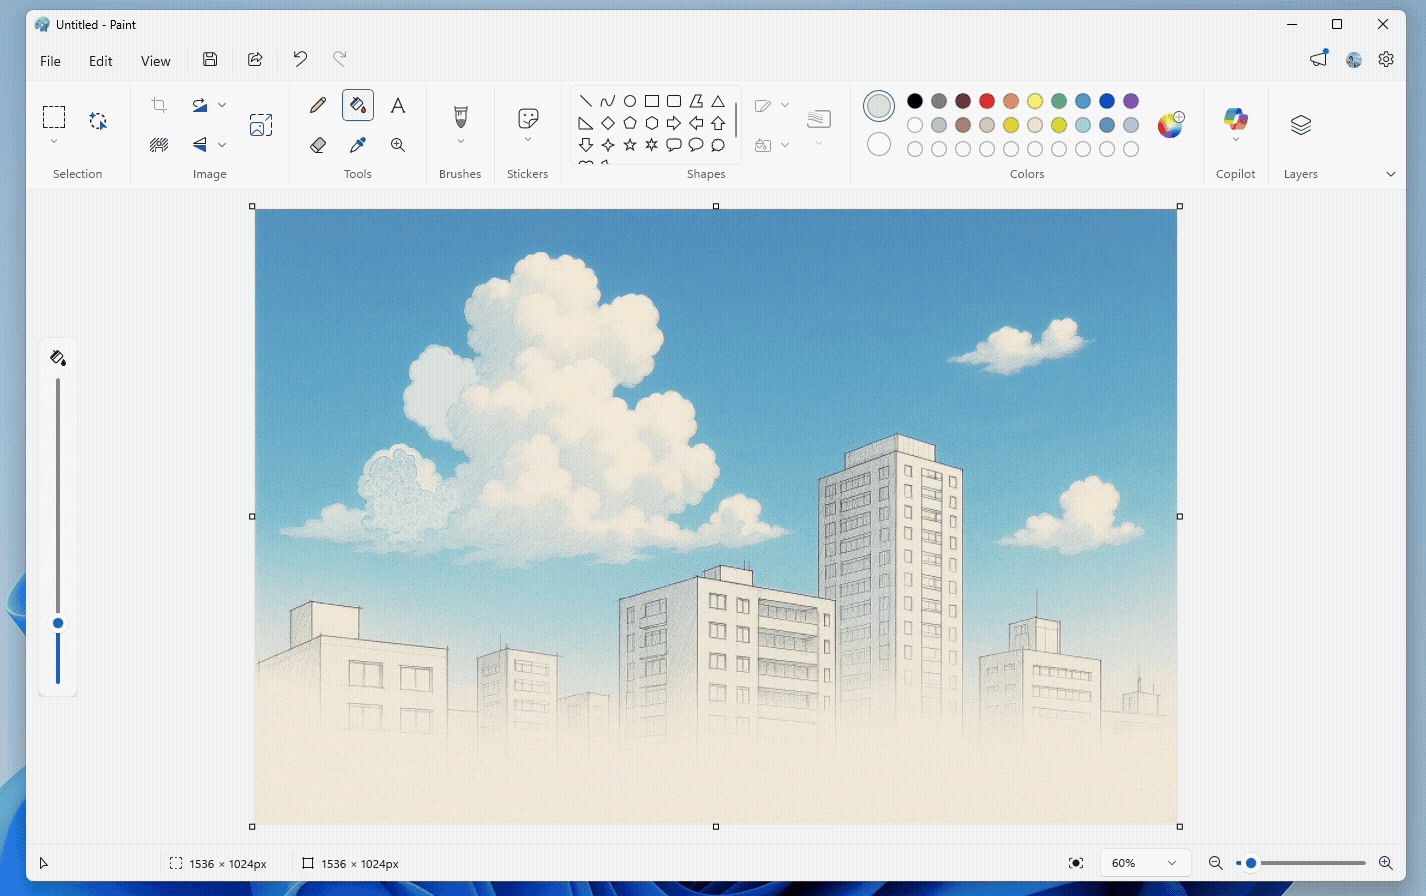
Помимо ИИ, в Paint появился ползунок точности заливки. Он позволяет управлять тем, насколько строго инструмент «Заливка» заполняет область цветом — от аккуратных заливок до более свободных и творческих эффектов.


Новые версии Блокнота и Paint уже распространяются среди участников программы Windows Insider в каналах Canary и Dev на Windows 11. Подробнее о всех изменениях Microsoft рассказала в официальном блоге.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru