


Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

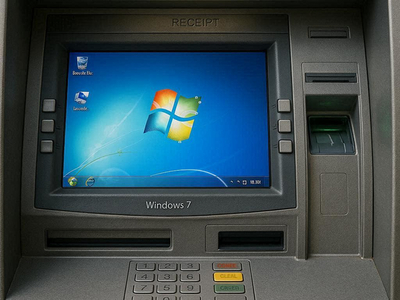
Жители Манчестера неожиданно столкнулись с технологическим «приветом из прошлого». Один из банкоматов в городе вместо привычного экрана приветствия показал окно входа в Windows 7 Professional с предложением ввести имя пользователя и пароль вместо ПИН-кода.

Как сообщает The Register, банкомат расположен в районе, который в своё время активно жил наличными — из-за баров, концертов и ночной жизни.

Но попытка снять фунты именно здесь закончилась сюрпризом: устройство явно решило, что перед ним не клиент банка, а системный администратор.

На экране — классическое окно входа в Windows 7. Сначала логин и пароль, а уже потом, видимо, можно было бы добраться и до заветного четырёх- или шестизначного ПИН-кода.

Windows 7 когда-то считалась одной из самых удачных версий операционной системы Microsoft — она аккуратно исправила промахи Vista и долгое время уступала по популярности разве что Windows XP. Однако сегодня этой системе уже 17 лет: она вышла в 2009 году, уступила место Windows 8 в 2012-м, потеряла основную поддержку в 2015-м, а окончательно осталась без патчей и обновлений в 2020 году.

Тем не менее Windows 7 до сих пор живёт в промышленных и коммерческих системах — в том числе в банкоматах. Логика проста: если работает — не трогай. Скорее всего, банк не спешил менять софт, потому что банкомат, вероятно, не имеет прямого доступа в интернет, а значит, риск считается приемлемым.

Само появление окна входа — это, разумеется, не штатная ситуация. Скорее всего, банкомат пережил сбой или обновление от стороннего поставщика ПО и перезагрузился без участия службы поддержки банка. В таких случаях устройство сначала ждёт входа администратора Windows — удалённо или прямо на месте — и только после этого возвращается в «клиентский» режим.

Плохая новость для пользователей в том, что деньги этот банкомат сейчас не выдаст. Даже если очень хочется и даже если попробовать ввести свой логин и пароль от рабочего ноутбука. Хорошая новость — в том, что перед нами наглядное напоминание: старые системы по-прежнему вокруг нас.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru