


WhatsApp тестирует функцию проверки приватности статусов

WhatsApp тестирует функцию проверки приватности статусов

WhatsApp тестирует функцию проверки приватности статусов

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) начал тестировать новую функцию, которая делает статусы чуть более понятными. В свежей бета-версии мессенджера для Android (2.26.2.9), доступной через программу Google Play Beta, у части пользователей появилась возможность посмотреть, с какими настройками приватности был опубликован конкретный статус.

Идея простая, но давно назревшая. Многие пользователи часто меняют аудиторию для статусов: один раз — «Мои контакты», другой — «Кроме…» или «Только для…».

Проходит время, и уже не всегда понятно, кто именно видел этот конкретный статус. Из-за этого люди нередко перестраховываются — удаляют публикацию и выкладывают её заново. Теперь, похоже, в этом больше нет необходимости.

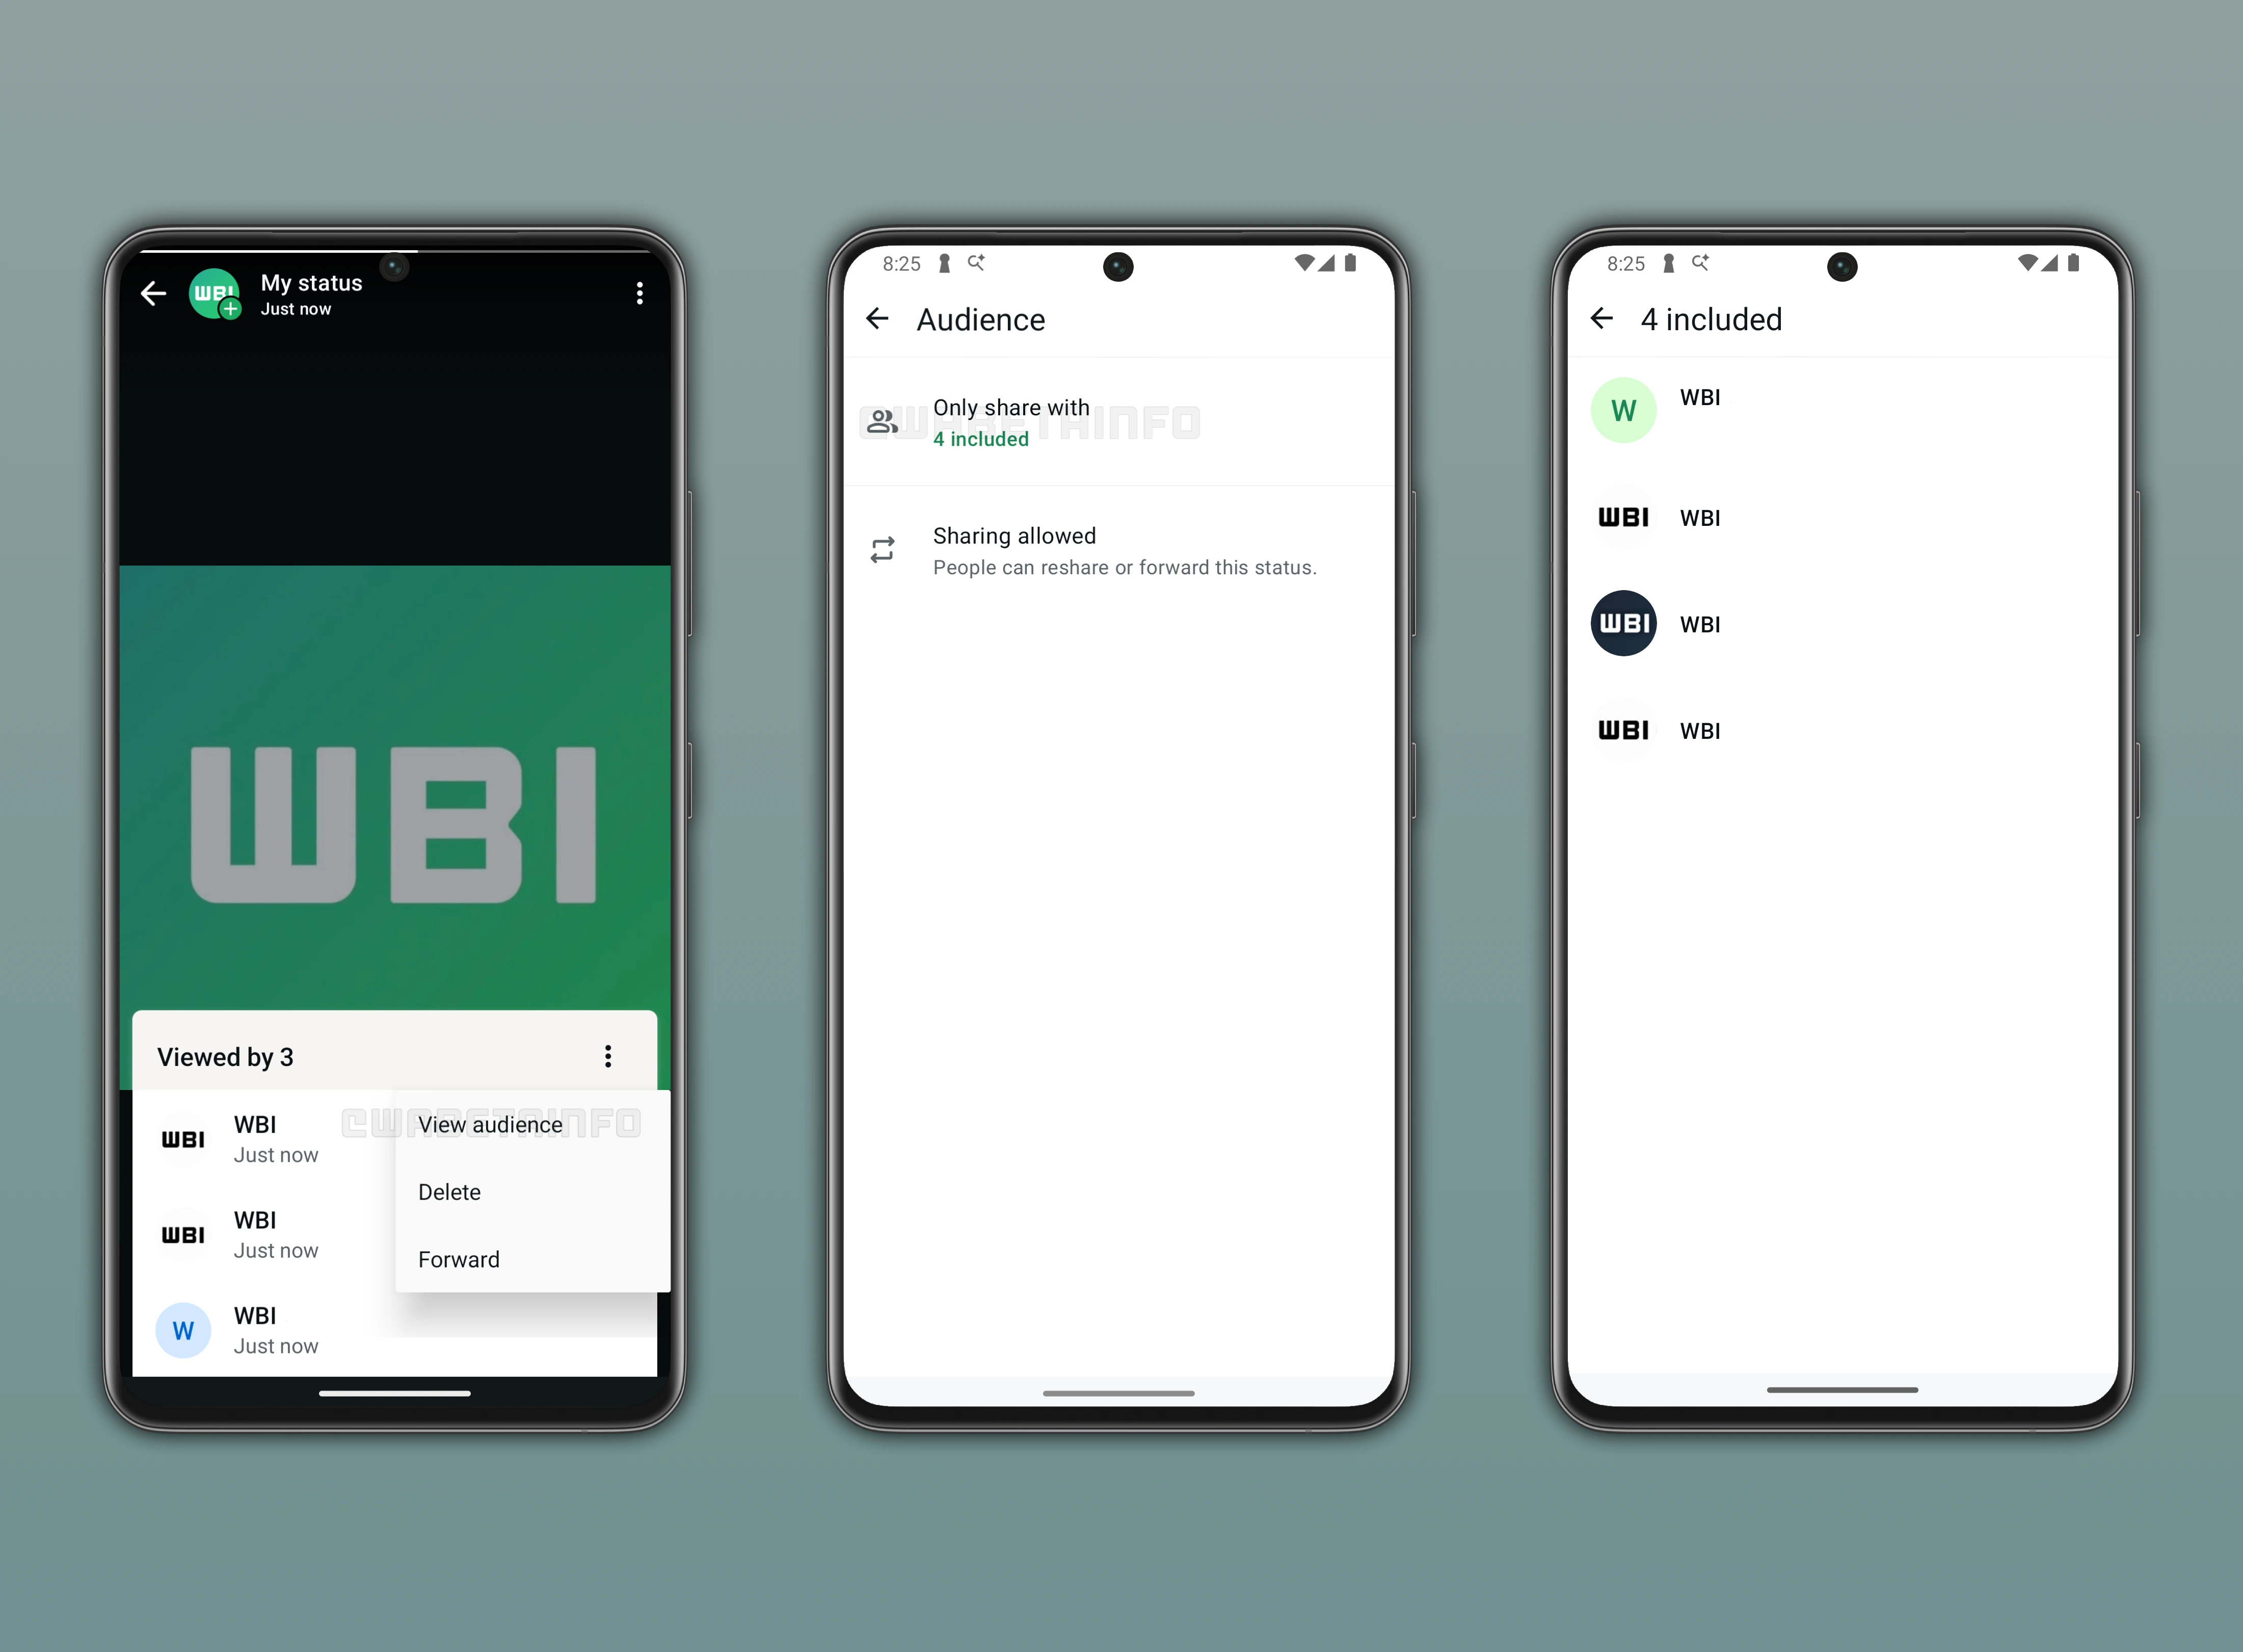
Как работает новая функция, по информации WABetaInfo? Если она активирована для вашей учётной записи, достаточно открыть опубликованный за последние 24 часа статус, перейти в список просмотров и открыть меню с тремя точками. Там появляется новый пункт — Audience («Аудитория»). В нём WhatsApp показывает, с какими настройками конфиденциальности был опубликован этот статус.


Пользователь сразу видит, кому именно был доступен контент: всем контактам, всем кроме отдельных людей или только выбранной группе. Если статус был опубликован с ограничениями, можно посмотреть, кто именно исключён из списка или, наоборот, входит в него. Это особенно удобно для тех, кто часто экспериментирует с настройками видимости.

Кроме того, в этом же разделе отображается ещё один важный момент — разрешён ли репост статуса. Даже если после публикации вы уже не помните, включали ли возможность пересылки, теперь это легко проверить.

В итоге новая функция решает вполне бытовую, но раздражающую проблему: когда не уверен, «туда ли ушёл статус». Теперь можно просто проверить настройки и уже потом решать — оставлять публикацию или удалять её.

Пока функция доступна лишь части бета-тестеров, установивших бета-версию WhatsApp для Android версии 2.26.2.9. Компания продолжает тестирование и следит за стабильностью работы. Если всё пройдёт гладко, в ближайших обновлениях возможность просматривать настройки приватности статусов появится у более широкой аудитории.

Напомним, недавно в Сети нашлиновый способ вернуть быстрый нативный WhatsApp в Windows 11. Интересно также новое исследование учёных из Билефельдского университета, основанное на метаданных WhatsApp, — оно показало, чтомы плохо понимаем, как ведём себя в чатах.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru