


WhatsApp тестирует функцию проверки приватности статусов

WhatsApp тестирует функцию проверки приватности статусов

WhatsApp тестирует функцию проверки приватности статусов

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) начал тестировать новую функцию, которая делает статусы чуть более понятными. В свежей бета-версии мессенджера для Android (2.26.2.9), доступной через программу Google Play Beta, у части пользователей появилась возможность посмотреть, с какими настройками приватности был опубликован конкретный статус.

Идея простая, но давно назревшая. Многие пользователи часто меняют аудиторию для статусов: один раз — «Мои контакты», другой — «Кроме…» или «Только для…».

Проходит время, и уже не всегда понятно, кто именно видел этот конкретный статус. Из-за этого люди нередко перестраховываются — удаляют публикацию и выкладывают её заново. Теперь, похоже, в этом больше нет необходимости.

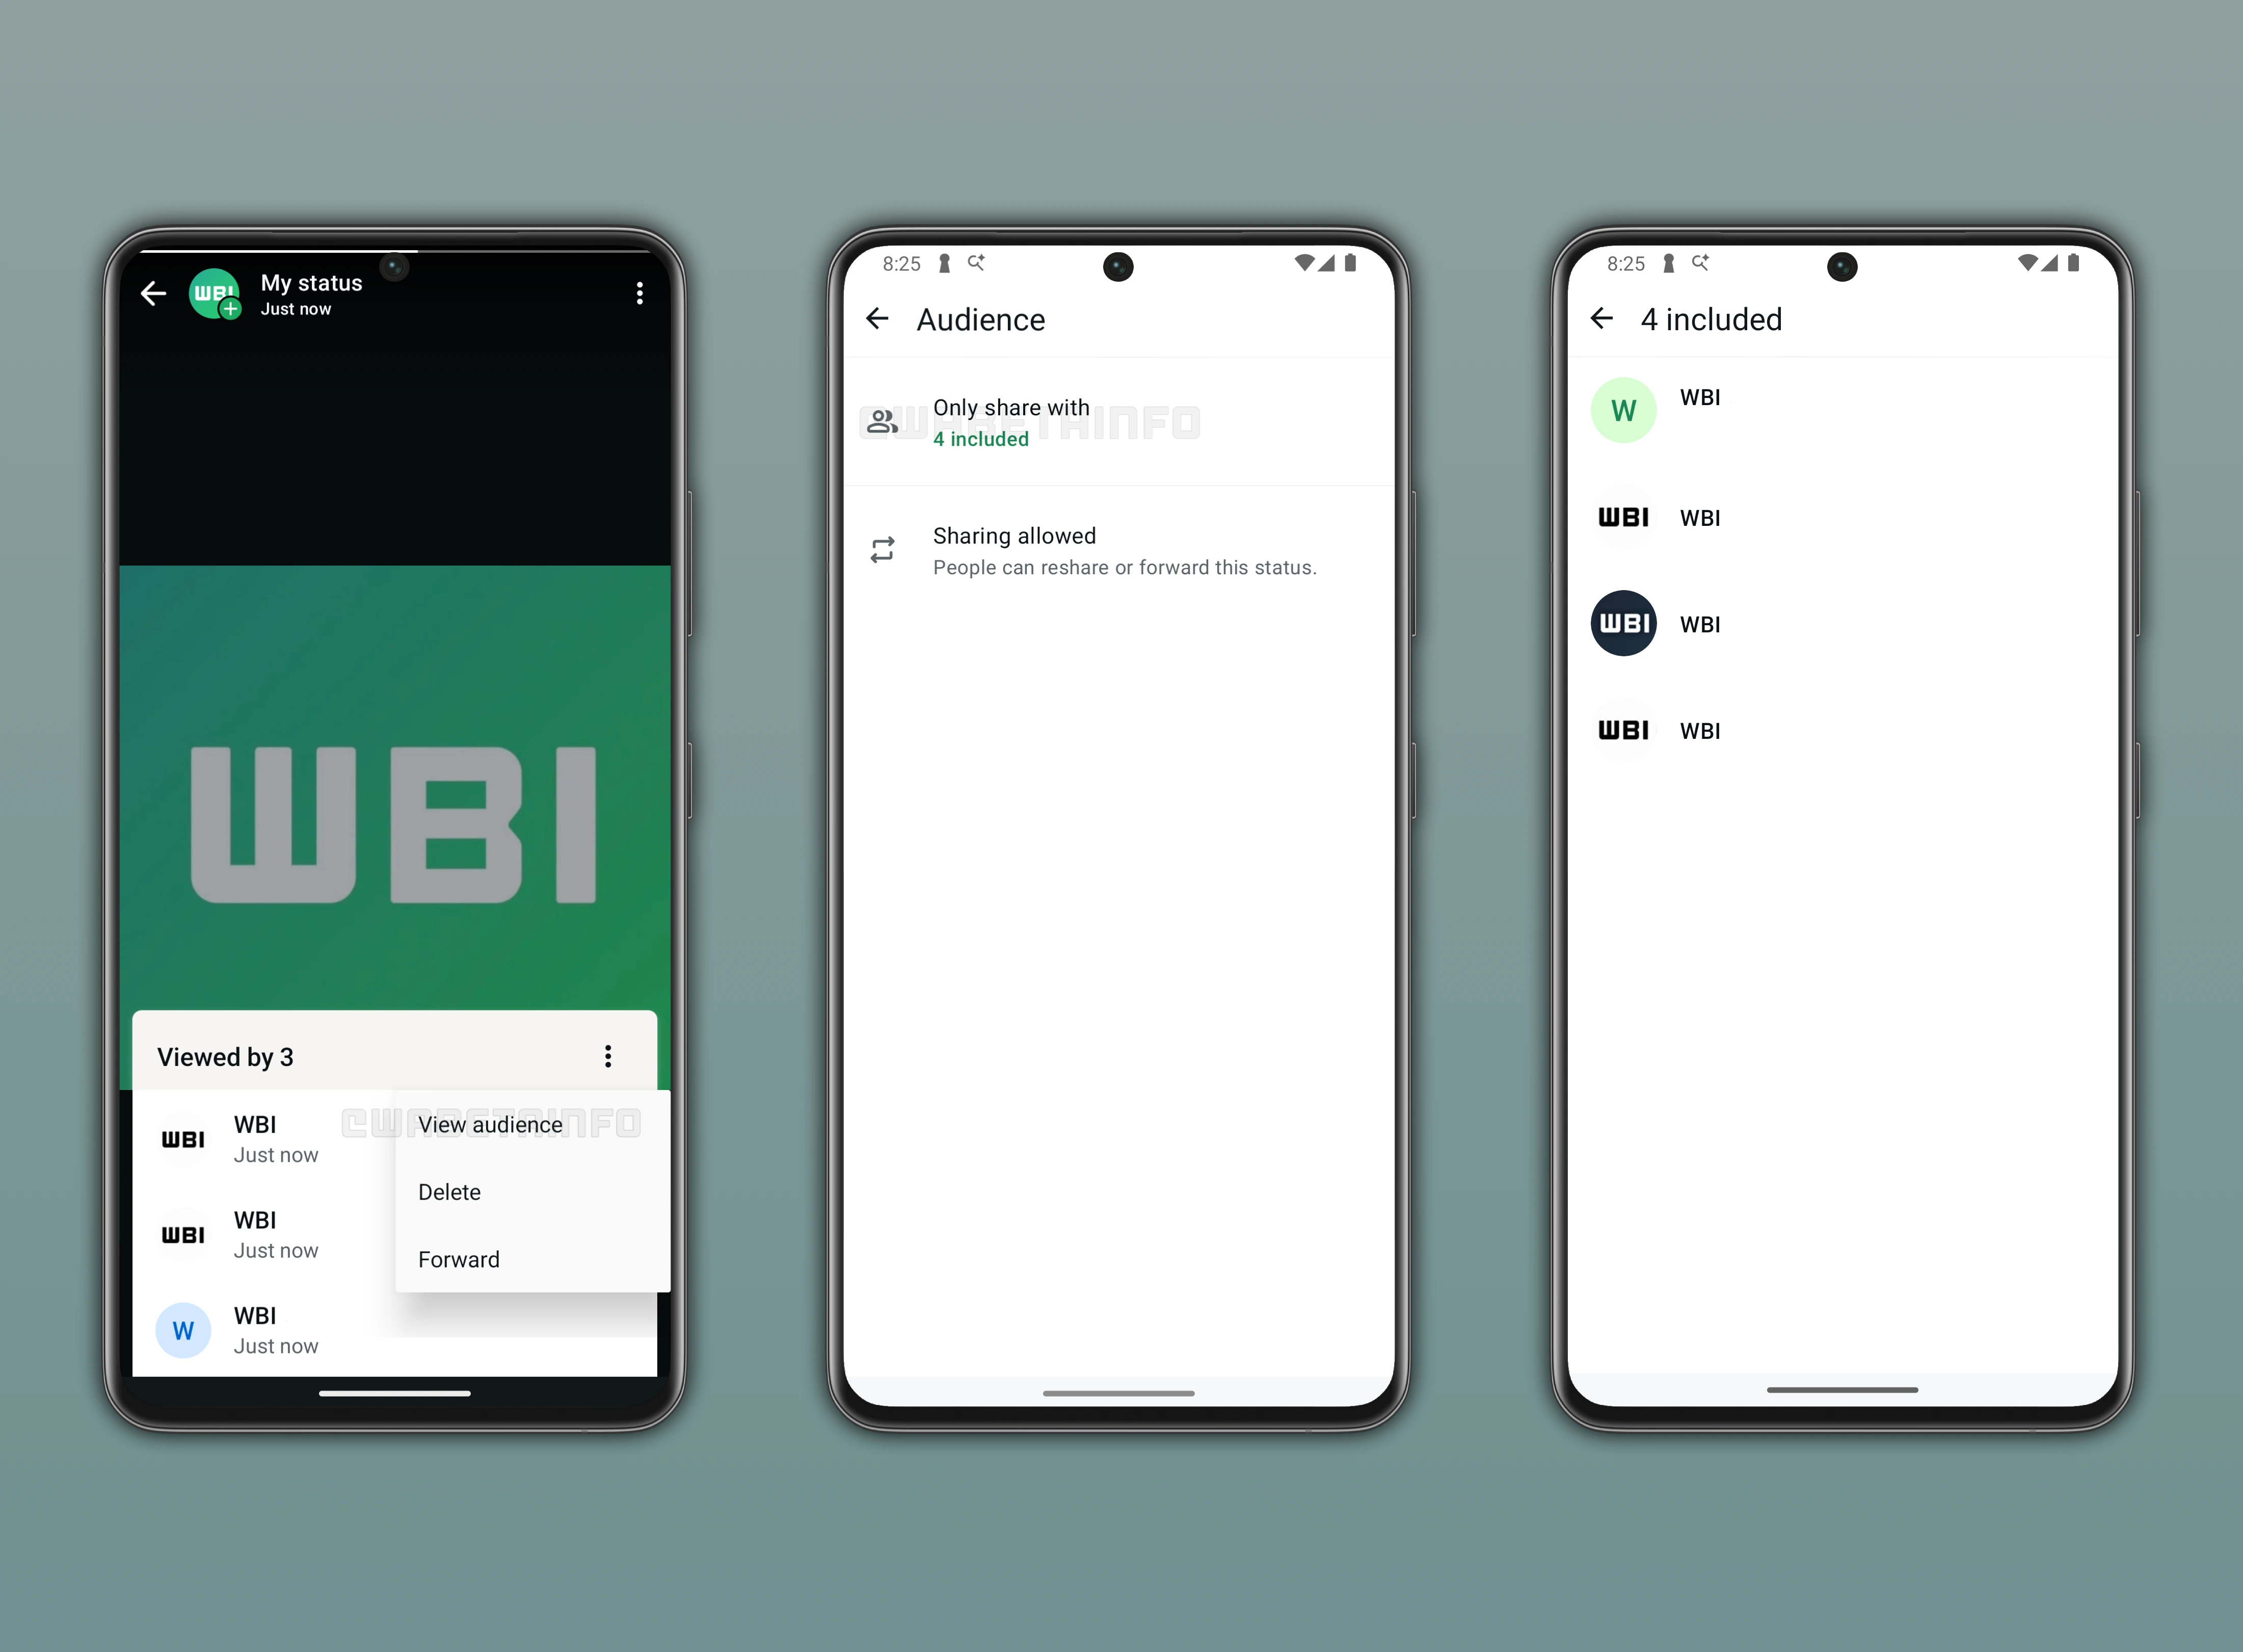
Как работает новая функция, по информации WABetaInfo? Если она активирована для вашей учётной записи, достаточно открыть опубликованный за последние 24 часа статус, перейти в список просмотров и открыть меню с тремя точками. Там появляется новый пункт — Audience («Аудитория»). В нём WhatsApp показывает, с какими настройками конфиденциальности был опубликован этот статус.


Пользователь сразу видит, кому именно был доступен контент: всем контактам, всем кроме отдельных людей или только выбранной группе. Если статус был опубликован с ограничениями, можно посмотреть, кто именно исключён из списка или, наоборот, входит в него. Это особенно удобно для тех, кто часто экспериментирует с настройками видимости.

Кроме того, в этом же разделе отображается ещё один важный момент — разрешён ли репост статуса. Даже если после публикации вы уже не помните, включали ли возможность пересылки, теперь это легко проверить.

В итоге новая функция решает вполне бытовую, но раздражающую проблему: когда не уверен, «туда ли ушёл статус». Теперь можно просто проверить настройки и уже потом решать — оставлять публикацию или удалять её.

Пока функция доступна лишь части бета-тестеров, установивших бета-версию WhatsApp для Android версии 2.26.2.9. Компания продолжает тестирование и следит за стабильностью работы. Если всё пройдёт гладко, в ближайших обновлениях возможность просматривать настройки приватности статусов появится у более широкой аудитории.

Напомним, недавно в Сети нашлиновый способ вернуть быстрый нативный WhatsApp в Windows 11. Интересно также новое исследование учёных из Билефельдского университета, основанное на метаданных WhatsApp, — оно показало, чтомы плохо понимаем, как ведём себя в чатах.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru