


WhatsApp тестирует функцию проверки приватности статусов

WhatsApp тестирует функцию проверки приватности статусов

WhatsApp тестирует функцию проверки приватности статусов

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) начал тестировать новую функцию, которая делает статусы чуть более понятными. В свежей бета-версии мессенджера для Android (2.26.2.9), доступной через программу Google Play Beta, у части пользователей появилась возможность посмотреть, с какими настройками приватности был опубликован конкретный статус.

Идея простая, но давно назревшая. Многие пользователи часто меняют аудиторию для статусов: один раз — «Мои контакты», другой — «Кроме…» или «Только для…».

Проходит время, и уже не всегда понятно, кто именно видел этот конкретный статус. Из-за этого люди нередко перестраховываются — удаляют публикацию и выкладывают её заново. Теперь, похоже, в этом больше нет необходимости.

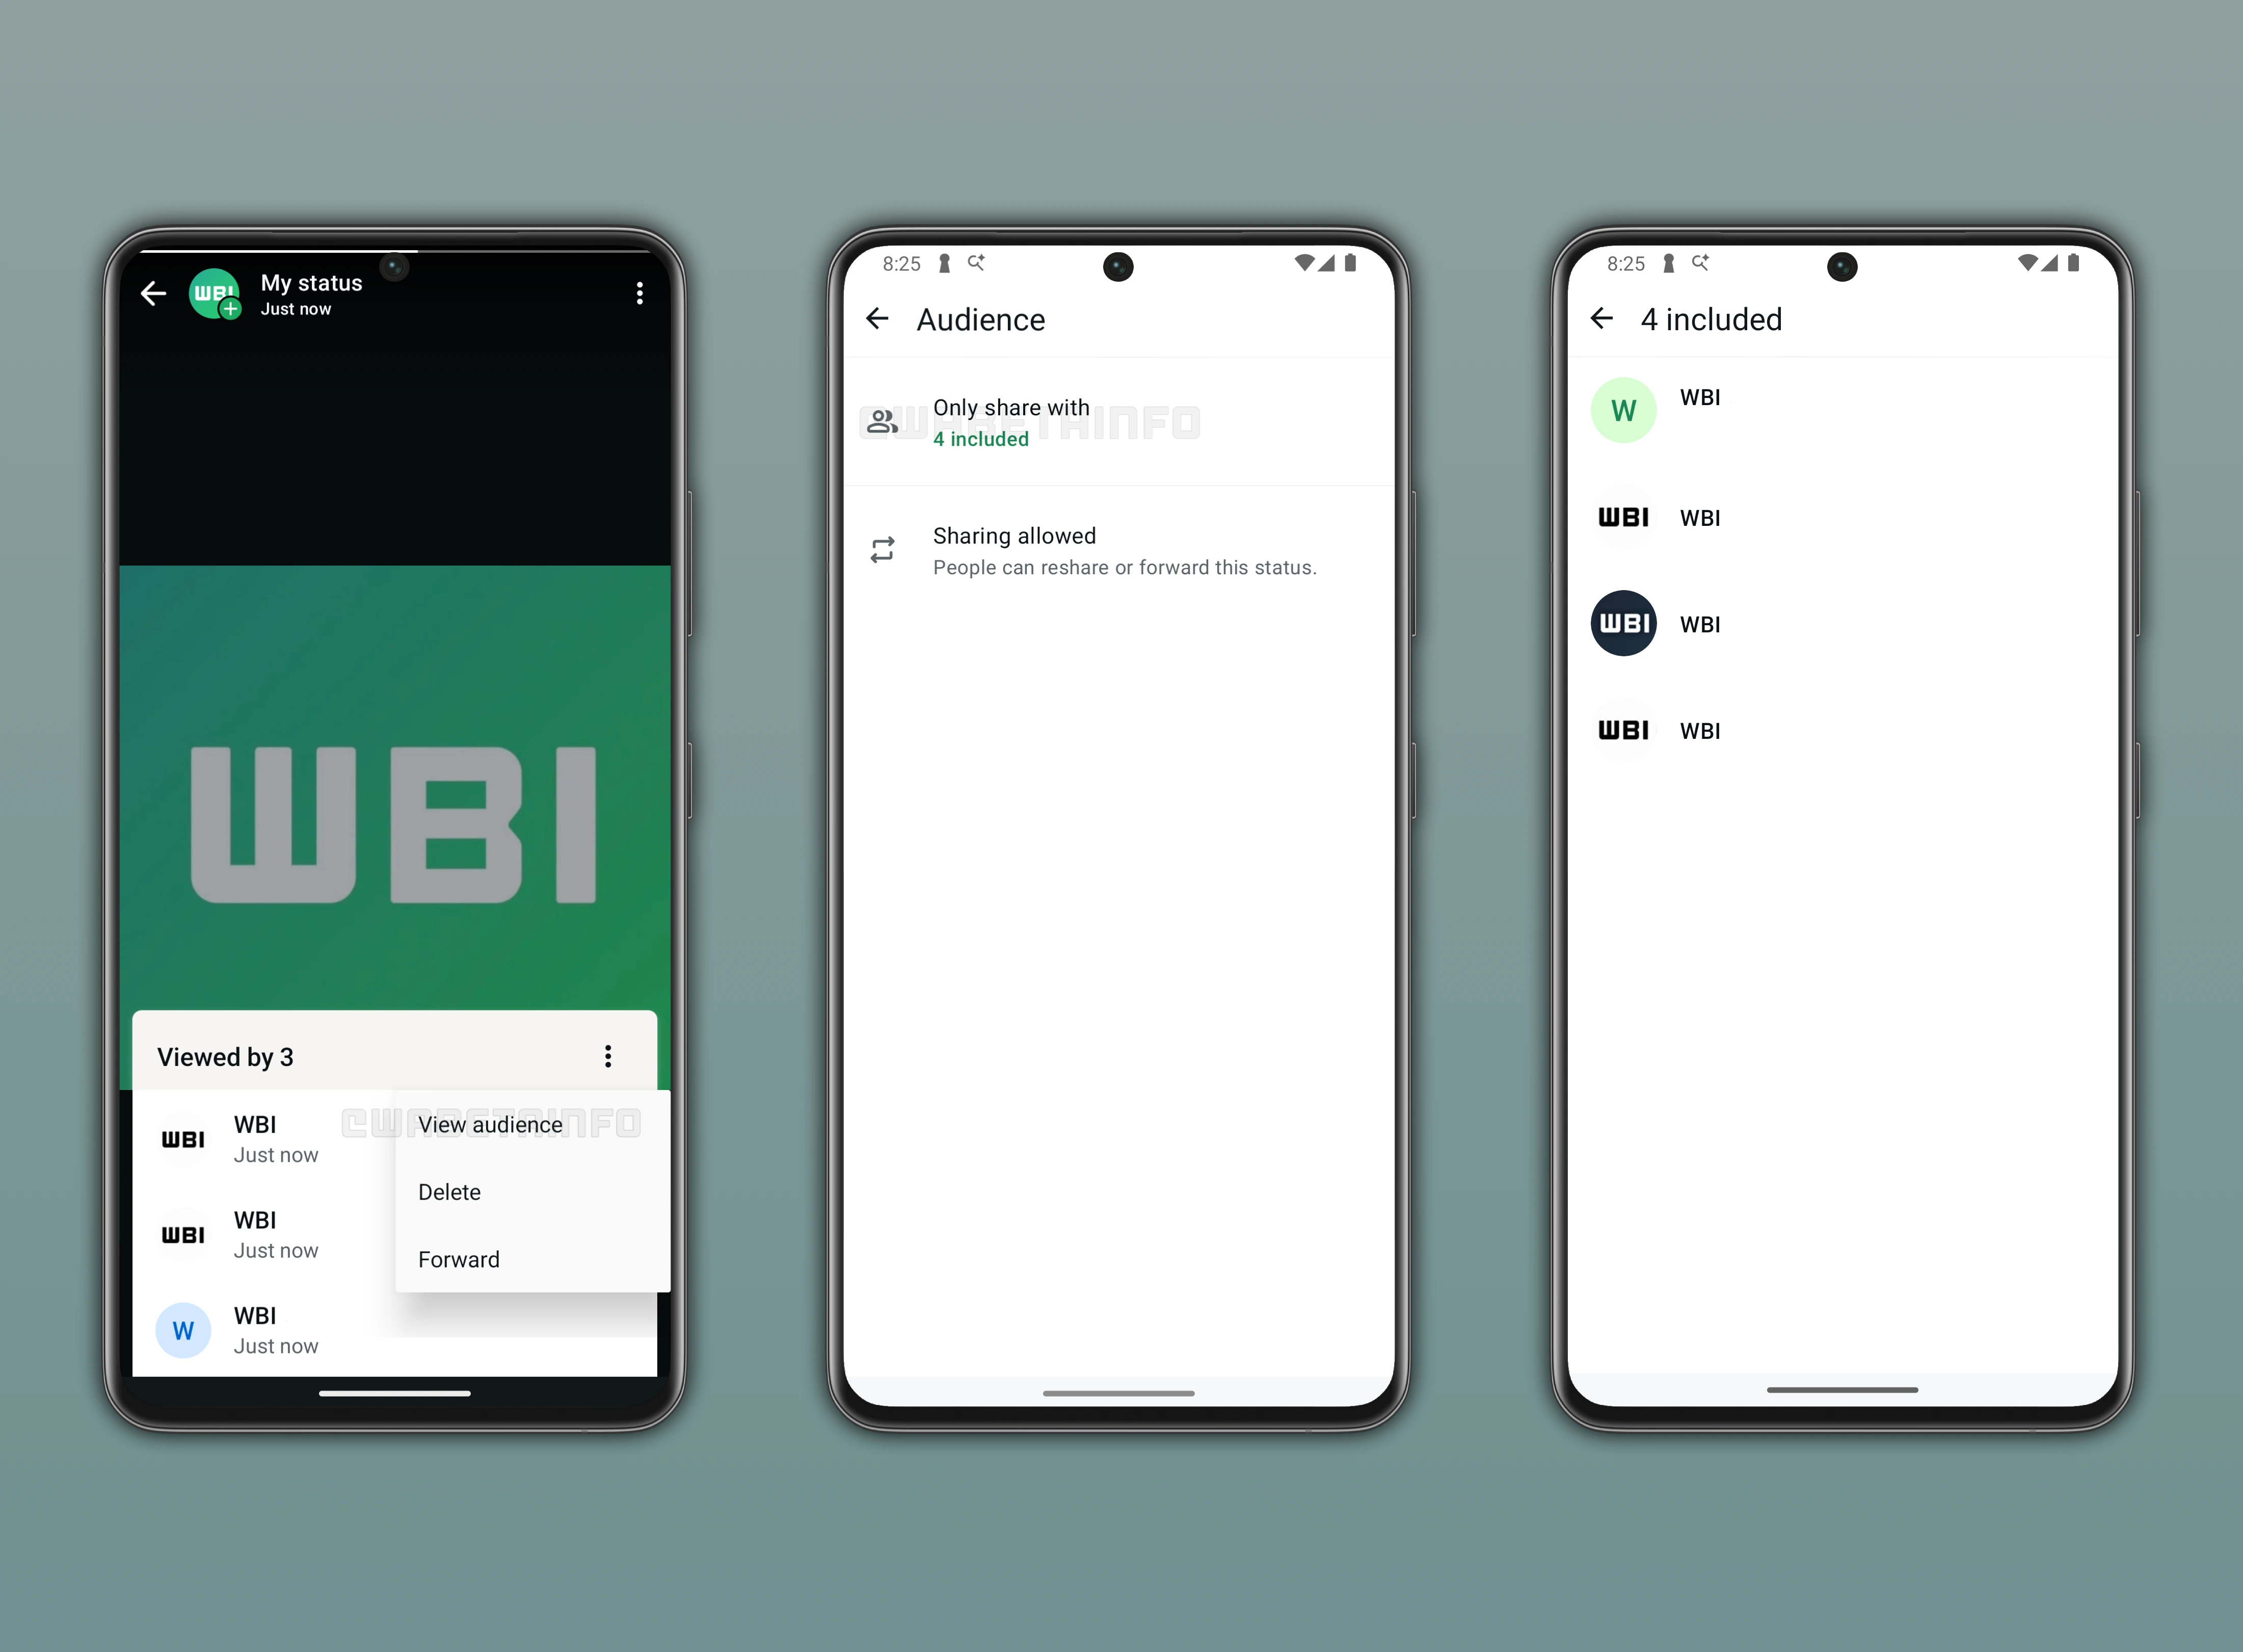
Как работает новая функция, по информации WABetaInfo? Если она активирована для вашей учётной записи, достаточно открыть опубликованный за последние 24 часа статус, перейти в список просмотров и открыть меню с тремя точками. Там появляется новый пункт — Audience («Аудитория»). В нём WhatsApp показывает, с какими настройками конфиденциальности был опубликован этот статус.


Пользователь сразу видит, кому именно был доступен контент: всем контактам, всем кроме отдельных людей или только выбранной группе. Если статус был опубликован с ограничениями, можно посмотреть, кто именно исключён из списка или, наоборот, входит в него. Это особенно удобно для тех, кто часто экспериментирует с настройками видимости.

Кроме того, в этом же разделе отображается ещё один важный момент — разрешён ли репост статуса. Даже если после публикации вы уже не помните, включали ли возможность пересылки, теперь это легко проверить.

В итоге новая функция решает вполне бытовую, но раздражающую проблему: когда не уверен, «туда ли ушёл статус». Теперь можно просто проверить настройки и уже потом решать — оставлять публикацию или удалять её.

Пока функция доступна лишь части бета-тестеров, установивших бета-версию WhatsApp для Android версии 2.26.2.9. Компания продолжает тестирование и следит за стабильностью работы. Если всё пройдёт гладко, в ближайших обновлениях возможность просматривать настройки приватности статусов появится у более широкой аудитории.

Напомним, недавно в Сети нашлиновый способ вернуть быстрый нативный WhatsApp в Windows 11. Интересно также новое исследование учёных из Билефельдского университета, основанное на метаданных WhatsApp, — оно показало, чтомы плохо понимаем, как ведём себя в чатах.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru