


В iOS нашли намёк на сквозное шифрование RCS-чатов между iPhone и Android

В iOS нашли намёк на сквозное шифрование RCS-чатов между iPhone и Android

В iOS нашли намёк на сквозное шифрование RCS-чатов между iPhone и Android

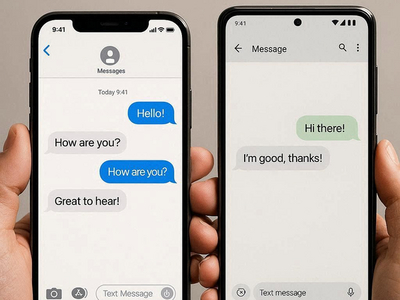
Apple, похоже, делает ещё один шаг к полноценной защите RCS-переписки между iPhone и Android — но, как это часто бывает, не без оговорок. В бета-версии iOS 26.3 Beta 2 обнаружены признаки подготовки сквозного шифрования (end-to-end encryption, E2EE) для RCS-сообщений.

Речь идёт о той самой защите, которая давно стала стандартом в современных мессенджерах, но до сих пор отсутствует в переписке между пользователями iPhone и Android.

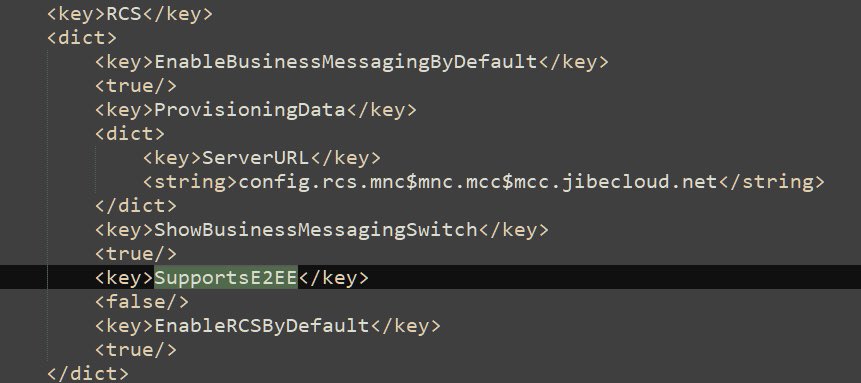
Информацию обнаружил пользователь X (бывший Twitter) под ником @TiinoX83. Изучая carrier bundles — пакеты настроек операторов связи — он нашёл новый параметр, позволяющий операторам включать шифрование RCS. Судя по коду, Apple готовит механизм, при котором именно оператор будет «давать добро» на использование защищённых RCS-чатов.


Правда, есть нюанс. На данный момент этот параметр присутствует лишь у четырёх операторов — Bouygues, Orange, SFR и Free, и все они работают во Франции. Более того, ни один из них пока не активировал новую опцию. То есть формально поддержка как бы есть, но по факту она не работает.

История с E2EE для RCS тянется уже не первый месяц. После анонса спецификации Universal Profile 3.0 от GSMA весной прошлого года Apple публично пообещала добавить поддержку защищённых RCS-сообщений в будущих обновлениях iOS. Тогда же стало известно, что шифрование будет строиться на протоколе Messaging Layer Security (MLS) — том самом, который Google уже использует в Google Messages.

Первые намёки на реализацию этой идеи появились ещё в августе, когда в коде iOS 26 нашли следы тестирования MLS. С тех пор ожидания только росли, но реального запуска функции пользователи так и не увидели.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru