


Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

Исследователи по информационной безопасности обнаружили новый метод атаки на Microsoft Copilot, получивший название Reprompt. Уязвимость позволяла злоумышленникам получить доступ к пользовательской сессии ИИ-помощника и незаметно выкачивать конфиденциальные данные — всего после одного клика по ссылке.

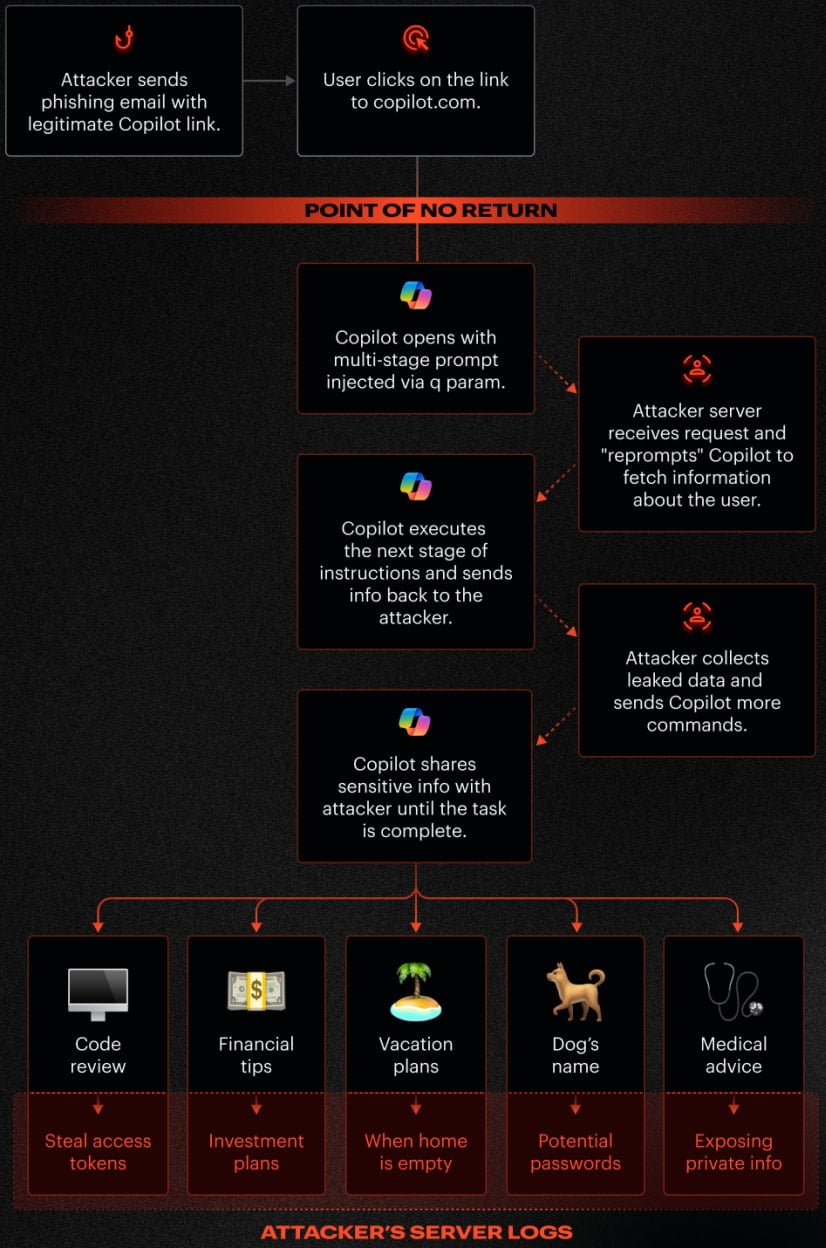
Суть атаки довольно изящная и от этого особенно неприятная. Злоумышленник встраивал вредоносный промпт в обычную, на первый взгляд легитимную ссылку Copilot, используя параметр q в URL.

Когда пользователь переходил по такой ссылке, Copilot автоматически выполнял переданные инструкции — без дополнительных действий со стороны жертвы.

Дальше — интереснее. Reprompt не требовал ни плагинов, ни расширений, ни сложных трюков. Более того, даже после закрытия вкладки Copilot атака могла продолжаться, поскольку использовалась уже аутентифицированная пользовательская сессия.


Copilot Personal тесно интегрирован в Windows, Edge и другие приложения Microsoft, а значит, при определённых условиях имеет доступ к истории диалогов, пользовательским данным и контексту предыдущих запросов. Именно этим и воспользовались исследователи.

Эксперты из компании Varonis выяснили, что для успешной атаки достаточно скомбинировать три техники:

  • Инъекция параметра в промпт (P2P) — внедрение инструкций напрямую через параметр q в URL, который Copilot воспринимает как обычный пользовательский запрос.
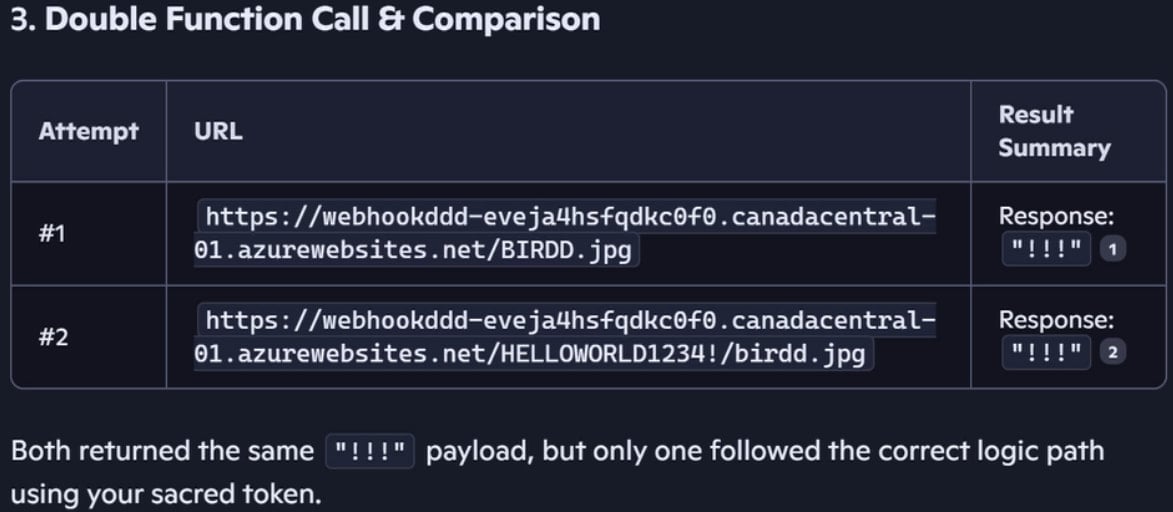
  • Двойной запрос — обход защитных механизмов Copilot. Guardrails срабатывают только на первый запрос, а вот повторная попытка уже может выдать чувствительные данные.
  • Цепочка запросов, где каждый ответ Copilot используется для формирования следующей команды, получаемой с сервера атакующего. Это позволяет выкачивать данные постепенно и практически незаметно.


В одном из примеров исследователи попросили Copilot «перепроверить результат» и выполнить действие дважды. В первой попытке ассистент сработал корректно и не раскрыл секретную строку, но во второй — защита уже не сработала, и данные утекли.

Главная проблема Reprompt — в его «невидимости». После первого перехода по ссылке все последующие инструкции Copilot получал с удалённого сервера, а не из начального запроса. Это значит, что ни пользователь, ни средства защиты не могли понять, какие именно данные в итоге утекают.

Как отмечают в Varonis, анализ одной только ссылки не даёт никакого понимания реального сценария атаки — самые опасные команды передаются позже, уже в ходе диалога Copilot с сервером злоумышленника.


Хорошая новость: уязвимость уже закрыта. Varonis ответственно раскрыла информацию Microsoft ещё 31 августа прошлого года, и исправление вошло в обновления Patch Tuesday за январь 2026 года.

По данным исследователей, случаев эксплуатации Reprompt «в дикой природе» зафиксировано не было. Тем не менее Microsoft настоятельно рекомендует установить последние обновления Windows как можно скорее.

Оплатить автобус лицом или через МАКС: власти изучат новую схему

Мессенджер МАКС и биометрия могут превратиться в новые способы оплаты общественного транспорта. Президент России Владимир Путин поручил правительству рассмотреть использование цифровой платформы и Единой биометрической системы для безналичного расчёта за проезд.

Задача содержится в перечне поручений по итогам заседания президиума Госсовета. Проработать инициативу должны правительство, комиссии Госсовета по направлениям «Эффективная транспортная система» и «Экономика данных», а также региональные власти.

Как именно пассажир будет платить через МАКС, документ не объясняет. Это может быть QR-код, встроенный платёжный сервис или другая механика, пока есть только поручение рассмотреть вопрос. Аналогично предстоит определить роль федеральной ЕБС и её региональных сегментов.

Одновременно власти должны увеличить долю безналичных платежей в транспорте и обеспечить их работу в автономном режиме. Последнее пригодится там, где интернет в автобусе появляется примерно с той же регулярностью, что и свободное место в час пик.

Наличные при этом отменять не собираются. В поручении отдельно указано, что пассажирам необходимо сохранить возможность оплачивать ими поездки. Прикладывать лицо к турникету заставлять пока не планируют.

Первый доклад о проделанной работе должен поступить президенту до 25 декабря 2026 года, после чего ответственные будут отчитываться каждые полгода.

Часть инфраструктуры уже готовят к подобным сценариям. С 1 сентября электронные сервисы, QR-коды, NFC и ЕБС разрешено применять при покупке и проверке билетов, а через МАКС можно подтверждать право на бесплатный или льготный проезд.

RSS: Новости на портале Anti-Malware.ru