


Создатель Signal запустил ИИ-чат, недоступный полиции и спецслужбам

Создатель Signal запустил ИИ-чат, недоступный полиции и спецслужбам

Создатель Signal запустил ИИ-чат, недоступный полиции и спецслужбам

Создатель Signal Мокси Марлинспайк решил взяться за новую «больную точку» цифрового мира — конфиденциальность в ИИ-чатах. Его новый проект называется Confer и выглядит как попытка сделать для ИИ то же самое, что Signal однажды сделал для мессенджеров.

Confer — это ассистент с открытым исходным кодом, который изначально спроектирован так, чтобы никто, кроме самого пользователя, не мог прочитать его запросы и ответы нейросети.

Ни администраторы сервиса, ни хакеры, ни правоохранительные органы — доступ к данным есть только у владельца аккаунта.

Марлинспайк исходит из простой, но неприятной реальности: современные ИИ-платформы по своей природе являются «пылесосами данных». Пользователи охотно делятся с чат-ботами личными переживаниями, рабочими деталями, медицинскими и финансовыми вопросами — зачастую воспринимая диалог как разговор с доверенным собеседником. Но юридически и технически эти данные почти всегда остаются под контролем платформы.

Confer ломает эту модель. Все запросы пользователей и ответы языковой модели шифруются внутри доверенной среды исполнения (TEE). Даже серверные администраторы физически не могут заглянуть внутрь или что-то подменить. Диалоги хранятся на серверах только в зашифрованном виде, а ключи остаются исключительно на устройствах пользователей.


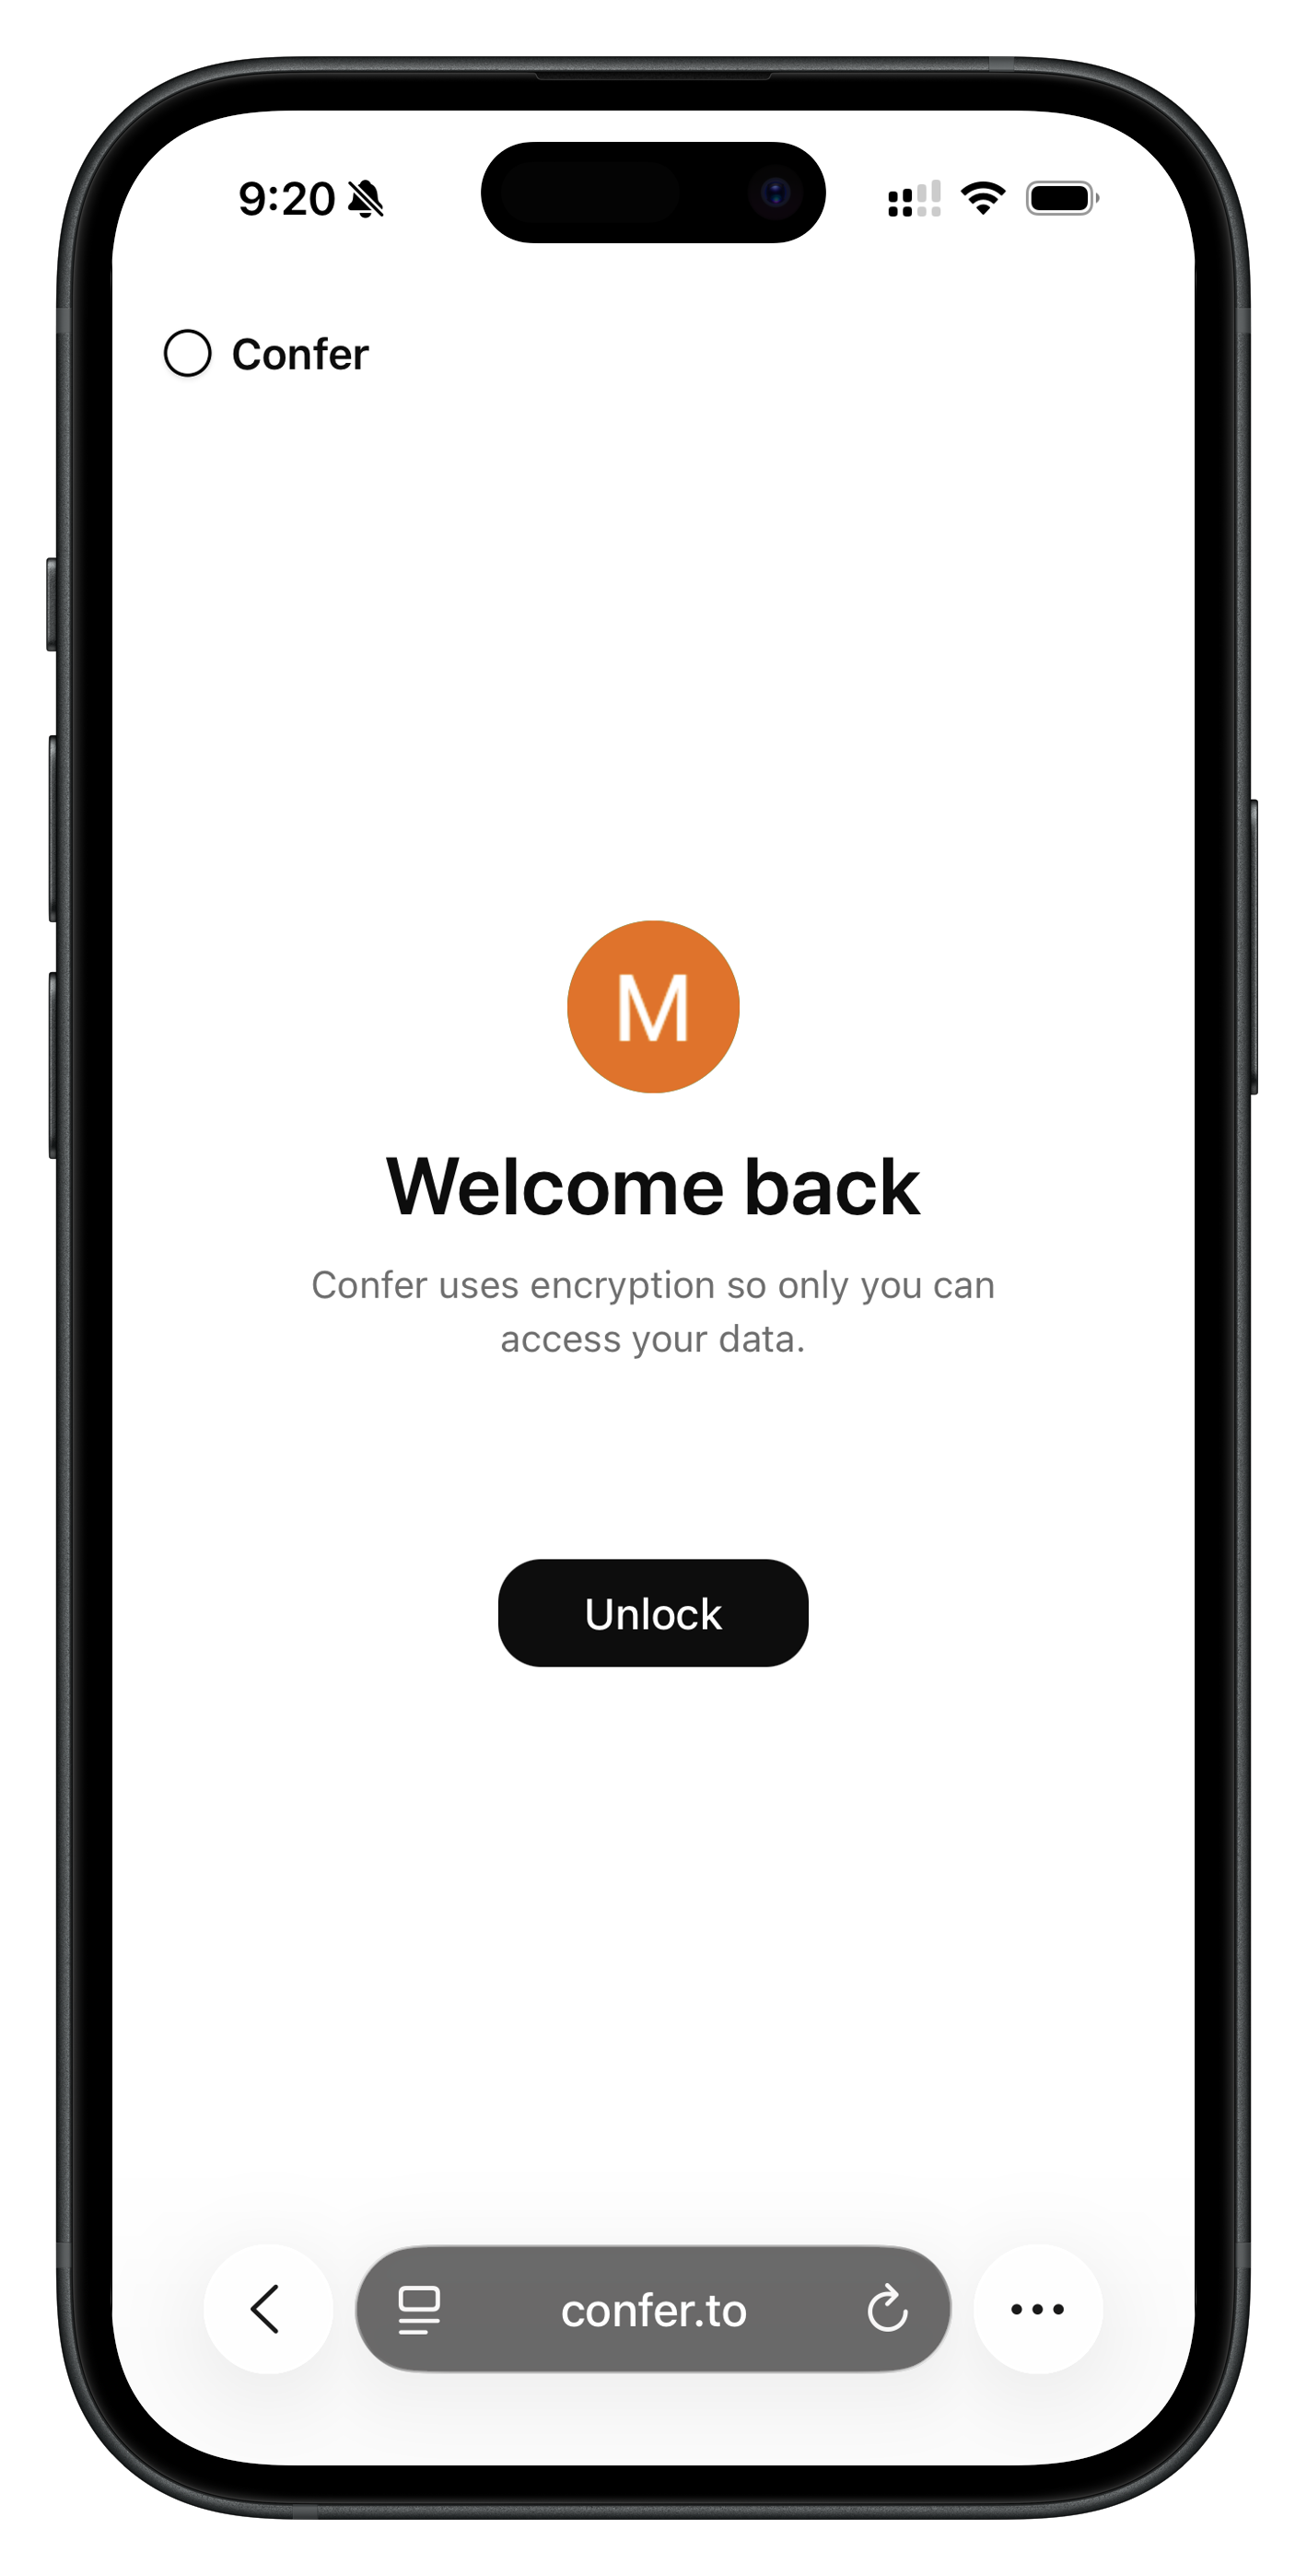
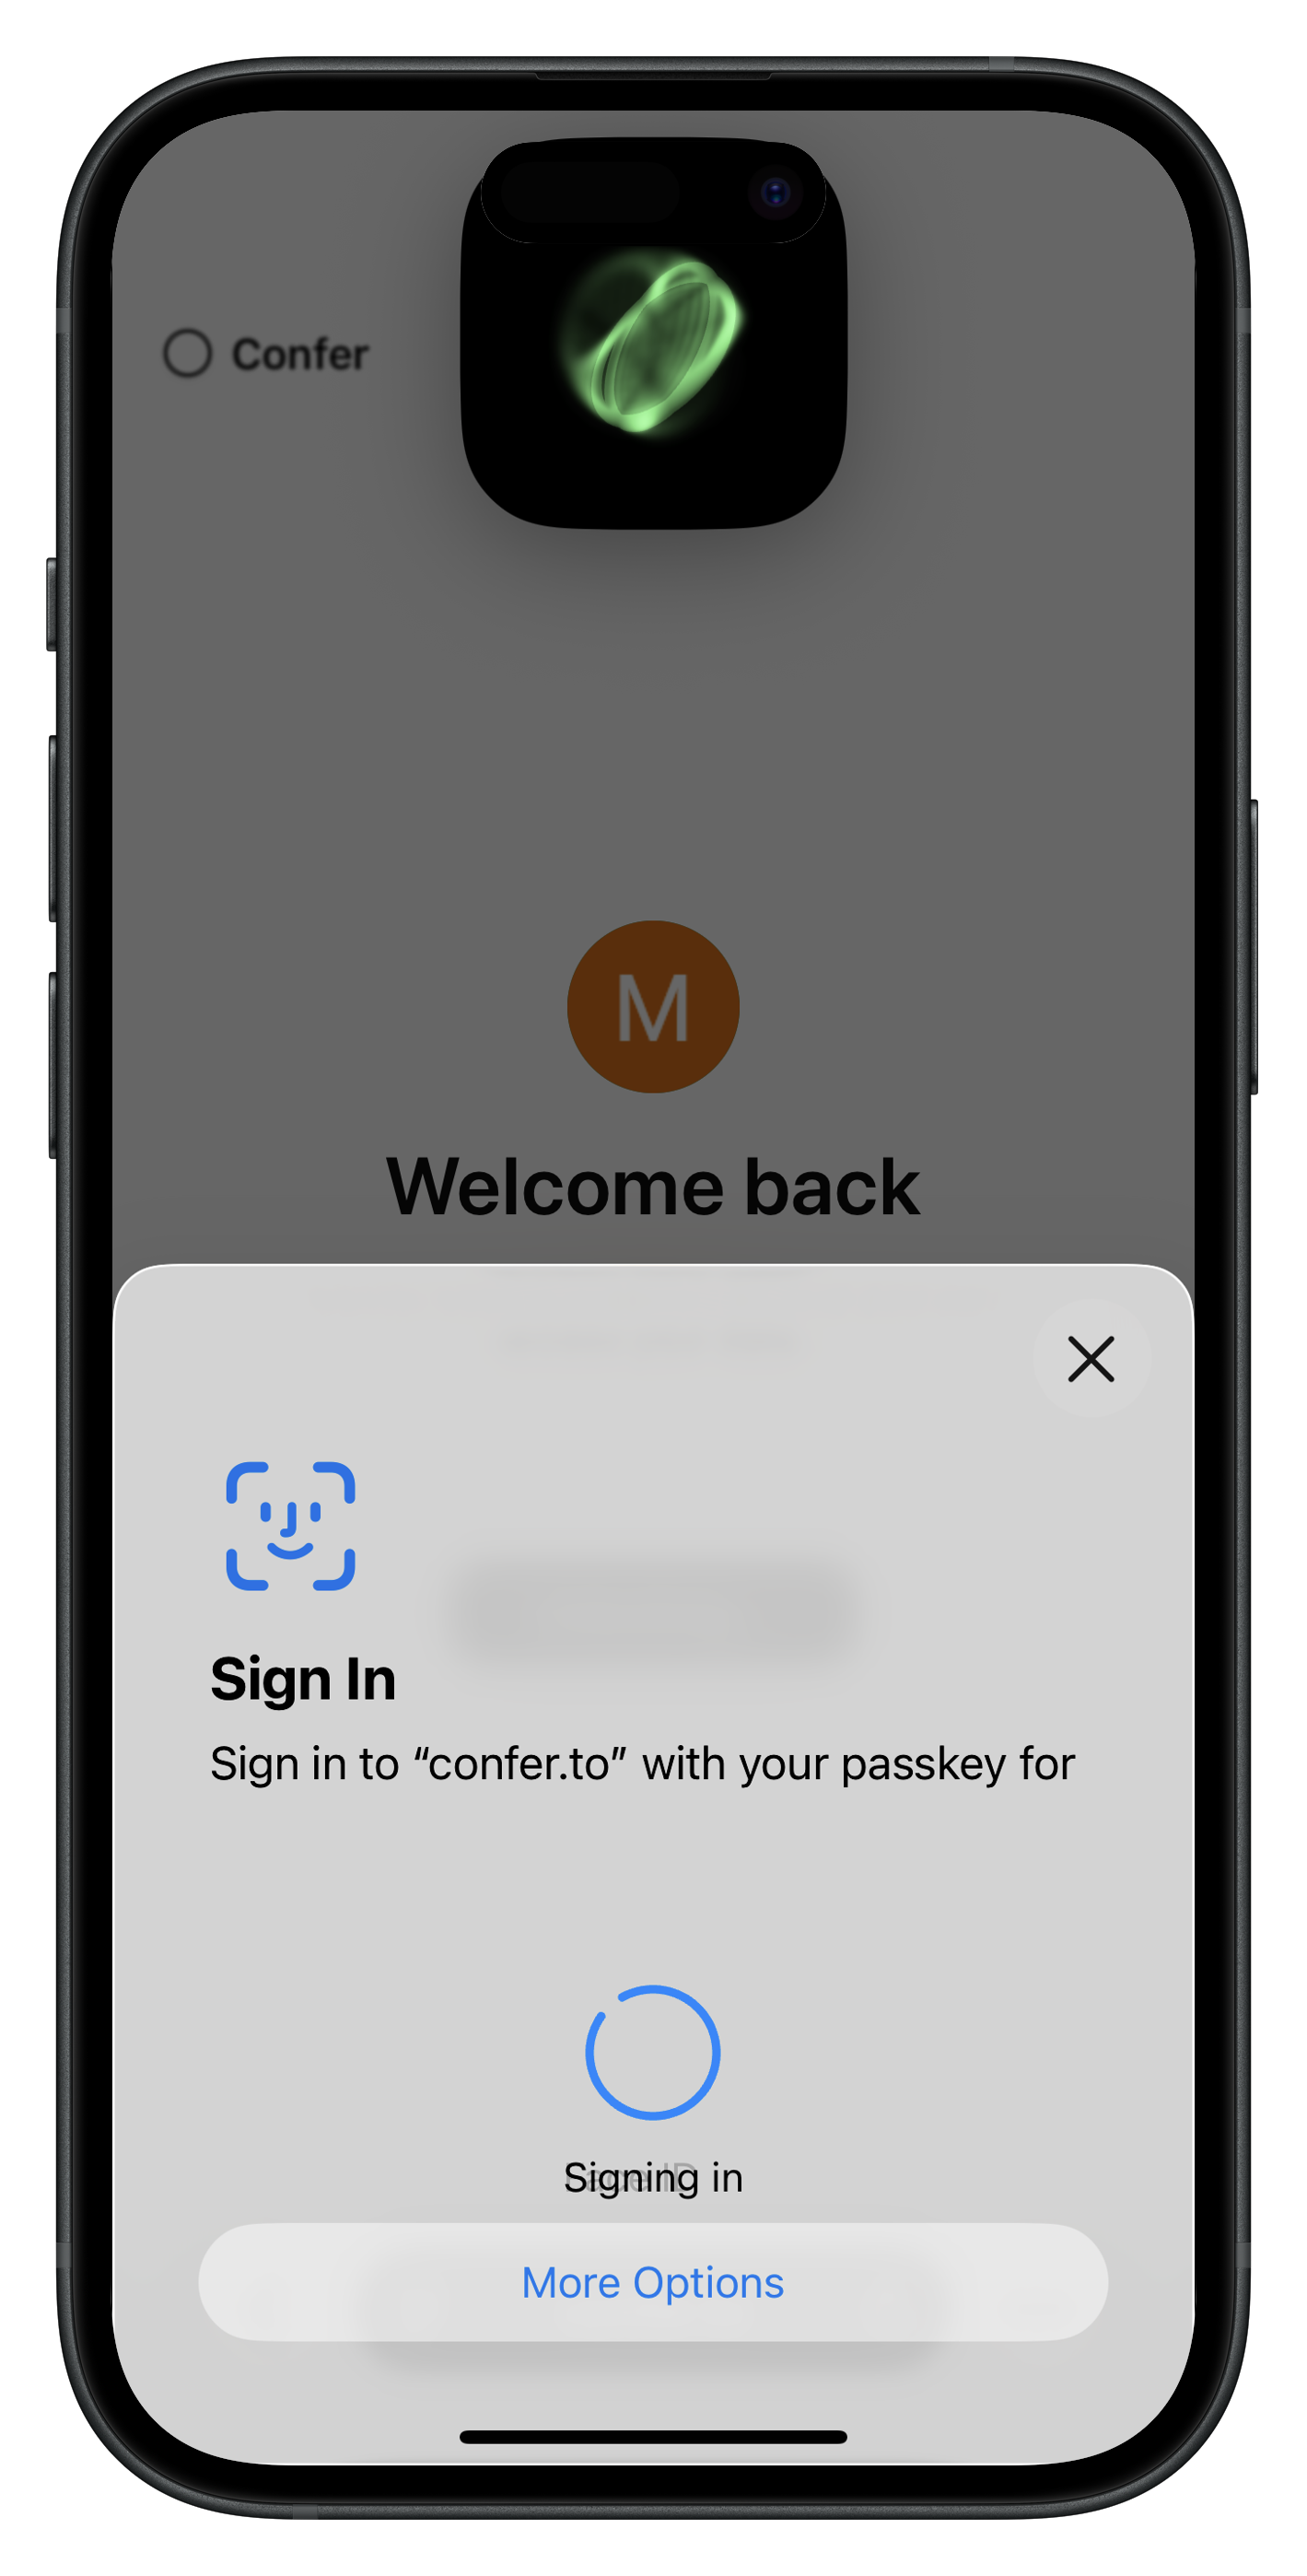
В основе Confer — ключи доступа, современный стандарт аутентификации. Закрытый ключ хранится в защищённом хранилище устройства и используется не только для входа, но и для шифрования всей переписки. Это обеспечивает сквозное шифрование и прямой аналог E2EE, знакомый по Signal.


Дополнительно Confer использует удалённую аттестацию: любой желающий может криптографически проверить, что на серверах действительно запущен именно тот открытый исходный код, который опубликован, и ничего лишнего там нет. Каждая версия подписывается и публикуется в журнале прозрачности.

При этом пользовательский интерфейс максимально простой: вход, расшифровка чатов и синхронизация между устройствами происходят почти незаметно — ровно так же, как когда-то в Signal.

По словам Марлинспайка, пользователи Confer уже рассказывают о «жизненно важных» разговорах, на которые они не решались в ChatGPT или других популярных сервисах — именно из-за страха за приватность.

Confer — не единственный приватный ИИ-ассистент на рынке. Похожие подходы используют Proton (Lumo) и Venice, но крупных игроков с полноценным сквозным шифрованием среди них пока нет.

Confer уже работает на macOS, iOS и Android. Поддержка Windows возможна через сторонний аутентификатор, а Linux — через браузерное расширение.

Если проект получит развитие, он может задать новый стандарт для ИИ-сервисов, где приватность — технический факт.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru