


Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Похоже, Microsoft не собирается сбавлять темп с внедрением ИИ в Windows 11 — нравится это пользователям или нет. Copilot уже готовится поселиться в «Проводнике», ИИ всё активнее проникает в системные функции и настройки, а местами это действительно идёт на пользу, например в вопросах доступности.

Но вместе с полезными улучшениями Windows 11 продолжает обрастать спорными и откровенно раздражающими элементами.

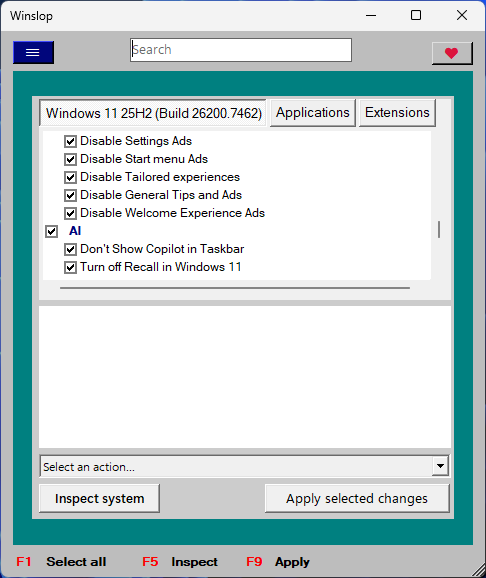
Если вам всё это надоело, хорошие новости всё же есть. Для Windows 11 появился новый инструмент с говорящим названием Winslop, который помогает, выражаясь прямо, «вычистить ИИ-шлак» из системы.

Winslop — это свежий проект от разработчика, стоящего за FlyOOBE, популярной утилитой для кастомизации Windows 11. В основе Winslop лежит недавно выпущенный скрипт Remove Windows AI, но на этом автор не остановился и превратил его в полноценное нативное приложение с расширенной функциональностью.

Winslop умеет не только отключать и удалять ИИ-функции, но и настраивать поведение системы, приложения, политики и параметры по умолчанию. В будущем разработчик обещает новые возможности и направления настройки.

Интерфейс Winslop нельзя назвать эталоном современного дизайна, но по части практической пользы он более чем убедителен. В списке доступных опций:

  • отключение ИИ-функций и Copilot;
  • настройки приватности;
  • реклама и «рекомендации» Windows;
  • параметры Microsoft Edge;
  • игровые и системные твики.


При этом есть и важная кнопка отката изменений, если вдруг понадобится вернуть систему в исходное состояние.

Скачать Winslop можно бесплатно — проект доступен на GitHub.

Сам факт появления таких утилит говорит о многом. Пользователям Windows 11 всё чаще приходится прибегать к сторонним инструментам, чтобы просто сделать систему менее навязчивой.

Microsoft, кстати, тоже идёт навстречу юзерам. Например, в свежей Beta/Dev-сборке Windows 11 (26200.7535) корпорация добавила новую групповую политику, которая наконец-то позволяет полностью удалить приложение Copilot. Правда, с довольно строгими оговорками.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru