


Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Похоже, Microsoft не собирается сбавлять темп с внедрением ИИ в Windows 11 — нравится это пользователям или нет. Copilot уже готовится поселиться в «Проводнике», ИИ всё активнее проникает в системные функции и настройки, а местами это действительно идёт на пользу, например в вопросах доступности.

Но вместе с полезными улучшениями Windows 11 продолжает обрастать спорными и откровенно раздражающими элементами.

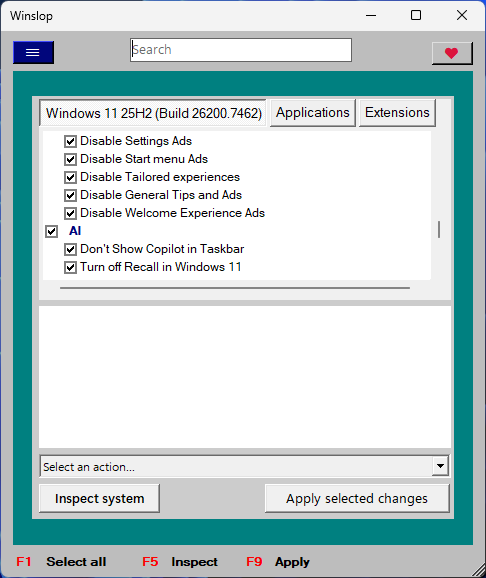
Если вам всё это надоело, хорошие новости всё же есть. Для Windows 11 появился новый инструмент с говорящим названием Winslop, который помогает, выражаясь прямо, «вычистить ИИ-шлак» из системы.

Winslop — это свежий проект от разработчика, стоящего за FlyOOBE, популярной утилитой для кастомизации Windows 11. В основе Winslop лежит недавно выпущенный скрипт Remove Windows AI, но на этом автор не остановился и превратил его в полноценное нативное приложение с расширенной функциональностью.

Winslop умеет не только отключать и удалять ИИ-функции, но и настраивать поведение системы, приложения, политики и параметры по умолчанию. В будущем разработчик обещает новые возможности и направления настройки.

Интерфейс Winslop нельзя назвать эталоном современного дизайна, но по части практической пользы он более чем убедителен. В списке доступных опций:

  • отключение ИИ-функций и Copilot;
  • настройки приватности;
  • реклама и «рекомендации» Windows;
  • параметры Microsoft Edge;
  • игровые и системные твики.


При этом есть и важная кнопка отката изменений, если вдруг понадобится вернуть систему в исходное состояние.

Скачать Winslop можно бесплатно — проект доступен на GitHub.

Сам факт появления таких утилит говорит о многом. Пользователям Windows 11 всё чаще приходится прибегать к сторонним инструментам, чтобы просто сделать систему менее навязчивой.

Microsoft, кстати, тоже идёт навстречу юзерам. Например, в свежей Beta/Dev-сборке Windows 11 (26200.7535) корпорация добавила новую групповую политику, которая наконец-то позволяет полностью удалить приложение Copilot. Правда, с довольно строгими оговорками.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru