


Фишинг под WordPress крадёт карты и OTP, отправляя данные в Telegram

Фишинг под WordPress крадёт карты и OTP, отправляя данные в Telegram

Фишинг под WordPress крадёт карты и OTP, отправляя данные в Telegram

Исследователи зафиксировали новую, довольно изощрённую фишинговую кампанию, нацеленную на владельцев сайтов на WordPress. Злоумышленники рассылают письма о якобы скором окончании регистрации домена и в итоге выманивают у жертв не только данные банковских карт, но и одноразовые коды.

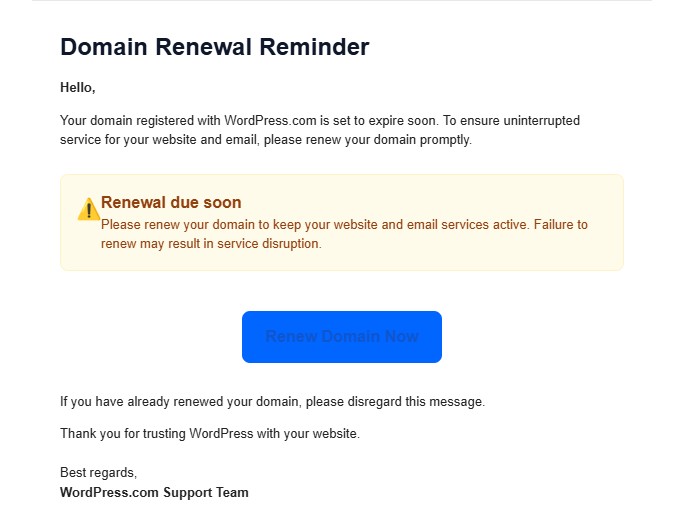
Об атаке рассказал специалист по киберугрозам Анураг (Anurag). Письмо выглядит тревожно и приходит с темой вроде «Renewal due soon – Action required».

Расчёт простой: напугать и заставить действовать быстро. Но есть важная деталь, на которую сразу указывает исследователь, — в письме не указан конкретный домен, срок которого якобы истекает. Для настоящих уведомлений о продлении это крайне нетипично и уже само по себе должно насторожить.


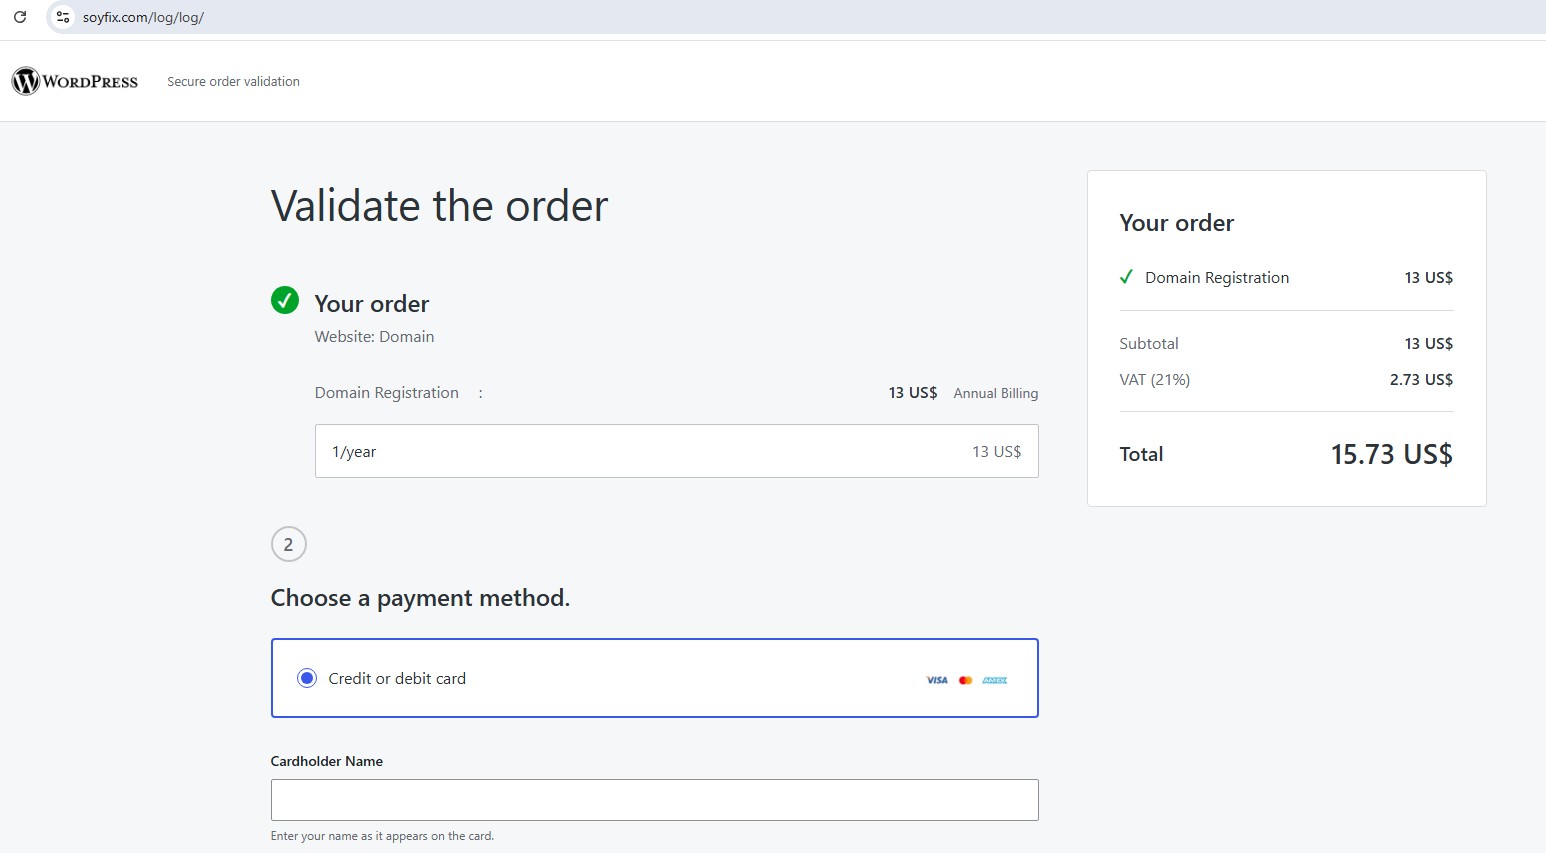
Если жертва нажимает кнопку Renew Now, её перенаправляют на фальшивую страницу оплаты, размещённую на домене soyfix[.]com. Визуально она почти неотличима от настоящего чекаута WordPress: значки платёжных систем, пометка «Secure order validation», правдоподобные суммы вроде $13,00 плюс НДС. Всё выглядит настолько аккуратно, что сомнения быстро исчезают.


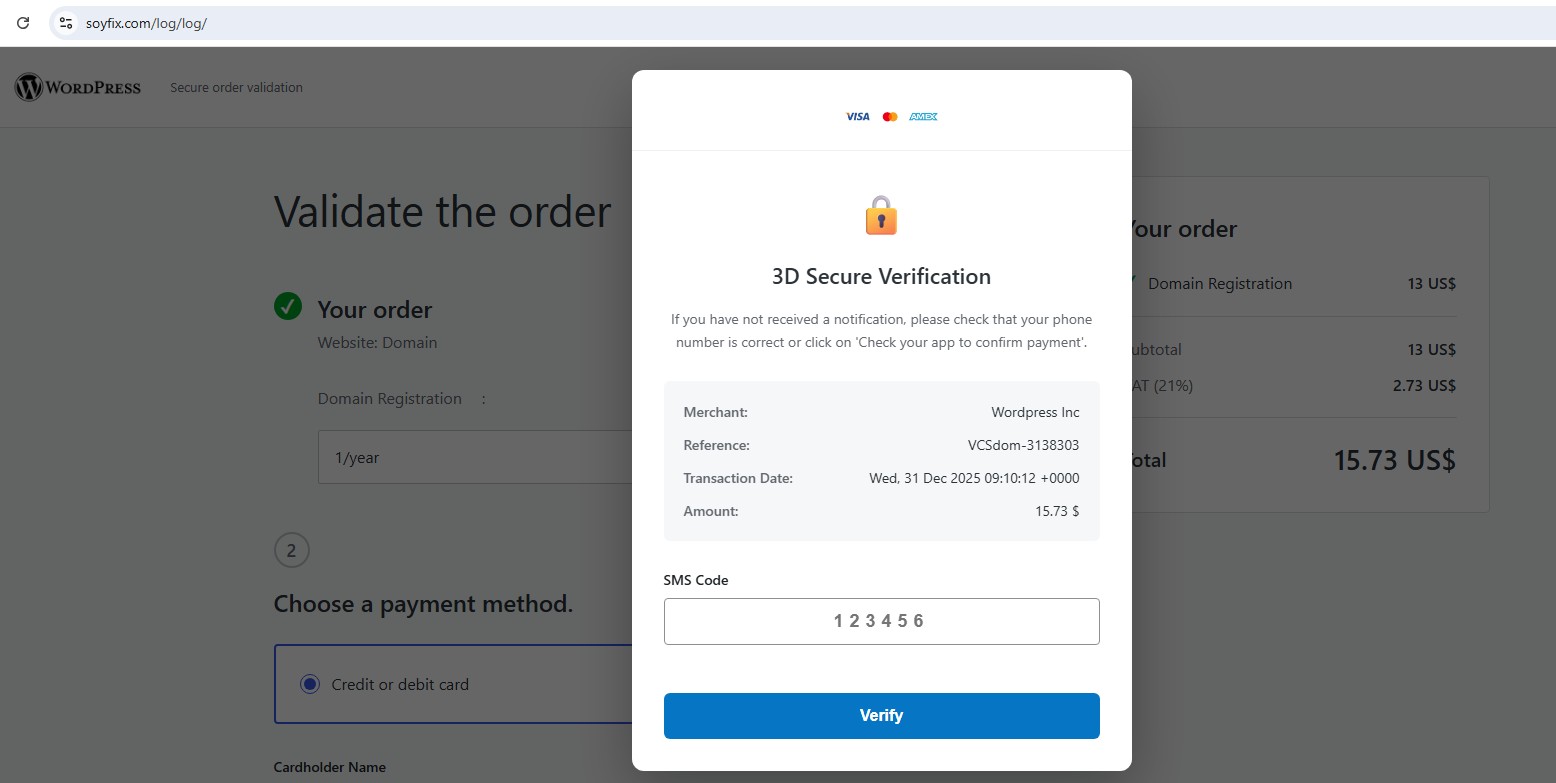
Но «заказ», разумеется, фиктивный. Страница просто собирает имя владельца карты, номер, срок действия и CVV, тут же отправляя их злоумышленникам. На этом атака не заканчивается. Следующий шаг — поддельное окно 3D Secure Verification, где пользователя просят ввести код из СМС.


Чтобы всё выглядело максимально правдоподобно, скрипт имитирует «работу банка»: семисекундная загрузка, затем ещё несколько секунд «проверки». После этого система сообщает об ошибке. Причём ошибка появляется всегда — специально, чтобы заставить жертву вводить новые OTP-коды снова и снова. Так атакующие получают сразу несколько актуальных кодов подтверждения.

Отдельного внимания заслуживает инфраструктура кампании. Вместо классических серверов управления злоумышленники используют Telegram. Скрипты на стороне сайта (send_payment.php и send_sms.php) пересылают украденные данные напрямую в телеграм-бот или канал. Такой подход дешевле, проще и гораздо сложнее заблокировать, чем традиционные C2-серверы.

Письма рассылались с адреса admin@theyounginevitables[.]com, который маскировался под поддержку WordPress. Анализ заголовков показал слабую политику DMARC (p=NONE), из-за чего подмена отправителя прошла без каких-либо ограничений.

Пользователям WordPress советуют сохранять хладнокровие и проверять подобные уведомления вручную — через официальный дашборд WordPress.com, а не по ссылкам из писем. И простое правило напоследок: если в уведомлении о продлении не указано, какой именно домен нужно продлевать, — почти наверняка это ловушка.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru