


В Windows 11 наконец позволят отключить рекламу — но есть нюанс

В Windows 11 наконец позволят отключить рекламу — но есть нюанс

В Windows 11 наконец позволят отключить рекламу — но есть нюанс

В Windows 11 рекламы хватает с избытком. До уровня «горячие знакомства рядом с вами» система, к счастью, ещё не докатилась, но навязчивых «рекомендаций» — хоть отбавляй. Приложения, сервисы, ИИ-функции — всё это Microsoft активно продвигает буквально на каждом шагу.

Особенно это заметно при первичной настройке системы, где рекламные зоны занимают едва ли не половину всего процесса.

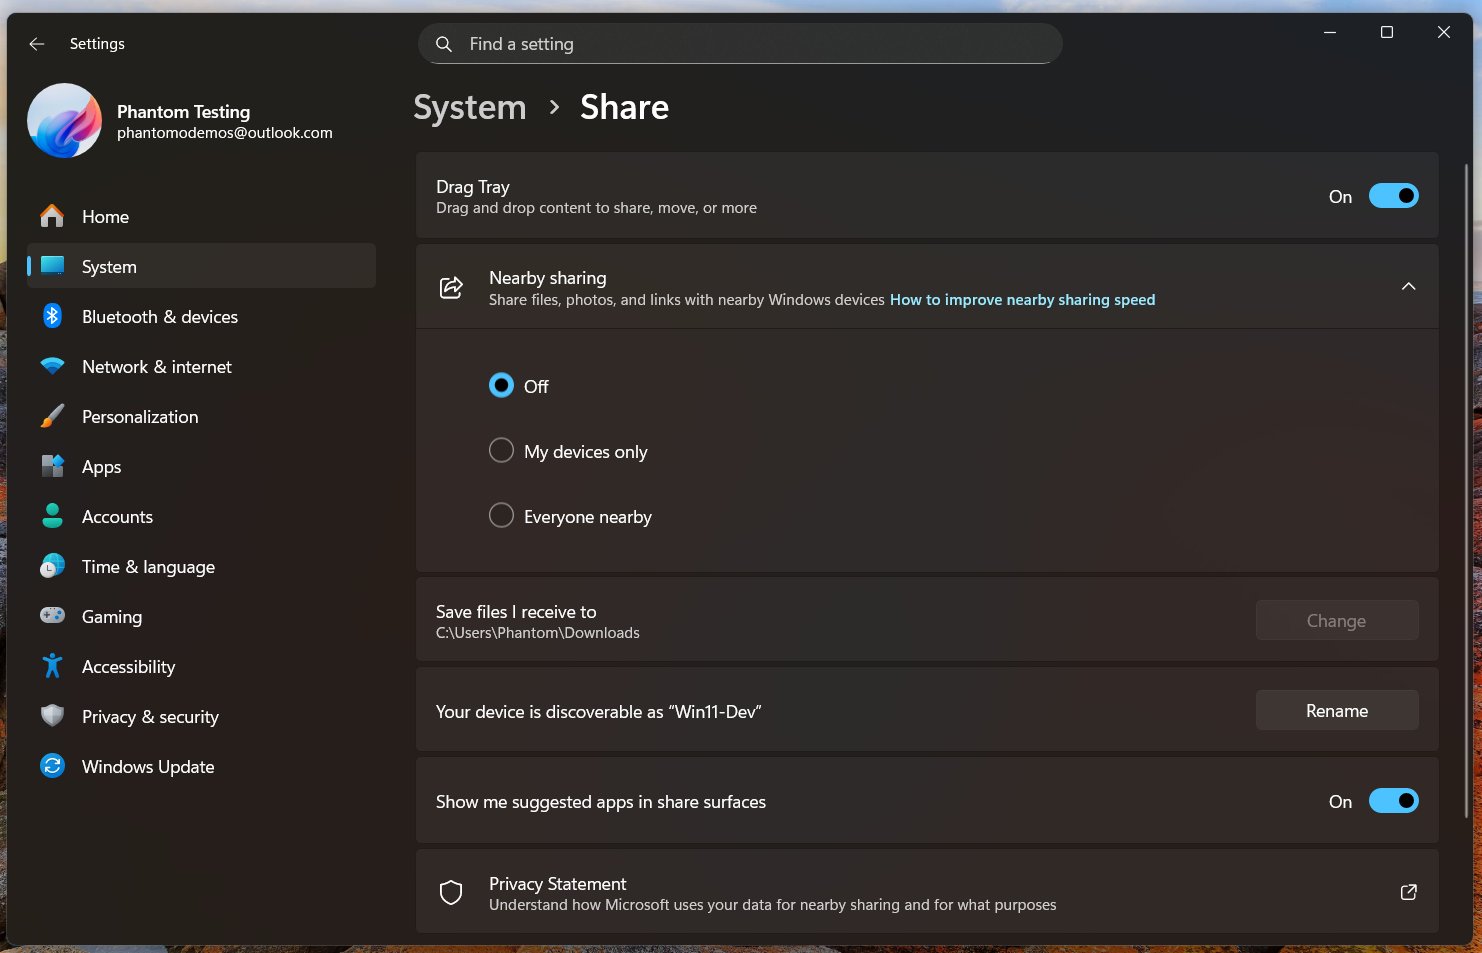
Тем неожиданнее выглядит свежая новость: в одном из разделов Windows 11 рекламу всё-таки разрешат отключить. Как заметил пользователь @phantomofeart, Microsoft меняет страницу настроек «Nearby Sharing» (поделиться с людьми рядом) — аналога AirDrop для Windows. Раздел получит новое имя — просто «Share», а вместе с ним и долгожданный переключатель, который позволит избавиться от навязчивых подсказок.


Речь идёт о рекомендациях приложений в стандартном окне «Поделиться». Сейчас, когда вы отправляете файл, Windows заботливо подсовывает кнопки Instagram (принадлежит Meta, признанной экстремистской и запрещенной в России), WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) и других сервисов — по сути, рекламируя их под видом удобства.

В ближайших сборках в Настройках → Система → Поделиться появится опция «Отображать предлагаемые приложения», её можно будет просто выключить. Да, сами рекомендации в окне отправки пока никуда не денутся, но хотя бы контроль над ними наконец-то появится.

На фоне общей рекламной политики Microsoft это выглядит почти как жест доброй воли. Тем более что недавно компания уже пошла навстречу пользователям, позволив нормально отключать блок «Рекомендуем» в меню «Пуск». Маленькие шаги — но приятно видеть, что хотя бы иногда здравый смысл в Windows 11 всё же побеждает.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru