


Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

В Rainbow Six Siege произошёл интересный киберинцидент: злоумышленники получили доступ ко внутренним системам игры и смогли участвовать в модерации, блокировке игроков и экономике проекта. В частности, начислять игрокам R6 Credits — премиальную валюту, которая продаётся за реальные деньги.

По сообщениям игроков и скриншотам из самой игры, атакующие получили возможность:

  • банить и разбанивать игроков Rainbow Six Siege;
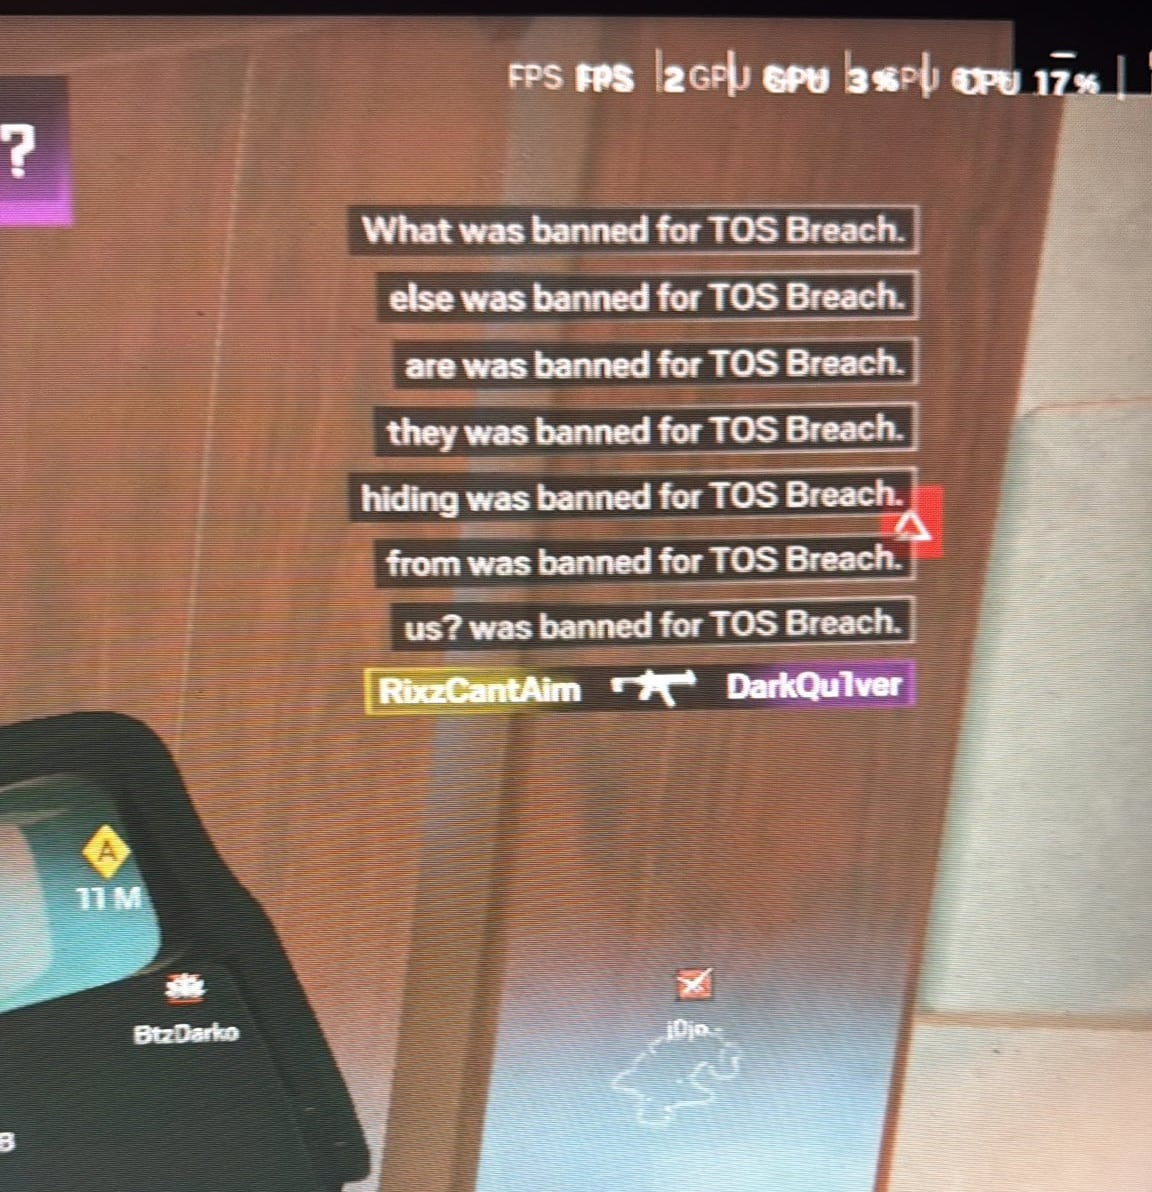
  • выводить фейковые сообщения о блокировках в официальном бан-тикере;
  • начислять игрокам около 2 млрд R6 Credits и Renown;
  • разблокировать все косметические предметы, включая скины, доступные только разработчикам.

Для понимания масштаба: по ценам Ubisoft, 15 000 кредитов стоят $99,99, а значит раздача на 2 млрд кредитов эквивалентна примерно $13,3 млн внутриигровой валюты.

В субботу в 9:10 утра официальный аккаунт Rainbow Six Siege в X подтвердил, что компания знает о проблеме и уже работает над её устранением. Вскоре после этого Ubisoft отключила серверы игры и внутриигровой маркетплейс.

«Siege и Marketplace мы отключили специально, пока команда занимается решением проблемы», — сообщили в Ubisoft.

Позже компания уточнила важный момент: игроков не будут наказывать за потраченные кредиты, однако все транзакции, совершённые после 11:00 UTC, будут аннулированы.

Источник: @ViTo_DEE91


Также Ubisoft заявила, что сообщения в бан-тикере не были сгенерированы самой компанией, а сам тикер ранее уже был отключён. На момент публикации серверы Rainbow Six Siege остаются отключёнными. Ubisoft заявляет, что продолжает работу над полным восстановлением игры, но официального технического отчёта о причинах взлома пока нет.

Параллельно в сообществе начали распространяться неподтверждённые слухи о более глубокой компрометации инфраструктуры Ubisoft. По данным исследовательской группы VX-Underground, некоторые атакующие утверждают, что использовали уязвимость MongoDB под названием MongoBleed (CVE-2025-14847). Она позволяет удалённо извлекать данные из памяти открытых MongoDB-инстансов, включая ключи и учётные данные.

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru