


В Security Vision NG SGRC расширили возможности управления ИБ

В Security Vision NG SGRC расширили возможности управления ИБ

В Security Vision NG SGRC расширили возможности управления ИБ

Компания Security Vision сообщила о крупном обновлении раздела Governance («Управление информационной безопасностью») в продукте Security Vision NG SGRC. Обновление затрагивает базовые процессы управления ИБ — от определения ролей и стратегии до планирования, рисков и актуализации политик.

Обновлённый раздел делает акцент на выстраивании ИБ «с нуля»: с определения миссии и видения информационной безопасности, а также организационной структуры.

В системе используется ролевая модель RASCI, которую можно адаптировать под конкретную организацию и сразу увидеть незакрытые роли и зоны ответственности.

В рамках Governance формируется организационный контекст ИБ, включая перечень заинтересованных сторон:

  • внутренних — подразделения, руководители, лица, принимающие решения;
  • внешних — регуляторы, партнёры, акционеры.

Их требования и приоритеты в дальнейшем учитываются при оценке рисков.

Стратегия и фреймворки

На уровне стратегии в NG SGRC можно выбрать базовый фреймворк развития ИБ. В системе доступны NIST CSF 2.0 и ISO 27001, при этом допускается создание собственного фреймворка или комбинирование подходов.

Именно на этом этапе задаются ориентиры развития кибербезопасности и формируется логика дальнейших процессов.


Управление рисками и планирование

В обновлённом разделе также определяются ключевые элементы риск-менеджмента:

  • бизнес-риски;
  • процесс и методика управления рисками;
  • риск-аппетит и толерантность к риску.

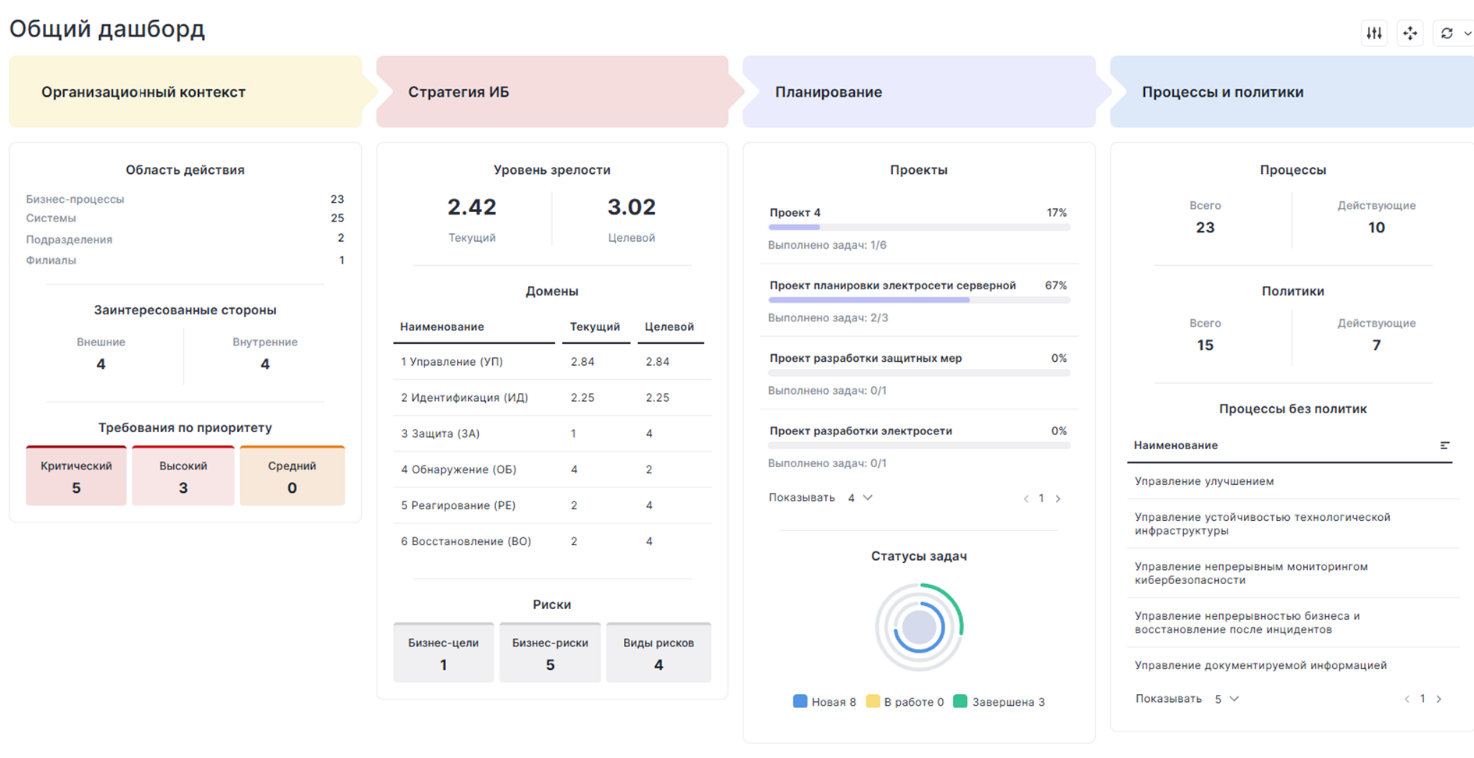
На базе выбранного фреймворка проводится анализ текущего и целевого состояния ИБ. По его итогам формируется стратегический план, который можно разбить на этапы, назначить исполнителей и отслеживать прогресс на сводных дашбордах.

Процессы и политики — автоматически

После выбора фреймворка система автоматически формирует перечень процессов информационной безопасности. Для них доступны типовые описания этапов и действий, а также связанные частные политики ИБ.

Для большинства документов, включая базовую политику информационной безопасности, в NG SGRC предусмотрены шаблоны, упрощающие подготовку и актуализацию документов.

Поддержание актуальности

Отдельное внимание в обновлении уделено поддержанию актуального состояния ИБ. В системе можно настроить интервалы пересмотра процессов, политик и других сущностей, а также назначить ответственных сотрудников, которые будут получать соответствующие уведомления.

В целом обновление Governance делает акцент не на отдельных инструментах, а на последовательной и управляемой модели информационной безопасности, где стратегия, риски, процессы и документы связаны между собой и поддерживаются в актуальном состоянии.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru