


В Security Vision NG SGRC расширили возможности управления ИБ

В Security Vision NG SGRC расширили возможности управления ИБ

В Security Vision NG SGRC расширили возможности управления ИБ

Компания Security Vision сообщила о крупном обновлении раздела Governance («Управление информационной безопасностью») в продукте Security Vision NG SGRC. Обновление затрагивает базовые процессы управления ИБ — от определения ролей и стратегии до планирования, рисков и актуализации политик.

Обновлённый раздел делает акцент на выстраивании ИБ «с нуля»: с определения миссии и видения информационной безопасности, а также организационной структуры.

В системе используется ролевая модель RASCI, которую можно адаптировать под конкретную организацию и сразу увидеть незакрытые роли и зоны ответственности.

В рамках Governance формируется организационный контекст ИБ, включая перечень заинтересованных сторон:

  • внутренних — подразделения, руководители, лица, принимающие решения;
  • внешних — регуляторы, партнёры, акционеры.

Их требования и приоритеты в дальнейшем учитываются при оценке рисков.

Стратегия и фреймворки

На уровне стратегии в NG SGRC можно выбрать базовый фреймворк развития ИБ. В системе доступны NIST CSF 2.0 и ISO 27001, при этом допускается создание собственного фреймворка или комбинирование подходов.

Именно на этом этапе задаются ориентиры развития кибербезопасности и формируется логика дальнейших процессов.


Управление рисками и планирование

В обновлённом разделе также определяются ключевые элементы риск-менеджмента:

  • бизнес-риски;
  • процесс и методика управления рисками;
  • риск-аппетит и толерантность к риску.

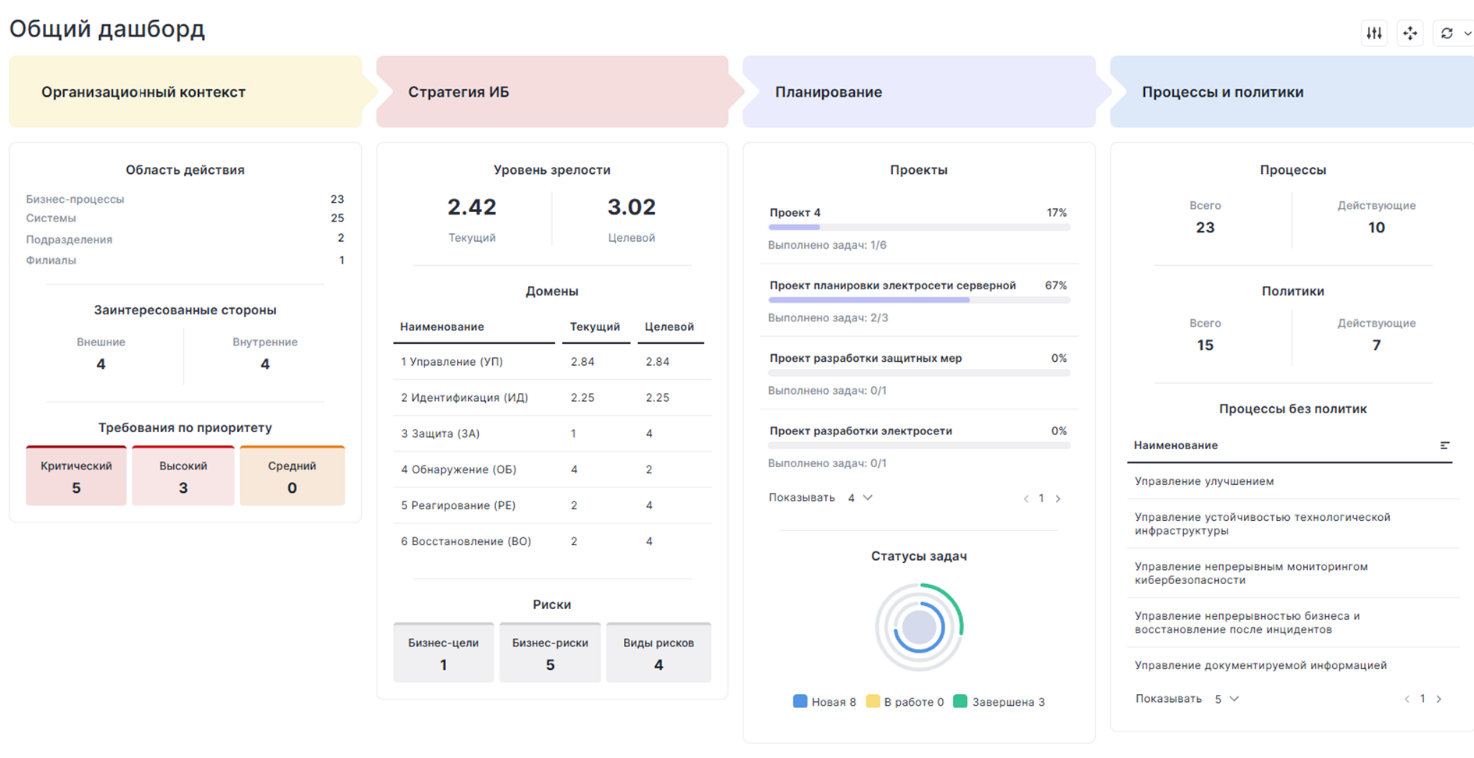
На базе выбранного фреймворка проводится анализ текущего и целевого состояния ИБ. По его итогам формируется стратегический план, который можно разбить на этапы, назначить исполнителей и отслеживать прогресс на сводных дашбордах.

Процессы и политики — автоматически

После выбора фреймворка система автоматически формирует перечень процессов информационной безопасности. Для них доступны типовые описания этапов и действий, а также связанные частные политики ИБ.

Для большинства документов, включая базовую политику информационной безопасности, в NG SGRC предусмотрены шаблоны, упрощающие подготовку и актуализацию документов.

Поддержание актуальности

Отдельное внимание в обновлении уделено поддержанию актуального состояния ИБ. В системе можно настроить интервалы пересмотра процессов, политик и других сущностей, а также назначить ответственных сотрудников, которые будут получать соответствующие уведомления.

В целом обновление Governance делает акцент не на отдельных инструментах, а на последовательной и управляемой модели информационной безопасности, где стратегия, риски, процессы и документы связаны между собой и поддерживаются в актуальном состоянии.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru