


Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Эксперты по кибербезопасности зафиксировали новую схему распространения macOS-зловредов, которая позволяет обходить встроенные защитные механизмы Apple. На этот раз злоумышленники маскируют вредоносную программу под официально подписанное приложение, убеждая систему, что перед ней легитимный софт.

О находке рассказали исследователи из компании Jamf. По их данным, атака связана с новой версией MacSync Stealer — активно развивающегося семейства зловредов для macOS.

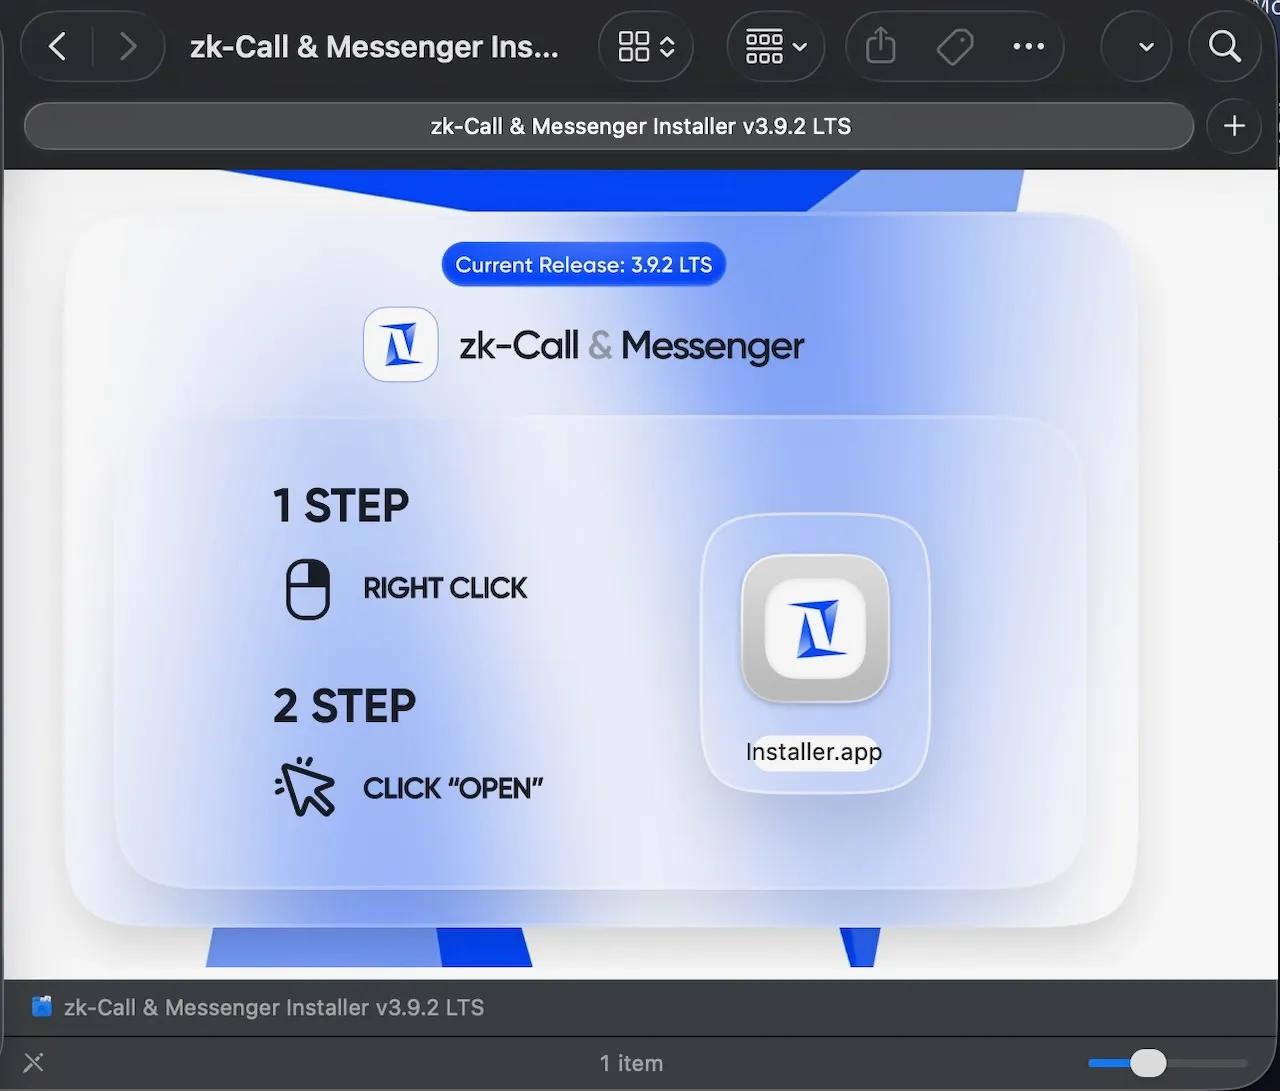
В отличие от классических сценариев, в которых macOS сразу предупреждает пользователя о небезопасном приложении, здесь используется более хитрый подход:

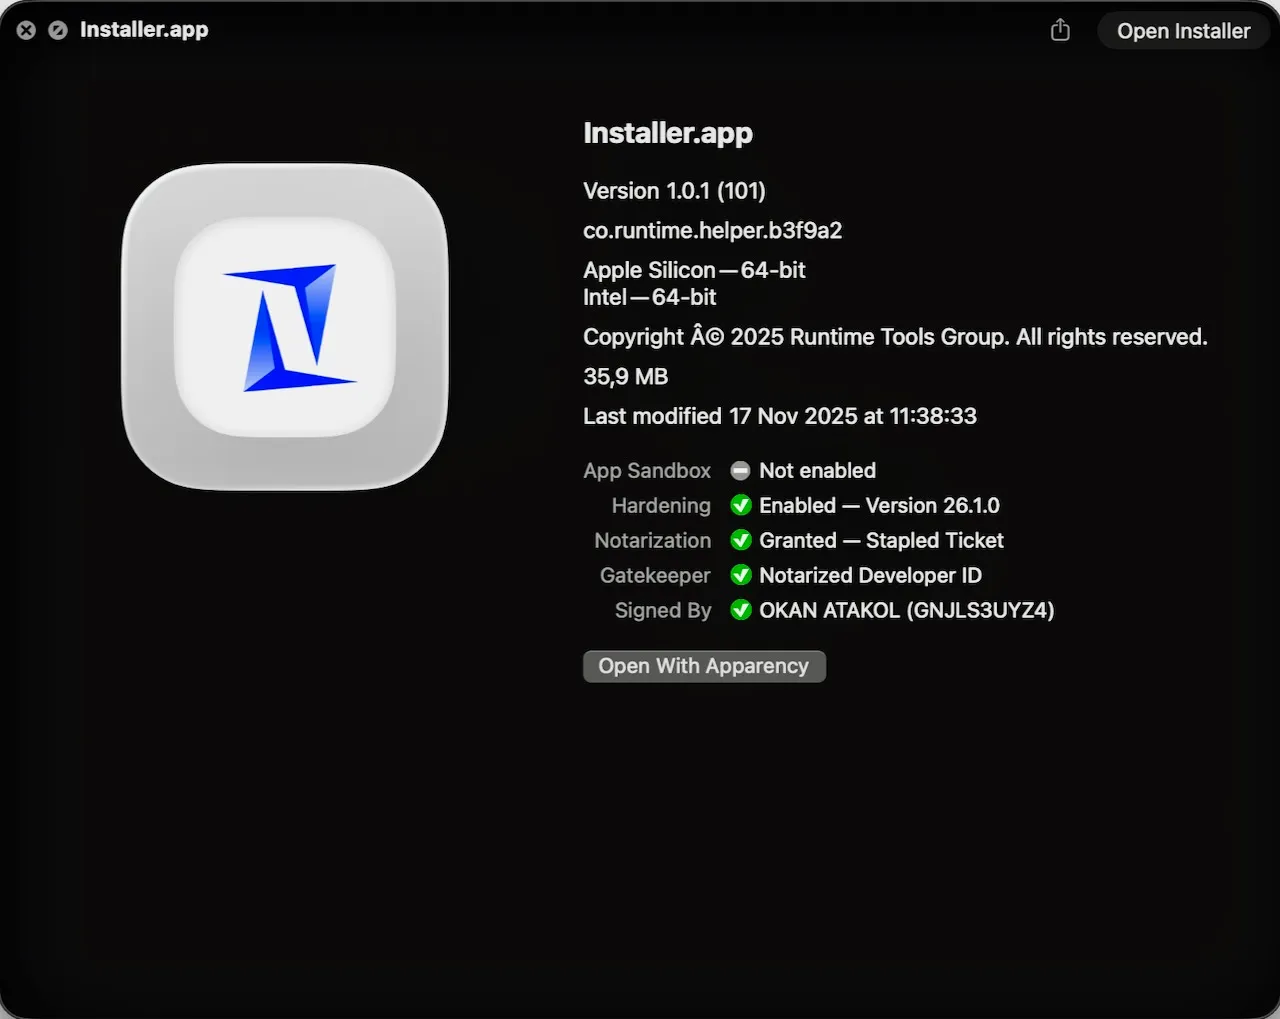
  • пользователю предлагается установить Swift-приложение, которое
    • подписано разработчиком;
    • прошло одобрение Apple;
    • не содержит вредоносного кода внутри;
  • после запуска приложение загружает закодированный скрипт с удалённого сервера;
  • именно этот скрипт устанавливает MacSync Stealer.

Jamf отмечает, что Mach-O бинарник был универсальным, корректно подписанным и не находился в списке отозванных сертификатов Apple на момент анализа. Зловред же в основном работает в памяти, практически не оставляя следов на диске, что дополнительно усложняет обнаружение.


По словам специалистов Jamf, такая техника становится всё более популярной среди атакующих. Злоумышленники всё чаще прячут вредоносную нагрузку в подписанных исполняемых файлах, чтобы они выглядели как обычные приложения и не вызывали подозрений на раннем этапе.

Фактически это попытка использовать саму модель доверия macOS против пользователей. Компания сообщила, что передала Apple информацию о разработчике, и сертификат уже был отозван.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru