

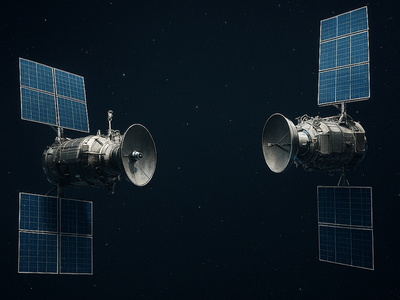

На орбите участились «собачьи бои» между разведывательными спутниками

На орбите участились «собачьи бои» между разведывательными спутниками

На орбите участились «собачьи бои» между разведывательными спутниками

В космосе становится теснее. Как пишет The Washington Post, орбитальное пространство всё больше напоминает арену для тихих «воздушных боёв», только вместо истребителей — спутники, а вместо секунд — часы и даже дни. Один из таких эпизодов, по данным издания, произошёл ещё в 2022 году на высоте около 22 тысяч миль над Землёй.

Американский спутник наблюдения USA-270 сблизился с двумя недавно запущенными китайскими аппаратами в одном из самых чувствительных районов околоземного пространства.

Манёвр выглядел вполне по-военному: подход сзади, с Солнцем за спиной, чтобы лучше «подсветить цель».

Но дальше случилось то, что журналисты сравнивают с трюком из фильма «Лучший стрелок». Один из китайских спутников внезапно замедлился, пропустил американский аппарат вперёд — и оказался у него «на хвосте». Роли поменялись, и операторам USA-270 пришлось срочно пересчитывать траекторию. Ни Пентагон, ни Пекин этот эпизод официально не комментировали.

По словам опрошенных Washington Post экспертов, подобные манёвры в космосе давно перестали быть редкостью. В оборонных кругах их уже неформально называют dogfighting — «собачьи бои», по аналогии с авиацией.

Чаще всего речь идёт не об атаках, а о разведке: спутники сближаются, фотографируют друг друга, анализируют сигналы, слушают каналы связи между орбитой и Землёй. В теории такие аппараты могут и глушить сигналы, и мешать работе спутников раннего предупреждения или военной связи.

Раньше всё было иначе. После вывода на орбиту спутники старались почти не маневрировать — топливо дорогое, срок службы ограничен. Но сейчас ситуация меняется.

«Раньше спутники не проектировали для боя и самозащиты. Теперь это стремительно меняется», — отметил Клинтон Кларк, директор по развитию компании ExoAnalytic Solutions, которая занимается мониторингом космической обстановки.

Современные аппараты всё чаще ведут себя как самолёты: ускоряются, тормозят, «банкуют» и даже летают парами. В статье также приводится недавний комментарий министра обороны Германии. Он пожаловался на российский спутник, который, по его словам, длительное время находился рядом с коммерческим аппаратом связи, используемым бундесвером.

«Такие спутники могут глушить, ослеплять, манипулировать или даже физически выводить из строя другие аппараты», — заявил министр.

При этом эксперты подчёркивают: в отличие от воздушных боёв, космические «перетягивания позиции» длятся не секунды, а часы или дни. Всё происходит медленно, но со вполне реальными стратегическими последствиями.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru