


Sk Capital инвестировала 5 млрд рублей в Сайберус

Sk Capital инвестировала 5 млрд рублей в Сайберус

Sk Capital инвестировала 5 млрд рублей в Сайберус

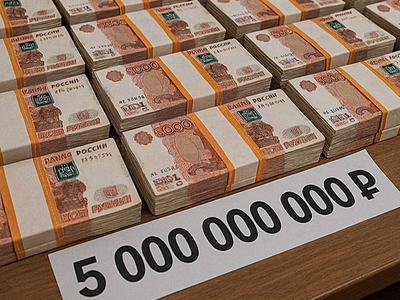
Sk Capital (входит в группу ВЭБ.РФ) инвестирует 5 млрд рублей в АО «Сайберус», получая миноритарную неконтролирующую долю в компании. Средства планируется направить на дальнейшее развитие холдинга — в первую очередь через M&A-сделки с компаниями в сфере кибербезопасности и ИТ, а также на поддержку экспорта российских ИБ-решений в дружественные страны.

Сделка стала логичным продолжением сотрудничества, которое партнёры выстраивали в последние несколько лет.

Для Sk Capital инвестиция напрямую укладывается в стратегию группы ВЭБ.РФ до 2030 года и фокус на формирование технологического лидерства. В компании подчёркивают, что кибербезопасность рассматривается как одна из ключевых отраслей, где Россия может не только обеспечить цифровой суверенитет, но и конкурировать на международном уровне.

По словам исполнительного директора Sk Capital Егора Попова, именно такие технологические холдинги, как «Сайберус», способны стать точками роста отрасли. Компания уже объединяет сильных игроков рынка, последовательно масштабируется и развивает экспортное направление, что делает её привлекательной инвестицией с точки зрения долгосрочного эффекта для экономики и индустрии.

«Сайберус» был основан в 2022 году консорциумом частных инвесторов из технологического сектора. Сегодня холдинг объединяет ведущие компании рынка ИБ и формирует экспортную выручку за счёт проектов по созданию суверенной индустрии кибербезопасности в дружественных странах. По данным компании, работа ведётся более чем в 40 странах мира. В портфель «Сайберуса» входят восемь компаний, включая Positive Technologies и F6, центр развития индустрии кибербезопасности «Кибердом», а также ряд проектов и перспективных стартапов.

В «Сайберусе» подчёркивают, что рассматривают сделку не просто как финансовое вложение, а как подтверждение общего взгляда на развитие отрасли. Исполнительный директор компании Владислав Колесников отметил, что кибербезопасность сегодня — это фундамент цифрового суверенитета и технологического будущего страны. По его словам, задача холдинга — не только создавать эффективные продукты, но и системно развивать рынок в партнёрстве, делая ставку на экспорт и международное лидерство.

В результате сделка укрепляет позиции «Сайберуса» как одного из ключевых игроков в российской ИБ-индустрии, а для Sk Capital становится ещё одним шагом в сторону формирования крупных технологических чемпионов с глобальными амбициями.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru