


Android разрешит скрывать Wi-Fi от других пользователей устройства

Android разрешит скрывать Wi-Fi от других пользователей устройства

Android разрешит скрывать Wi-Fi от других пользователей устройства

В Android готовят небольшое, но полезное нововведение для тех, кто пользуется несколькими профилями на одном устройстве. В ближайших версиях системы появится возможность запретить другим пользователям доступ к конкретным сетям Wi-Fi. Сейчас Android позволяет создавать отдельные профили — с собственными приложениями, файлами и настройками.

Это особенно удобно на планшетах, которыми пользуются сразу несколько человек.

Но есть нюанс: данные Wi-Fi между профилями всегда общие. Если один пользователь подключился к сети, остальные получают к ней доступ автоматически — без выбора и дополнительных настроек.

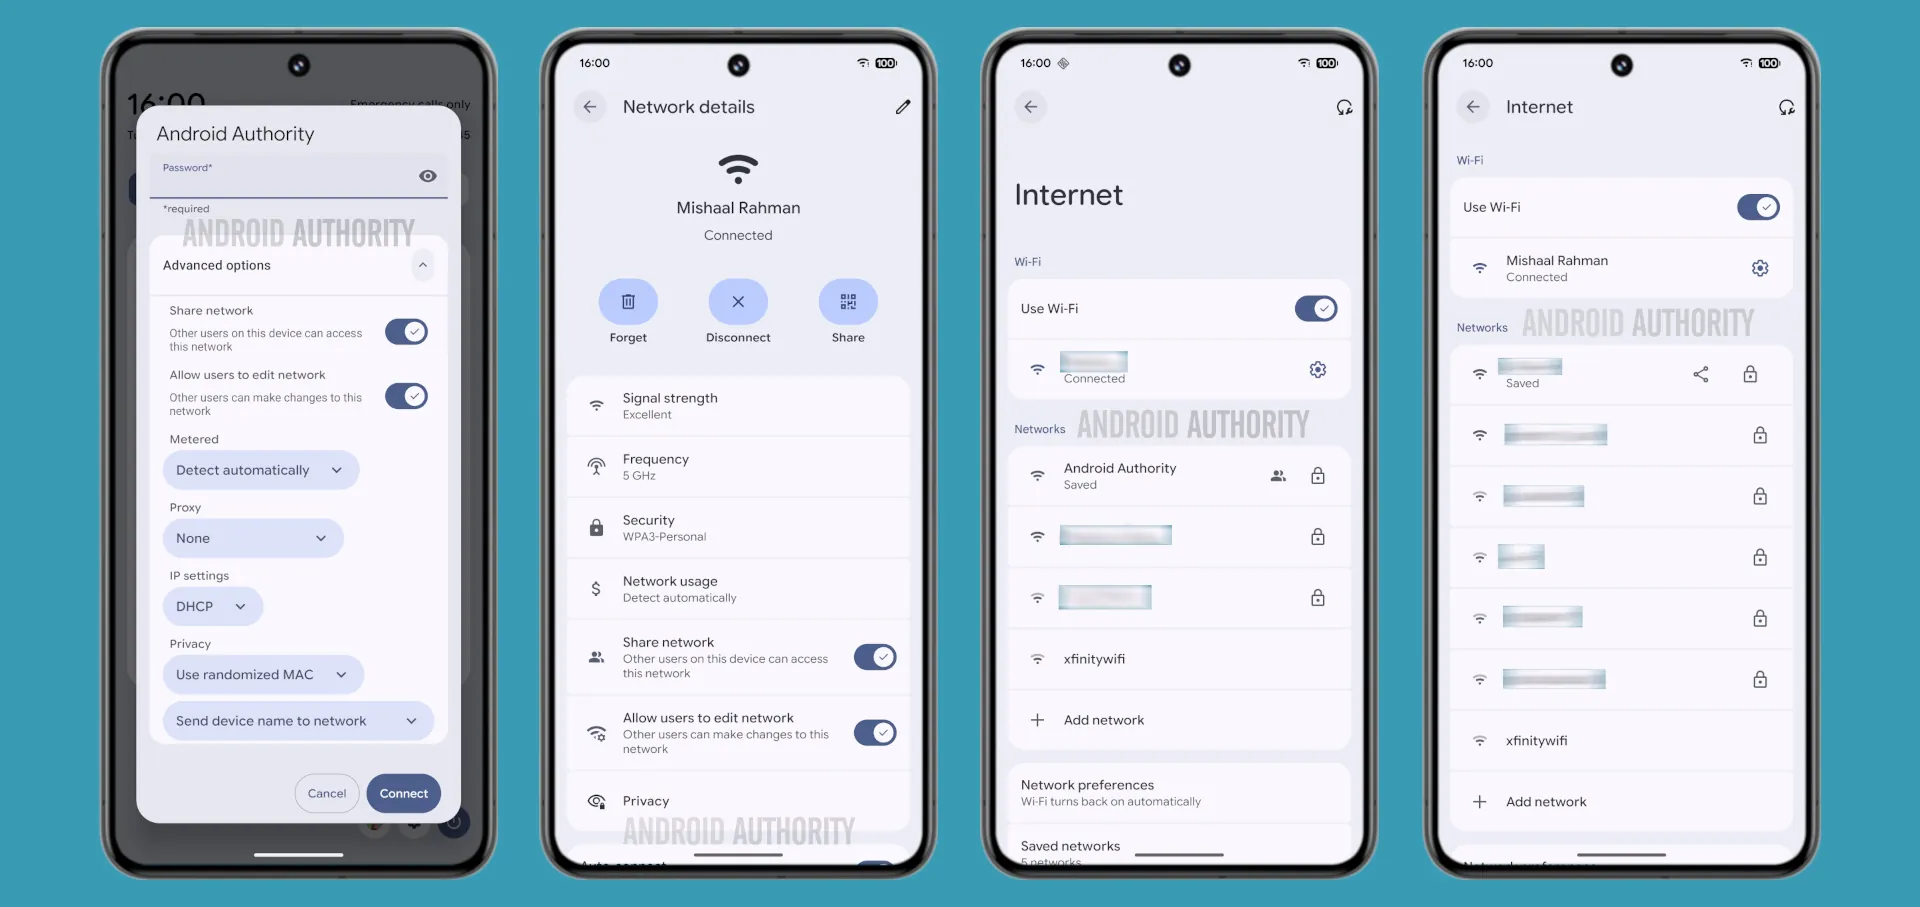
В тестовой сборке Android Canary 2511, о которой пишет Android Authority, Google начала это менять. При подключении к Wi-Fi теперь появляются два новых переключателя:

  • Share network — разрешает или запрещает другим пользователям устройства доступ к сети;
  • Allow users to edit network — позволяет другим профилям менять настройки сети.

Оба параметра включены по умолчанию, но их можно отключить в разделе расширенных настроек при подключении к Wi-Fi — через быстрые настройки или меню «Сеть и интернет».


Общие сети в списке теперь помечаются иконкой с несколькими пользователями. Если сеть сохранена, но не расшарена, рядом появляется кнопка «поделиться». Остальные сети отображаются как обычно — с замком или без значка, в зависимости от защиты паролем.

По первым тестам функция «поделиться сетью» работает корректно: если отключить этот переключатель, другие пользователи не смогут подключиться без ввода пароля. А вот опция редактирования сети пока, похоже, не доведена до ума — даже при включённом разрешении Android всё ещё сообщает, что у пользователя нет прав на изменение настроек.

Изменение кажется мелочью, но на практике может быть очень полезным. Особенно в сценариях с общими устройствами — например, в офисах, магазинах, больницах или учебных заведениях. Там это поможет избежать случайного распространения паролей от защищённых сетей или нежелательных изменений настроек.

Функция уже несколько недель доступна в Canary-канале, так что ожидается, что позже она появится в одной из бета-версий Android — возможно, в Android 16 QPR3.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru