Исследователи обнаружили новую вредоносную кампанию под названием GhostPoster, в рамках которой злоумышленники прятали JavaScript-код прямо в логотипах расширений для Firefox. Такие аддоны набрали в сумме более 50 тысяч установок и долгое время выглядели совершенно безобидно.
На схему обратили внимание специалисты Koi Security. Они выявили как минимум 17 расширений, в которых вредоносный код либо извлекался из PNG-изображения логотипа с помощью стеганографии, либо подгружался с серверов атакующих.
При этом все расширения вели себя схожим образом и использовали одну и ту же инфраструктуру управления.
Особенно неприятно, что заражённые расширения относились к популярным категориям: VPN, переводчики, погода, скриншоты, жесты мыши, блокировка рекламы и даже аналоги Dark Reader. Среди них — FreeVPN Forever, различные «Google Translate», расширения для погоды, VPN и загрузки контента.
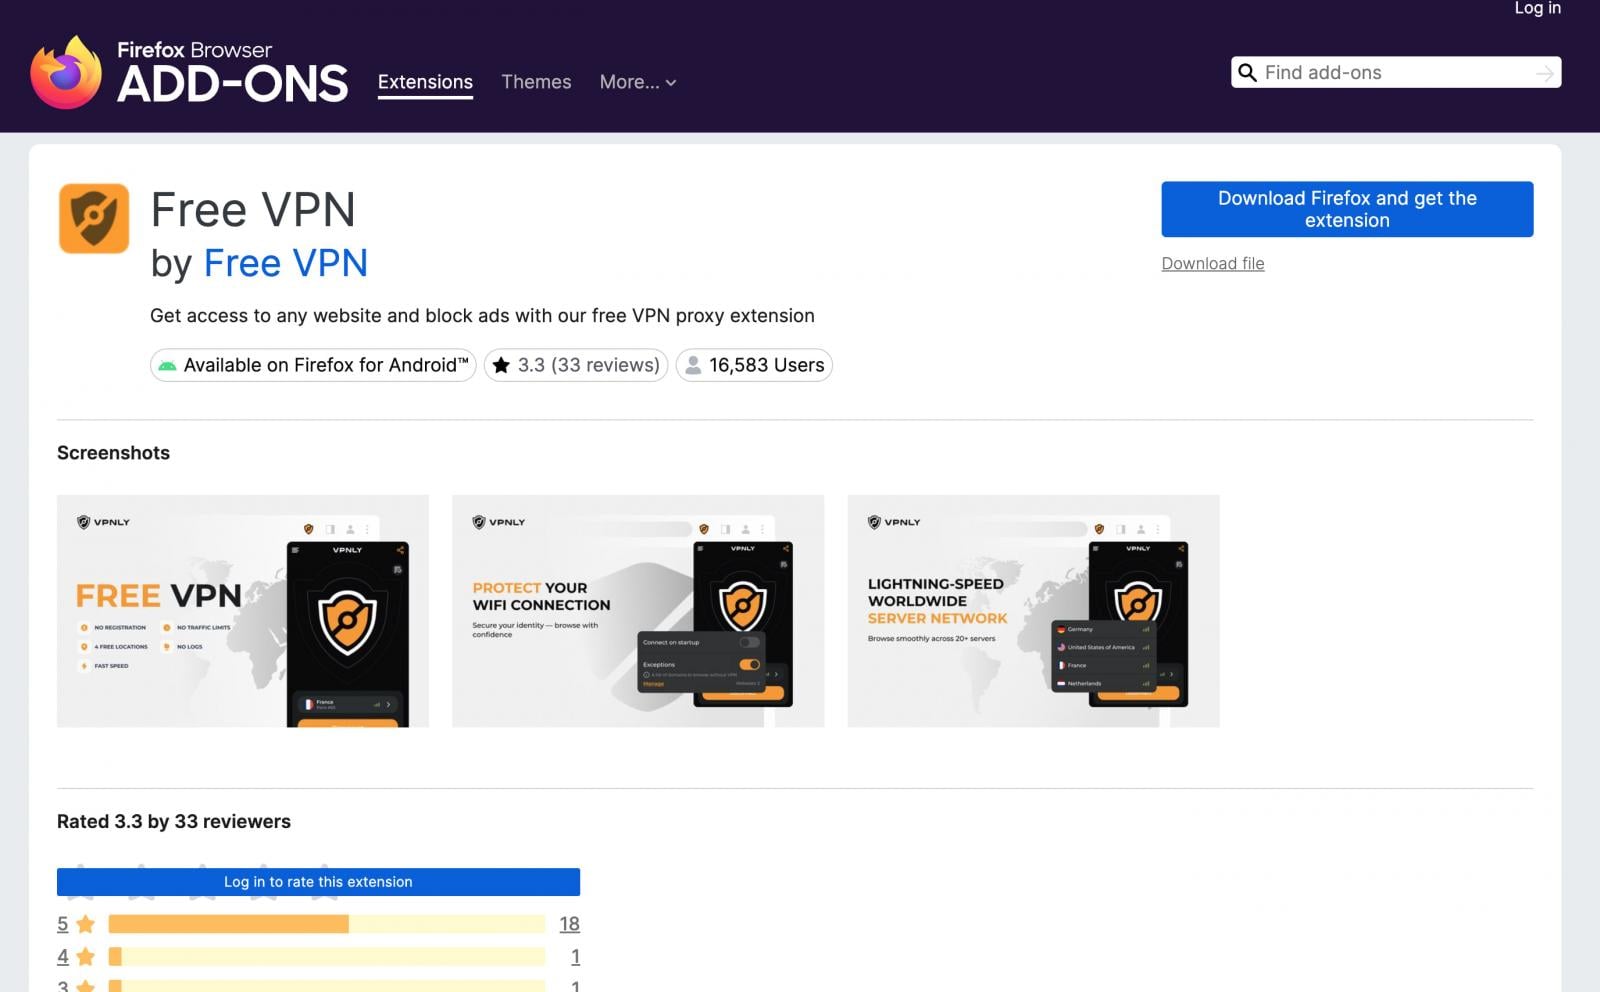
Механика атаки продумана достаточно хитро. В одном из расширений — FreeVPN Forever — вредоносный загрузчик был спрятан в байтах изображения логотипа. После установки расширение выжидало около 48 часов, а затем пыталось скачать основной вредоносный модуль с удалённого сервера.
Причём происходило это лишь в одном случае из десяти, что помогало обходить системы мониторинга трафика. На случай недоступности основного сервера был предусмотрен запасной домен.
Загружаемый код был сильно обфусцирован: использовались перестановка регистра, base64, а затем дополнительное XOR-шифрование с ключом, привязанным к ID расширения. В итоге в браузер попадал полноценный бэкдор с широкими возможностями.
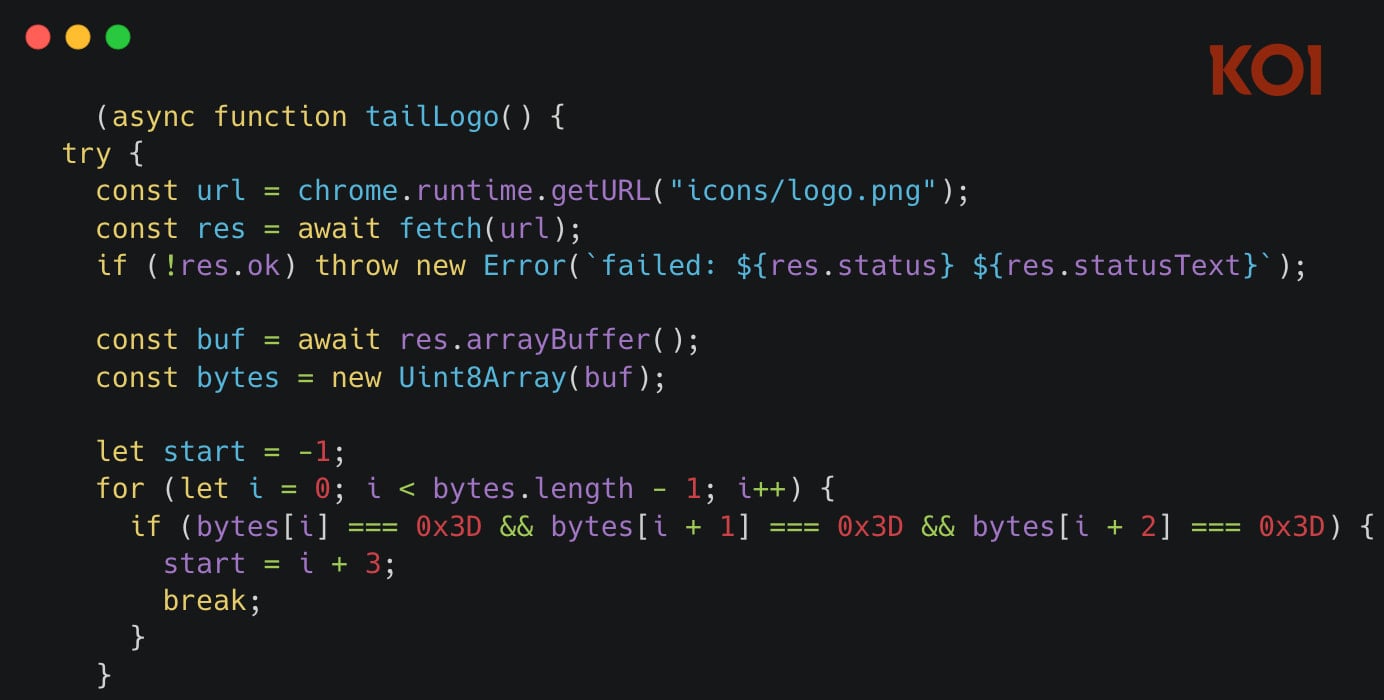
По данным Koi Security, финальный пейлоад умел:
- подменять партнёрские ссылки в крупных интернет-магазинах, перенаправляя комиссии злоумышленникам;
- внедрять трекеры Google Analytics на все посещаемые страницы;
- удалять защитные HTTP-заголовки;
- обходить CAPTCHA несколькими способами;
- вставлять невидимые iframe для рекламного и клик-фрода, которые самоуничтожались через 15 секунд.
Хотя расширения не воровали пароли и не вели пользователей на фишинговые сайты, они серьёзно нарушали конфиденциальность и давали атакующим постоянный высокопривилегированный доступ к браузеру. Исследователи отдельно отмечают, что при таком скрытном загрузчике злоумышленники в любой момент могли бы заменить полезную нагрузку на куда более опасную.
На момент публикации часть вредоносных расширений всё ещё была доступна в каталоге Firefox Add-ons. Однако Mozilla оперативно отреагировала на отчёт. Представитель компании сообщил, что все выявленные расширения уже удалены, а автоматические системы обновлены для выявления и блокировки подобных атак в будущем.