


Windows 11 заставит ИИ спрашивать доступ к личным файлам пользователя

Windows 11 заставит ИИ спрашивать доступ к личным файлам пользователя

Windows 11 заставит ИИ спрашивать доступ к личным файлам пользователя

Microsoft наконец прояснила, как именно ИИ-агенты в Windows 11 будут работать с личными файлами пользователей. Главное — доступ к документам, рабочему столу и загрузкам без согласия пользователя им не дадут. Речь идёт о шести директориях Windows: Рабочие стол, Документы, Загрузки, Музыка, Изображения и Видео.

Как подтвердили в Microsoft, ИИ по умолчанию не имеет доступа к этом папкам и обязан запросить разрешение у пользователя.

Более того, права можно настраивать отдельно для каждого агента — будь то Copilot, Researcher или Analyst.

Разъяснения появились после волны вопросов и критики вокруг активного продвижения ИИ-агентов в Windows. В последние недели Microsoft активно готовит «агентные» сценарии — ИИ, которые могут работать с файлами, приложениями и настройками системы. При этом сама компания признаёт, что ИИ-модели могут ошибаться, галлюцинировать и создавать новые риски для безопасности.

Как отметили в Windows Latest, 5 декабря Microsoft обновила документацию по тестовым функциям для инсайдерских сборок Windows 11 (начиная со сборки 26100.7344). В ней прямо сказано: ИИ-агенты — опциональная функция, и даже после её включения доступ к файлам без явного согласия пользователя невозможен.

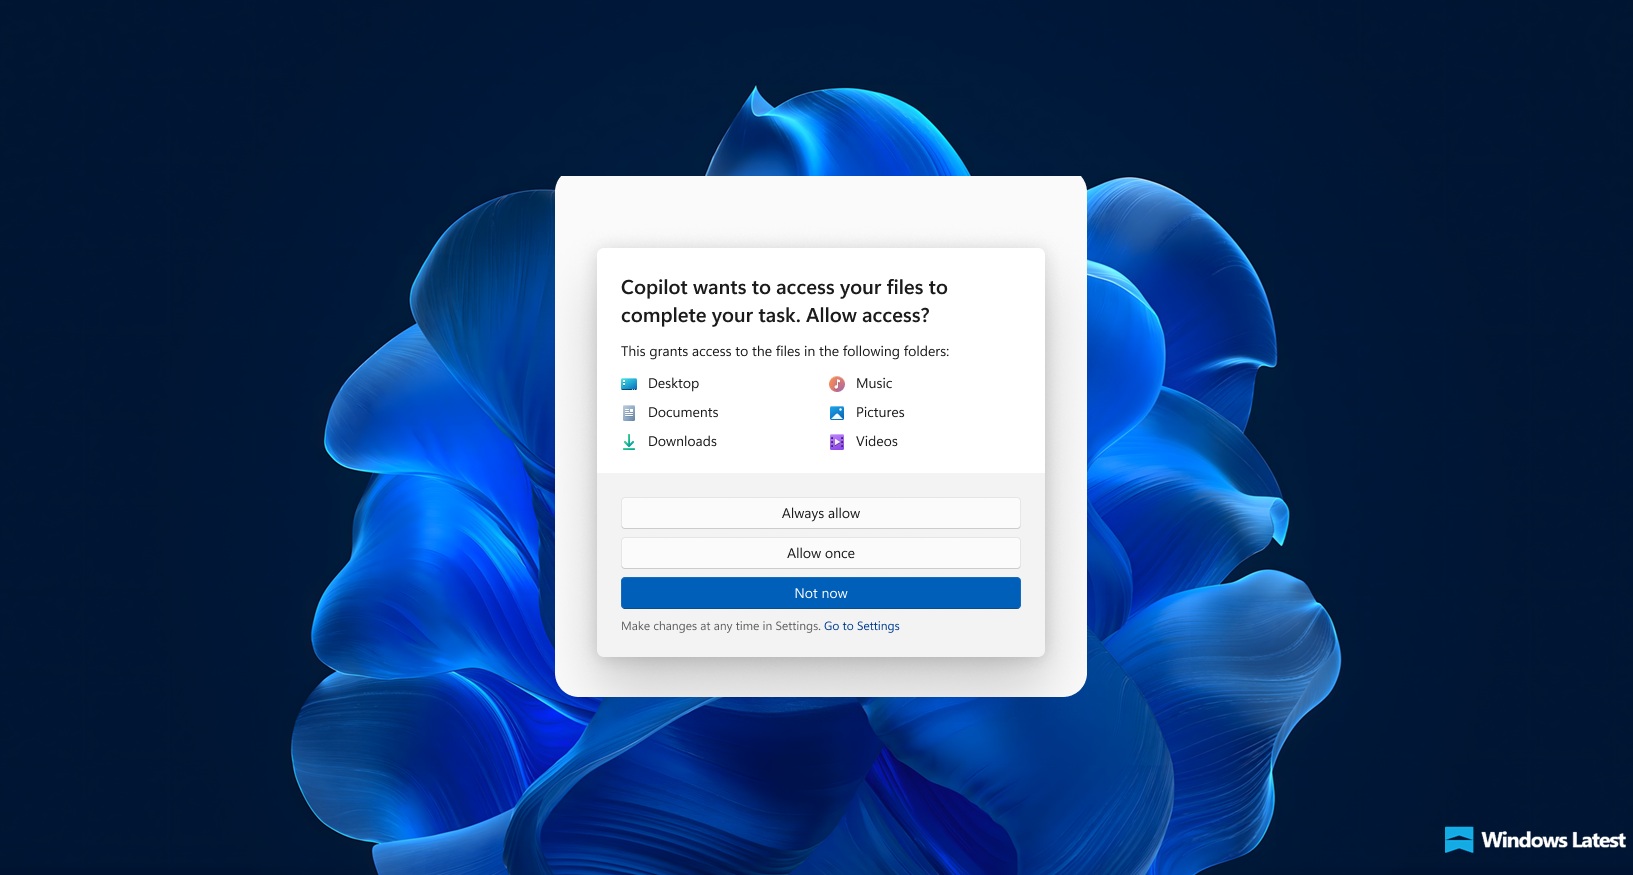
Как это будет работать на практике? Если агенту понадобится доступ к личным папкам, Windows покажет всплывающее окно с выбором:

  • разрешить всегда;
  • спрашивать каждый раз;
  • не разрешать вовсе.


Причём права задаются на уровне агента, а не всей системы. Правда, есть нюанс: выбрать отдельные папки нельзя — разрешение даётся сразу на все шесть или ни на одну.

Для управления всем этим в Windows 11 появится отдельный раздел настроек. Зайти в него можно через Настройки → Система → ИИ-компоненты → Агенты, где для каждого ИИ-агента доступны настройки доступа к файлам и так называемым Agent Connectors. Последние работают через протокол MCP (Model Context Protocol) и позволяют ИИ взаимодействовать, например, с Проводником или системными настройками — тоже строго по разрешению пользователя.

При этом Microsoft уточняет важный момент: учётные записи ИИ имеют доступ к тем папкам, которые открыты для всех аутентифицированных пользователей. А вот директории, доступные только конкретному пользователю, останутся закрытыми, если пользователь явно не разрешит доступ через соответствующее диалоговое окно.

Все эти механизмы пока доступны только в предварительных сборках Windows 11 24H2 и 25H2. Когда именно они появятся в стабильных версиях — Microsoft не уточняет. Как и не отвечает на другой неудобный вопрос: когда ИИ перестанет галлюцинировать и создавать новые классы уязвимостей вроде инъекции в промпты.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru