


Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

На киберпреступных форумах злоумышленники продвигают новый Android-зловред формата «вредонос как услуга» (malware-as-a-service, MaaS). Троян получил имя Cellik, а его главная «фишка» — возможность встраивать вредоносную начинку в любые приложения из Google Play, сохраняя их внешний вид и рабочую функциональность.

Схема выглядит просто и опасно одновременно. Злоумышленник выбирает популярное приложение из официального магазина, собирает его троянизированную версию — и на выходе получает APK, который ведёт себя как обычное приложение.

Интерфейс на месте, функции работают, а пользователь долгое время может не подозревать, что вместе с приложением установил зловред. Продавец Cellik даже утверждает, что такой подход помогает обходить Google Play Protect, хотя подтверждений этому пока нет.

На Cellik обратили внимание специалисты из iVerify. По их данным, зловред продаётся по подписке за 150 долларов в месяц или за 900 долларов за пожизненную лицензию.


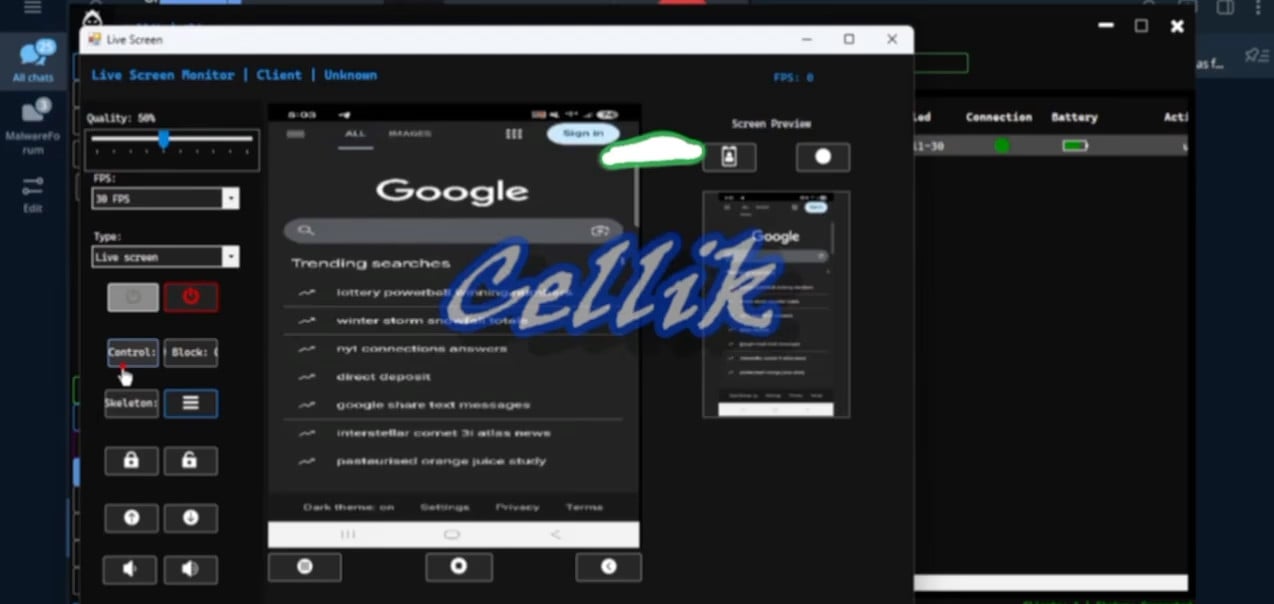
По возможностям Cellik — это полноценный шпионский инструмент. Он умеет в режиме реального времени транслировать экран устройства, перехватывать уведомления, просматривать файловую систему, выгружать файлы, стирать данные и общаться с управляющим сервером по зашифрованному каналу.

Есть и скрытый браузерный режим, который позволяет злоумышленнику открывать сайты с заражённого устройства, используя сохранённые у жертвы cookies.


Отдельного внимания заслуживает система инъекций. Cellik позволяет накладывать фальшивые окна входа поверх любых приложений или внедрять код прямо в них, чтобы красть учётные данные.

Более того, зловред может «подсаживать» вредоносную функциональность в уже установленные приложения — и тогда даже давно знакомая программа внезапно начинает вести себя подозрительно.

Самый тревожный момент — интеграция Google Play в APK-билдер Cellik. Прямо из интерфейса инструмента злоумышленник может просматривать магазин приложений, выбирать нужные и сразу собирать их заражённые версии. В iVerify отмечают, что ставка делается именно на доверие к популярным приложениям: трояны, спрятанные внутри них, потенциально могут дольше оставаться незамеченными автоматическими проверками.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru