


В Security Vision SOAR появились ИИ-ассистент и ML-отчёты

В Security Vision SOAR появились ИИ-ассистент и ML-отчёты

В Security Vision SOAR появились ИИ-ассистент и ML-отчёты

Security Vision выпустила обновление платформы SOAR, добавив в неё несколько заметных функций — локальный ИИ-ассистент, ML-скоринг инцидентов и автоматические ML-отчёты по итогам расследований. Обновление ориентировано на повседневную работу SOC и обработку инцидентов без выхода за контур заказчика.

Security Vision SOAR используется для управления и автоматизации реагирования на инциденты информационной безопасности на всех этапах их жизненного цикла — от выявления и анализа до восстановления и постинцидентной работы.

В основе платформы лежит объектно-ориентированный подход: каждый элемент инцидента — будь то хост, учётная запись, процесс или артефакт — рассматривается как отдельный объект со своей историей, связями и возможными действиями.

Сценарии реагирования в системе динамические: плейбуки автоматически подстраиваются под развитие инцидента, появление новых данных и техник атак. Дополнительно платформа выстраивает цепочку Kill Chain, показывая, как развивалась атака и какие шаги предпринимал злоумышленник.

Система также предлагает рекомендации по дальнейшим действиям, опираясь на контекст инцидента, накопленный опыт SOC и ML-модели, включая оценку вероятности ложного срабатывания.


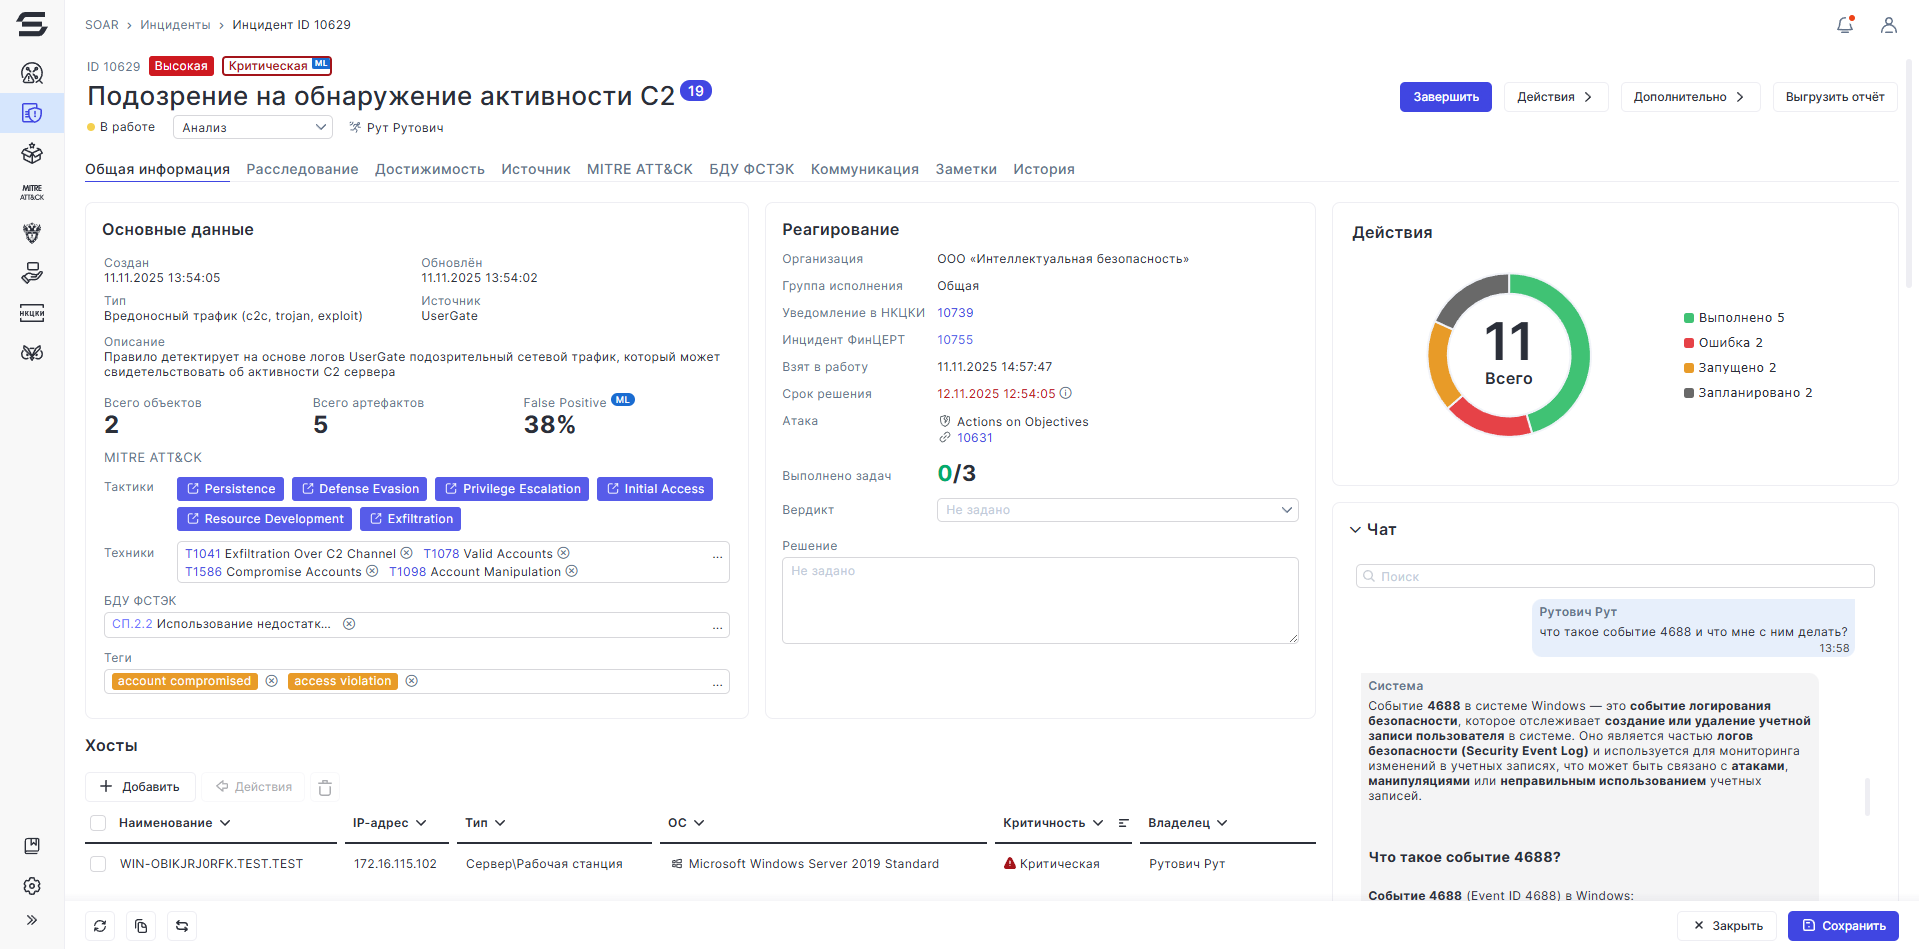
В новом релизе появился локальный ИИ-ассистент в формате чат-бота. Он работает полностью внутри инфраструктуры заказчика и не обращается к внешним сервисам. Ассистент учитывает контекст конкретного инцидента — его стадию, связанные объекты, историю действий и похожие кейсы — и помогает аналитикам разбираться в событиях, расшифровывать логи, понимать техники атак или формировать команды для диагностики. Модель может дообучаться прямо в SOC на результатах обработки инцидентов и аналитических бюллетенях, при этом все данные остаются внутри контура.

Ещё одно нововведение — ML-скоринг критичности инцидентов. Модель автоматически оценивает приоритет события на основе его масштаба и значимости затронутых активов, что упрощает триаж и помогает быстрее понять, какие инциденты требуют внимания в первую очередь.

Также в платформе появился ML-summary — автоматическое резюме по итогам расследования. При закрытии инцидента система формирует краткий отчёт в едином формате: что произошло, какие действия были выполнены, к какому результату они привели и удалось ли атакующему чего-то добиться. Такое резюме сохраняется в карточке инцидента и отчётности, упрощая передачу дел между сменами и снижая потерю контекста.

В целом обновление направлено на то, чтобы упростить и ускорить рутинную работу SOC: быстрее разбираться в инцидентах, снижать нагрузку на аналитиков и сохранять знания внутри команды без необходимости вручную оформлять каждый шаг расследования.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru