


В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

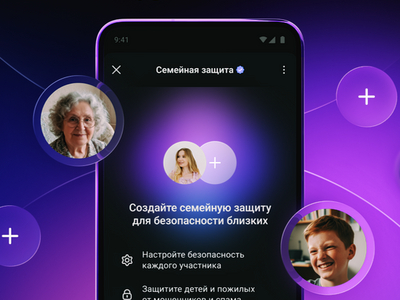
В национальном мессенджере MAX появился новый режим «Семейная защита», с помощью которого пользователи смогут обезопасить близких — детей, пожилых родственников и других членов семьи — от мошенников, спама и нежелательного контента. Чтобы воспользоваться функцией, достаточно обновить приложение.

«Семейная защита» представляет собой набор настроек приватности, который настраивается прямо в профиле.

Включив режим, пользователь получает возможность контролировать, кто может писать, звонить и добавлять выбранного человека в чаты, а также какой контент ему будет доступен.

Чтобы создать «Семейную защиту» и подключить к ней близких, нужно убедиться, что вы есть у них в контактах, затем зайти в раздел «Приватность» в профиле, открыть пункт «Семейная защита» и нажать «Создать защиту». После этого приложение сгенерирует шестизначный код — его необходимо передать тому, кого вы хотите подключить к режиму.

Подключение со стороны пользователя тоже занимает всего несколько шагов: в разделе «Приватность» нужно открыть «Семейную защиту», выбрать «Вступить по коду» и ввести полученный код.

Он действует десять минут и может быть использован только один раз. Все подключённые пользователи будут отображаться в списке у владельца защиты.

Дополнительно в MAX можно усилить безопасность аккаунта с помощью двухфакторной аутентификации. В этом случае для входа потребуется не только код из СМС, но и облачный пароль.

Настраивается всё там же, в разделе «Приватность»: нужно придумать надёжный пароль, добавить подсказку для себя, указать электронную почту и подтвердить её кодом. В мессенджере напоминают, что пароль должен быть сложным — с буквами и цифрами, а подсказка не должна быть очевидной для посторонних.

Новый режим рассчитан на тех, кто хочет меньше переживать за цифровую безопасность близких и взять часть забот под свой контроль.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru