


Новый WhatsApp для Windows ест больше памяти и уже навязывается всем

Новый WhatsApp для Windows ест больше памяти и уже навязывается всем

Новый WhatsApp для Windows ест больше памяти и уже навязывается всем

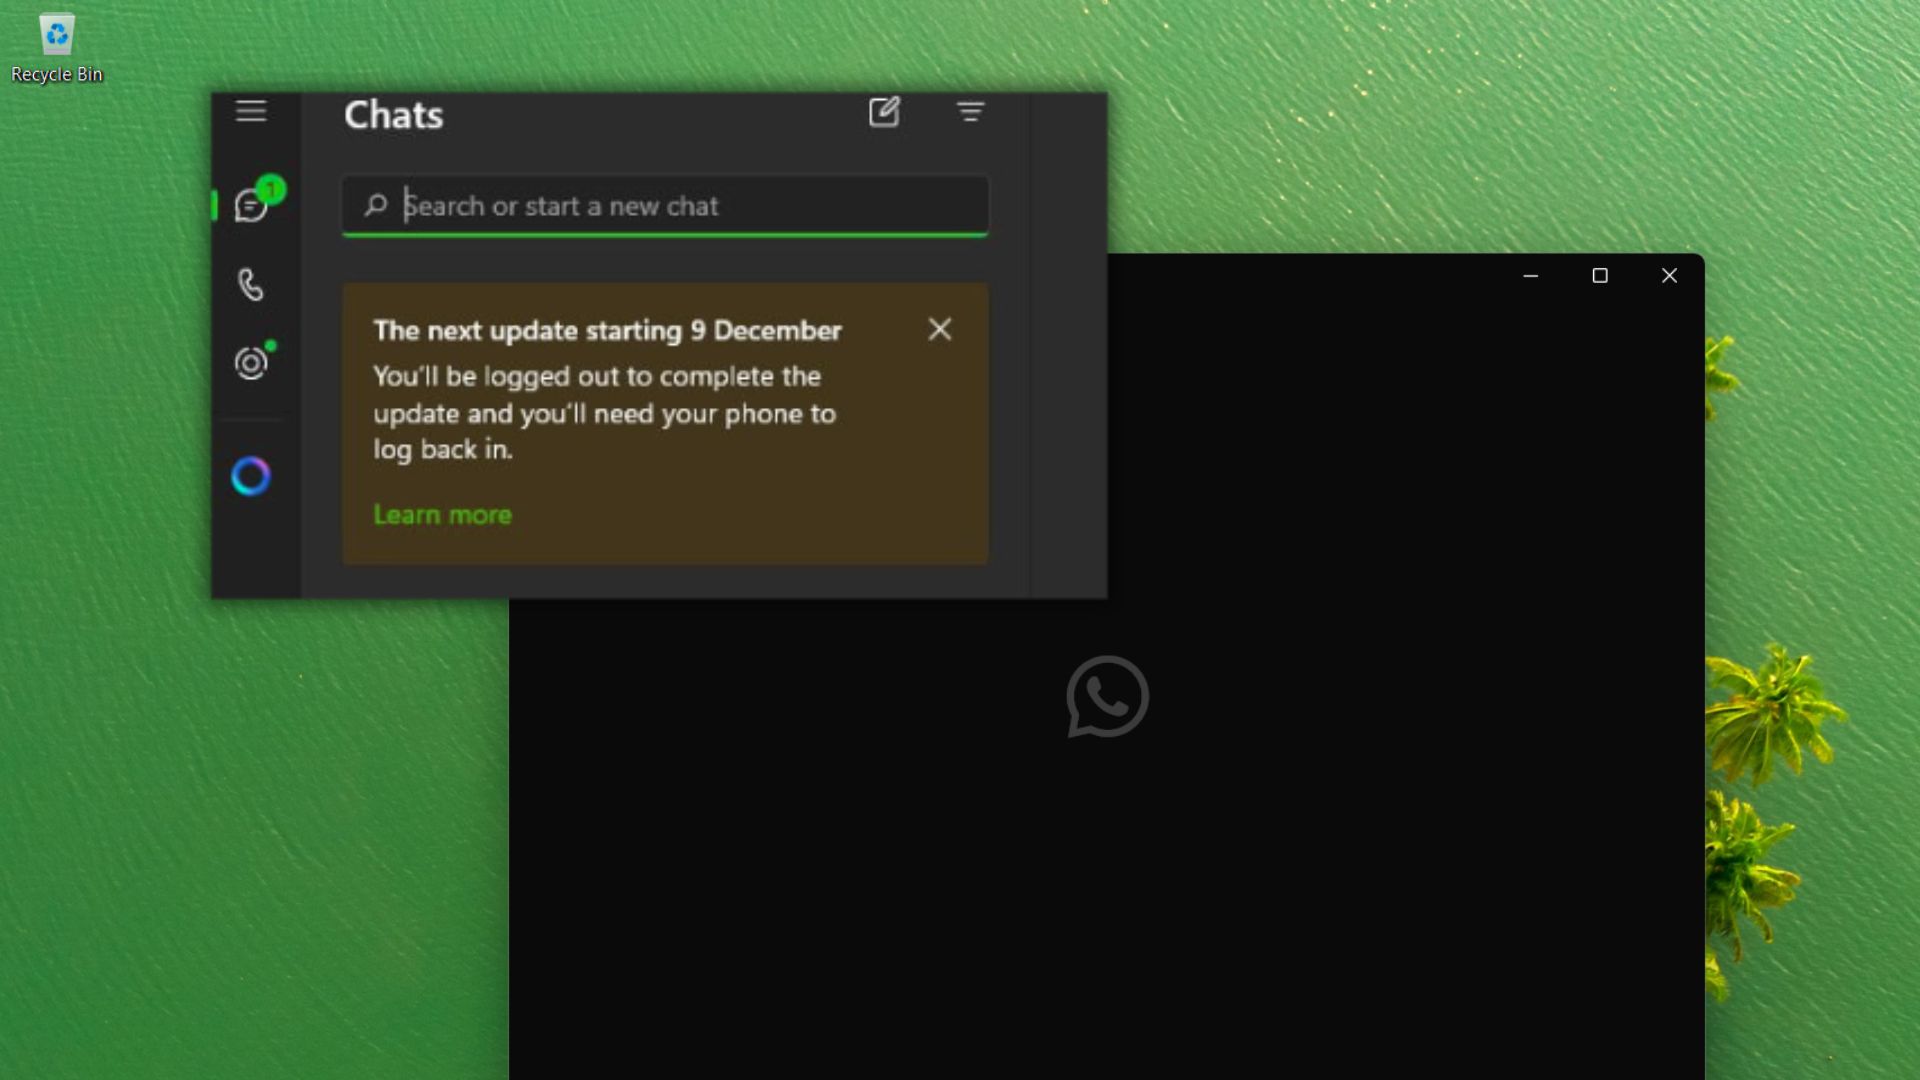
WhatsApp (принадлежит признанной в России экстремистской организации и запрещённой корпорации Meta) начал заранее предупреждать пользователей Windows о грядущей смене настольного приложения. С 9 декабря 2025 года компания постепенно переводит всех на новую версию клиента — соответствующее уведомление уже появляется после обновления и предлагает «перейти на обновлённый WhatsApp».

Правда, радости у пользователей это нововведение не вызывает. Новый WhatsApp для Windows оказался не полноценным нативным приложением, а по сути обёрткой для веб-версии — внутри окна просто загружается сайт web.whatsapp.com. Такой подход сразу сказался на производительности.

Как отмечает WindowsLatest, обновлённый клиент потребляет в несколько раз больше ресурсов: объём используемой оперативной памяти может быть до десяти раз выше, чем у старой нативной версии.

Приложение работает заметно медленнее и ощущается более «тяжёлым», из-за чего многие пользователи воспринимают переход как откровенный шаг назад. При этом выбора у них фактически нет — обновление навязывается автоматически.


Ситуация хорошо вписывается в общую тенденцию экосистемы Windows. Microsoft всё чаще делает ставку на приложения на базе WebView2, и это уже сказалось на ряде системных компонентов, включая, например, представление «Повестка» в Центре уведомлений.

Пока что существует временный обходной путь: можно отключить автоматические обновления и продолжать пользоваться старым нативным клиентом WhatsApp. Правда, в этом случае обновления придётся устанавливать вручную, и долго такой вариант не продержится — рано или поздно компания всё равно принудительно переведёт пользователей на новую версию.

В итоге владельцам Windows остаётся лишь готовиться к более прожорливому и медленному WhatsApp, который по ощущениям для многих стал скорее деградацией, чем апгрейдом.

Напомним, на днях пользователи в России нашли способ ускорить WhatsApp.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru