


StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

StormWall дал клиентам полный контроль над защитой L3–L5 в Личном кабинете

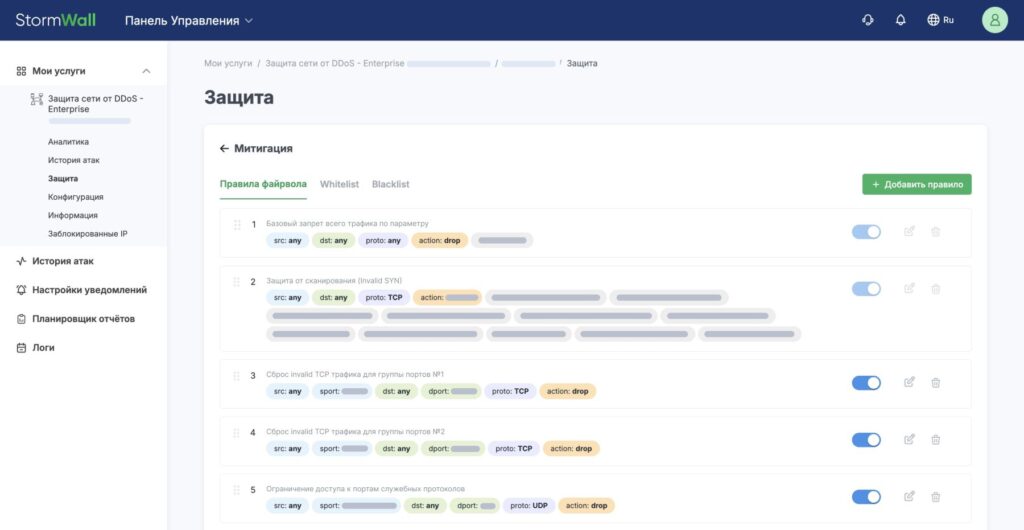
Компания StormWall представила одно из самых серьёзных обновлений за последние годы — новый раздел «Митигации» в Личном кабинете. Он меняет привычный подход к управлению защитой на уровнях L3–L5 и позволяет клиентам самостоятельно настраивать фильтрацию трафика без обращения в техподдержку.

Главная идея обновления — дать пользователям больше контроля. Теперь инфраструктуру можно сегментировать, объединять серверы и подсети в отдельные группы и применять к ним собственные правила защиты. Всё настраивается буквально в пару кликов — через Личный кабинет или API.

Новый раздел доступен во всех тарифах продуктов StormWall для сетей и StormWall для сервисов. Он включает в себя группы серверов и подсетей, для которых можно задавать индивидуальные параметры фильтрации.


Пользователям доступны два типа митигаций:

  • Default Mitigation — базовый набор правил, который автоматически создаётся и охватывает все подключённые префиксы;
  • Пользовательские митигации — позволяют формировать собственные группы ресурсов, настраивать независимые белые и чёрные списки и задавать отдельные правила защиты.

С новой функциональностью правила фильтрации стали заметно детальнее. Можно:

  • задавать приоритет и действие для трафика — пропускать (Pass), блокировать (Drop) или обходить дальнейшие проверки (Bypass);
  • включать геофильтрацию и управлять трафиком по странам;
  • описывать правила по IP-адресам, протоколам и портам.

StormWall приводит несколько типовых сценариев, где «Митигации» упрощают жизнь.

1. Блокировка UDP-трафика для конкретного адреса.

Если у оборудования есть неиспользуемые UDP-порты, которые могут стать целью атак, достаточно создать правило Drop для UDP на нужном IP. Всё блокируется на уровне сети StormWall — быстро и без доступа к самому устройству.

2. Разрешение только нужных TCP-портов.

Для серверов с веб-сервисами можно оставить открытыми только порты 80 и 443, а весь остальной TCP-трафик автоматически отсеять. Это снижает поверхность атак и повышает общую безопасность.

Дополнительно в правилах можно использовать TCP Flag Mask, чтобы отсекать подозрительные пакеты, например те, что применяются для скрытого сканирования портов.

В следующих релизах компания планирует расширять функциональность: добавить новые критерии для правил фильтрации и внедрить ИИ-детектор, который поможет ещё точнее выявлять нежелательный трафик. В результате Личный кабинет StormWall постепенно превращается в полноценный центр управления защитой L3–L5 для корпоративной инфраструктуры.

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru