


В игровых Telegram-чатах нашли 12 схем скама, нацеленного на подростков

В игровых Telegram-чатах нашли 12 схем скама, нацеленного на подростков

В игровых Telegram-чатах нашли 12 схем скама, нацеленного на подростков

Специалисты F6 проанализировали мошеннические схемы, которые расставлены в популярных чатах и телеграм-каналах про компьютерные игры — тех самых, где ежедневно сидят десятки и сотни тысяч подростков. Аналитики нашли сразу 12 видов скама, нацеленного на кражу денег, угон аккаунтов и вовлечение детей в сомнительные — а порой и откровенно преступные — действия.

Специалисты департамента Digital Risk Protection изучали комментарии под постами в игровых каналах и обнаружили целую мошенническую экосистему.

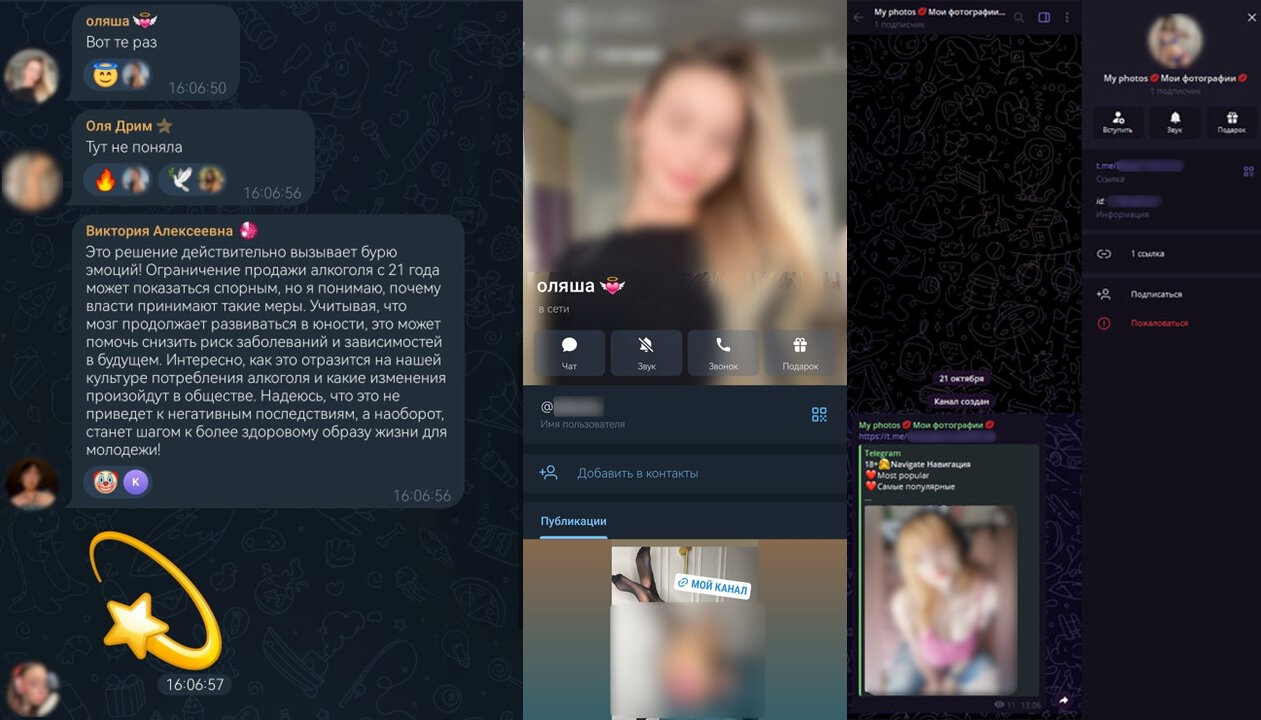
Злоумышленники расставляют приманки с помощью ботов: фейковые профили обещают баснословные доходы, присылают ссылки на инвестсхемы, онлайн-казино, «задания за деньги», «горячие видео» или выгодные предложения по покупке игровой валюты и скинов.

Подростки — идеальная аудитория для таких атак: они постоянно в Сети, доверчивы и легко реагируют на эмоциональные триггеры вроде подарков, бонусов и обещаний «быстрого заработка».


12 схем: восемь — про деньги, две — про угон аккаунтов, две — про криминал. F6 выделила три главных направления атак:

  • скам для выманивания денег;
  • фишинг и угон аккаунтов в играх и мессенджерах;
  • вовлечение подростков в незаконные операции, например продажу банковских карт.


Среди самых опасных:

  • инвестскам с ботами под видом «красивых девушек»;
  • рискованные «задания за деньги», которые заканчиваются тем, что подросток отправляет мошенникам крупные суммы;
  • «медовые ловушки» с контентом 18+, где преступники используют шантаж;
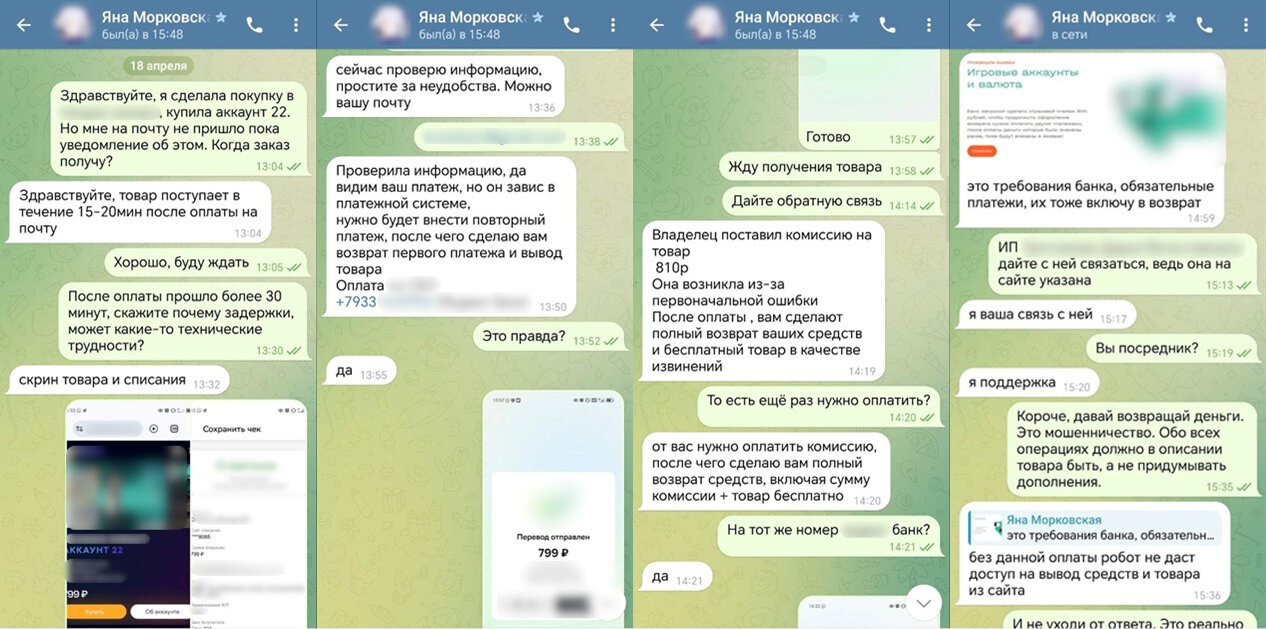
  • продажа игровой валюты и аккаунтов со 100% шансом остаться ни с деньгами, ни с товаром;
  • угон Telegram- и игровых аккаунтов через поддельные «подарки» и «стримерские конкурсы»;
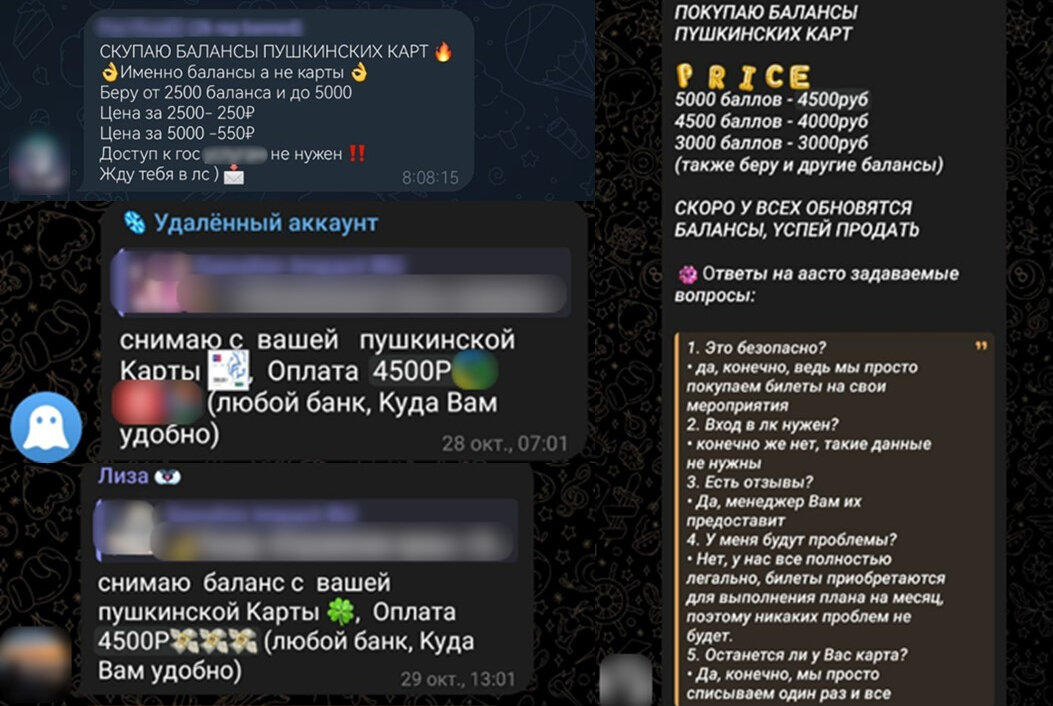
  • скупка банковских и «Пушкинских» карт, где преступники пытаются вовлечь подростков в финансовые правонарушения.


Злоумышленники активно пользуются ботами и ИИ, чтобы массово распространять приманки. При этом администраторы чатов стараются противодействовать: применяют собственные инструменты фильтрации, блокировки и мониторинга.

«Мошенники могут появиться в любом тематическом канале — неважно, сколько там подписчиков. Бороться с ними сложно, и в этой гонке ИИ зачастую работает на тёмную сторону. Но инструменты защиты тоже развиваются», — отмечает аналитик CERT F6 Анастасия Князева.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru