


Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Специалистам Adex удалось выявить и нейтрализовать сложную многолетнюю кампанию, связанную с известным Android-трояном Triada. Эта операция на протяжении нескольких лет задействовала мобильную рекламную экосистему, что показывает, насколько опасными стали атаки на цепочки поставок софта.

По отраслевой статистике, опубликованной вместе с расследованием, Triada остаётся одним из самых грозных Android-зловредов: в третьем квартале 2025 года на него пришлось 15,78% всех обнаруженных заражений.

Аналитики Adex проследили деятельность группы, стоящей за Triada, и обнаружили, что злоумышленники последние пять лет активно пытались проникнуть в легитимные рекламные сети.

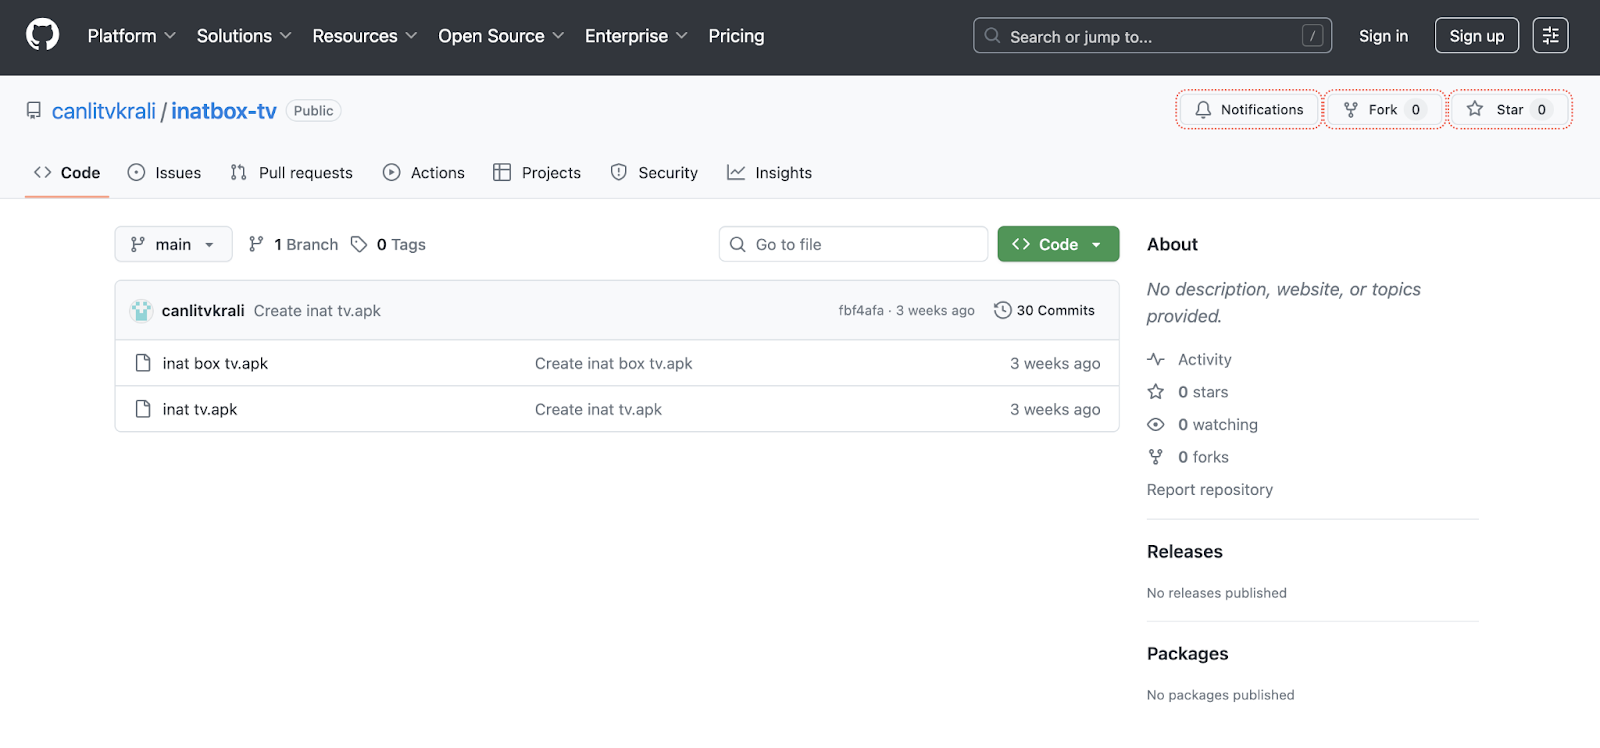
Вместо привычного распространения через заражённые сайты или приложения они начали использовать инфраструктуру, которой традиционно доверяют, — GitHub, Discord CDN и аккаунты рекламодателей.


Злоумышленники создавали умные редиректы и маскировали APK-файлы под легальные ресурсы, что сильно затрудняло обнаружение даже для продвинутых систем безопасности. Всего Adex удалось выявить и заблокировать более 500 связанных с операцией аккаунтов.

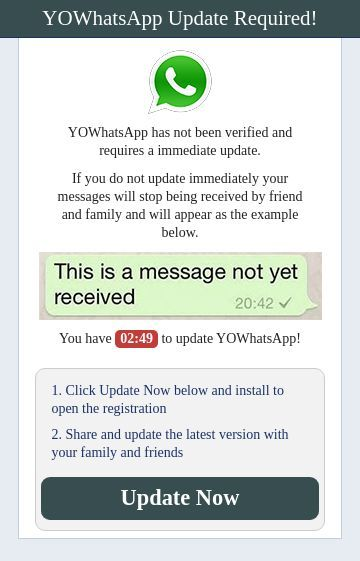
Кроме того, одним из основных векторов распространения Triada стали приложения FMWhatsApp и YoWhatsApp. Их вредоносные версии продвигались в рекламных постах.


Расследование показало, как быстро эволюционировали тактики злоумышленников.

  • 2020–2021 годы — злоумышленники регистрировали рекламные аккаунты на поддельные документы и пополняли их в стиле классических карточных схем. Распространение вредоносных APK шло через Discord CDN и укороченные ссылки, ведущие на фейковые страницы.
  • 2022–2024 годы — акцент сместился на прямые захваты аккаунтов. Взломанные профили без включённой двухфакторной аутентификации использовались для скрытых кампаний, которые перенаправляли пользователей на скачивание вредоносных файлов, размещённых на GitHub. Тем самым злоумышленники фактически использовали доверие к крупнейшему репозиторию кода.
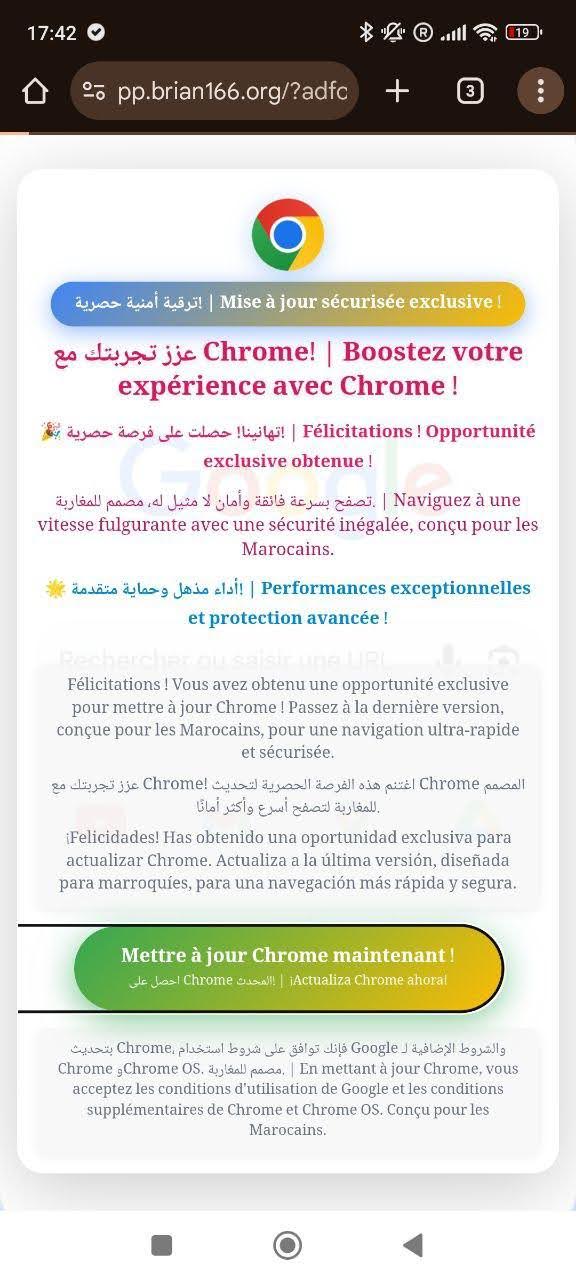
  • 2025 год — третья волна стала самой сложной. Появились фишинговые страницы, маскирующиеся под «срочные обновления Chrome», цепочки запутанных редиректов и массовое использование аккаунтов, полученных через компрометацию. Данные VirusTotal указывают на аномальные входы из Турции и Индии, что говорит о координированной операции.


Выводы для индустрии очевидны: чистый домен больше ничего не гарантирует.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru