


В Security Vision 5 внедрили новые механизмы контроля доступа к API

В Security Vision 5 внедрили новые механизмы контроля доступа к API

В Security Vision 5 внедрили новые механизмы контроля доступа к API

Платформа Security Vision 5 получила очередное обновление, в котором разработчики сосредоточились на улучшении безопасности, управляемости и прозрачности процессов. Релиз приносит доработки интерфейса, новые механизмы контроля доступа к API, расширенный аудит, улучшения в корреляции событий и инцидентах, а также ряд усовершенствований рабочих процессов и визуализации.

Обновление интерфейса затронуло дизайн редакторов виджетов и свойств объектов. Формы ввода и вывода стали аккуратнее, обновлены иконки групп.

За счёт большей визуальной единой логики повседневные сценарии работы стали проще и понятнее.

С точки зрения безопасности появились важные изменения. Теперь для API-токенов можно задать список разрешённых IP-адресов — это позволяет ограничить вызовы API доверенной инфраструктурой. Добавлен тип учётной записи API-only, предназначенный для интеграций без доступа к веб-интерфейсу. Кроме того, секреты — пароли коннекторов, токены и другие данные — теперь могут перешифровываться собственным мастер-паролем организации.


Расширился и объём данных в аудите. Теперь фиксируются остановка расписаний и коннекторов, изменение состояния рабочих процессов, а также создание отчётов — как вручную, так и по расписанию. Можно настроить уровень детализации логирования внутри запущенных процессов.

Корреляционные правила тоже получили обновления: при срабатывании система может автоматически создавать инцидент и формировать раздел с детальной информацией. У правил появилась критичность, а сработки теперь сопровождаются алертами для оценки важности произошедшего.

Рабочие процессы стали гибче. В действии «Вызов коннектора» можно динамически выбирать конфигурацию подключения, что позволяет использовать один блок для разных сред. В корпоративных чатах теперь поддерживаются сообщения от имени «системы», а массовые операции ускорены за счёт запуска одного процесса на несколько выбранных записей.

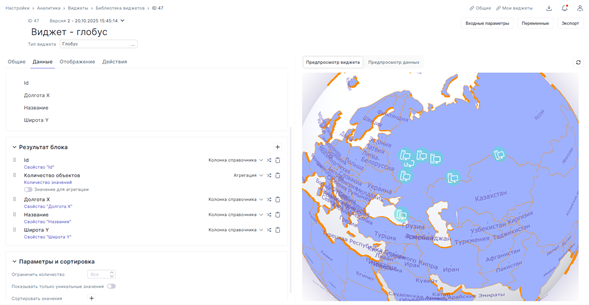
Для аналитики добавили круговой режим в виджете «Индикатор», а графики получили подписи осей, что улучшило читаемость отчётов. В администрировании теперь можно скрывать раздел «Настройки» для отдельных ролей, снижая риск случайных правок. Быстрые фильтры по умолчанию используют оператор «Входит в», что ускоряет работу со справочниками и множественным выбором.

Обновление получилось объёмным и адресует сразу несколько важных аспектов — от безопасности API до удобства пользователей.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru