Исследователи из Cleafy обнаружили новую опасную вредоносную программу для Android — Albiriox. Это свежий банковский зловред, который уже называют одним из самых мощных за последнее время. Он нацелен на пользователей банковских приложений и криптовалютных сервисов по всему миру.
Albiriox распространяется по модели «вредонос как услуга» (MaaS): злоумышленники могут просто «арендовать» его за $650-720 в месяц.
Впервые специалисты Cleafy обратили внимание на активность Albiriox в сентябре 2025 года — тогда он тестировался в закрытом бета-режиме и распространялся только среди «уважаемых» участников киберпреступных форумов. К октябрю доступ стал публичным.
По данным исследователей, за проектом стоят русскоязычные киберпреступники: на это указывают и язык общения, и инфраструктура, и активность на форумах. Всего за пару месяцев вредонос вырос из закрытой беты в полноценный коммерческий инструмент — с рекламными роликами, «презентациями» и продвижением в Telegram.
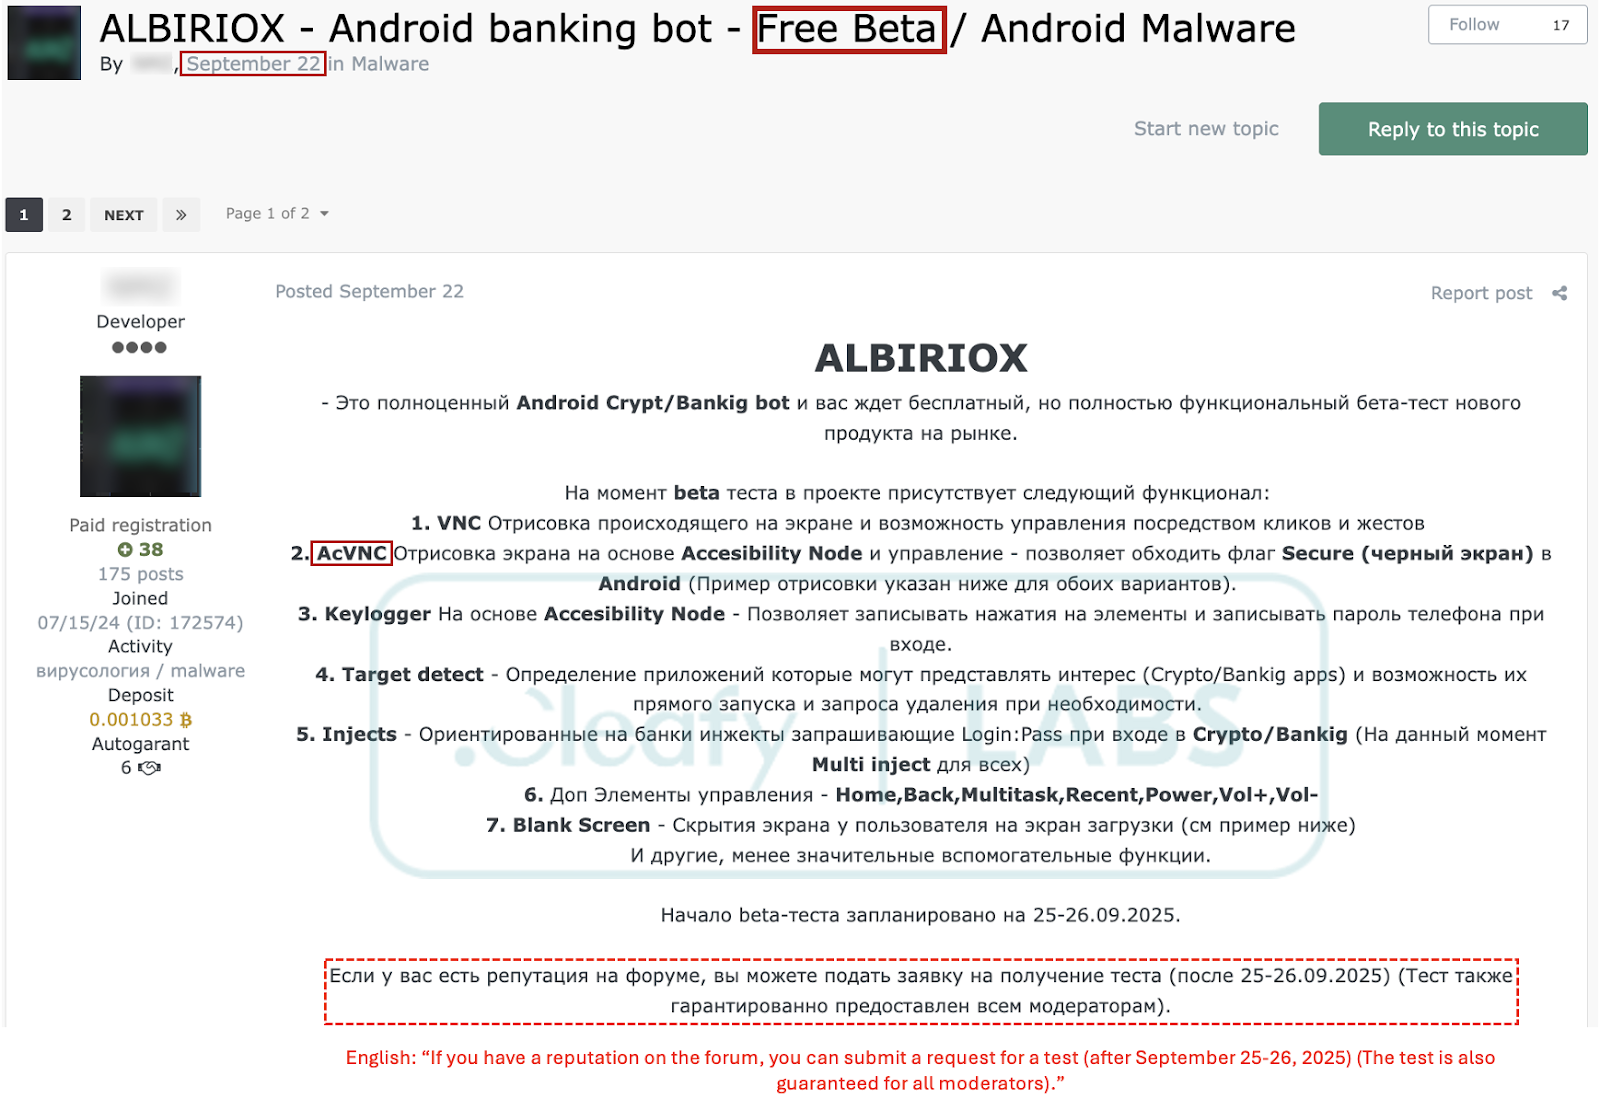
Схема заражения довольно хитрая. Сначала жертве приходит СМС со ссылкой на поддельный сайт, маскирующийся под Google Play Store или популярные ретейл-приложения. Пользователь думает, что скачивает настоящее приложение, — а на деле устанавливает «дроппер», который потом подтягивает основной зловред.
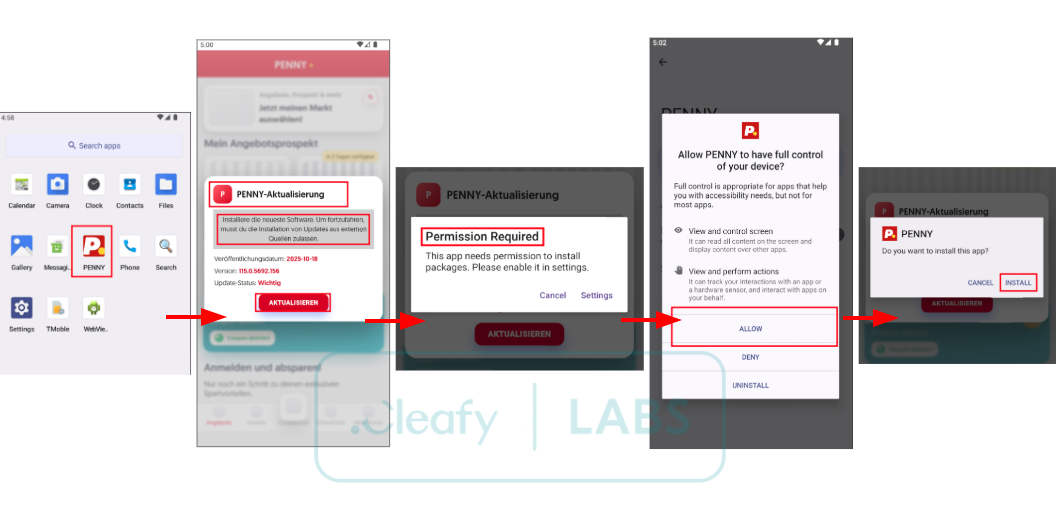
После установки Albiriox показывает фальшивый экран «системного обновления» и просит разрешение на установку приложений из неизвестных источников. Получив его, вредонос разворачивает основной модуль и получает полный контроль над устройством.
Albiriox сочетает два мощных метода атаки:
- удалённый доступ через VNC — злоумышленник видит экран телефона и может делать всё, что делает пользователь: нажимать кнопки, вводить текст, открывать приложения;
- оверлеи — поверх банковских приложений накладываются фальшивые формы входа, чтобы украсть логины, пароли и другие данные.
Помимо этого, зловред может показывать чёрный экран, чтобы скрыть действия злоумышленников, пока они совершают несанкционированные операции.
Целью Albiriox стали более 400 финансовых приложений: банки, криптобиржи, кошельки, платёжные сервисы в разных странах. С точки зрения масштаба это явно инструмент для глобальных мошеннических кампаний.
Чтобы обходить защиту, вредонос использует собственный билдер, интегрированный с сервисом шифрования Golden Crypt, а также специальный метод потоковой передачи экрана через специальные возможности ОС (Accessibility Services) — это позволяет получать данные даже из тех банковских приложений, которые блокируют запись экрана.
Первые реальные атаки уже зафиксированы. Один из ранних случаев был в Австрии — жертв заманивали поддельной страницей Penny Market и СМС-сообщениями с укороченными ссылками.
Эксперты напоминают:
- скачивать приложения стоит только из официальных магазинов;
- не переходить по ссылкам из СМС и мессенджеров;
- держать систему обновлённой;
- включать двухфакторную аутентификацию;
- использовать мобильные средства защиты.
По мнению специалистов, Albiriox — представитель нового поколения Android-банковских зловредов. Модель MaaS и активное развитие делают его особенно опасным — и есть риск, что в ближайшие месяцы он получит ещё большее распространение.