


В Польше задержали россиянина по делу о взломе ИТ-систем компаний

В Польше задержали россиянина по делу о взломе ИТ-систем компаний

В Польше задержали россиянина по делу о взломе ИТ-систем компаний

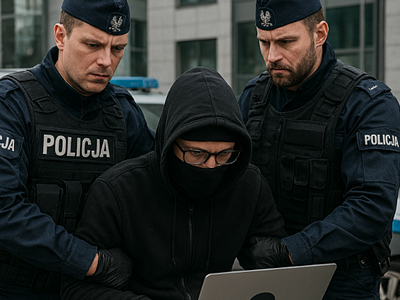
В Польше задержали гражданина России по подозрению во взломе ИТ-инфраструктуры польских предприятий. Как сообщает Центральное бюро по борьбе с киберпреступностью, операция прошла 16 ноября в Кракове по поручению окружной прокуратуры.

По данным следствия, мужчина незаконно пересёк польскую границу ещё в 2022 году, а спустя год получил статус беженца.

Правоохранители считают, что он мог получить несанкционированный доступ к системе интернет-магазина, вмешиваться в базы данных и менять их структуру.

Эти действия, по версии прокуратуры, могли поставить под угрозу работу компаний и безопасность клиентов.

Суд отправил задержанного под трёхмесячный арест. Сейчас проверяется его возможная связь с другими кибератаками — как на территории Польши, так и в странах Европейского союза.

Напомним, на днях Мещанский суд Москвы заключил под стражу 21-летнего предпринимателя из Томска Тимура Килина, обвиняемого по статье о госизмене. Как следует из данных судебной картотеки, решение принято по ходатайству следствия, а защита пока не оспорила меру пресечения.

Суд не раскрывает никаких деталей дела: материалы полностью засекречены, как и содержание заседаний, что стандартно для процессов по ст. 275 УК РФ.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru