


На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

В Санкт-Петербурге 25 ноября прошла технологическая конференция «Индустрия новых решений: технологический контур», организованная городским Комитетом по промышленной политике, инновациям и торговле. На площадке собрались специалисты ИБ- и ИТ-компаний, представители технологического бизнеса и разработчики.

Конференция стала одной из ключевых для обсуждения тем технологического суверенитета, мер поддержки и практических решений, используемых в российских компаниях.

Здесь говорили о применении искусственного интеллекта, влиянии технологических изменений и механизмах финансирования. Участники также провели соревнование дронов, а молодые предприниматели презентовали свои идеи и прототипы.

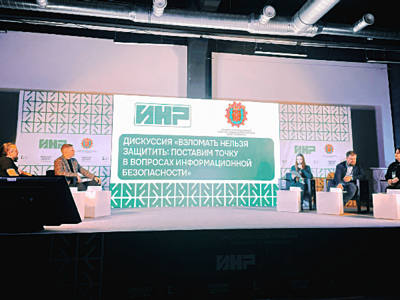
Отдельный интерес вызвала дискуссия «Взломать нельзя защитить: поставим точку в вопросах информационной безопасности», которую организовала компания «Газинформсервис». В обсуждении приняли участие:

  • Екатерина Ангельская, менеджер InfoWatch по работе с клиентами в СЗФО;
  • Дмитрий Коньков, менеджер по работе с партнёрами «Лаборатории Касперского»;
  • Дмитрий Овчинников, и. о. директора по ИБ UserGate;
  • Сергей Полунин, руководитель группы защиты ИТ-инфраструктуры «Газинформсервис».

Эксперты обсуждали, как сегодня действуют злоумышленники, и какие меры нужны, чтобы снизить риски как для компаний, так и для сотрудников.

Екатерина Ангельская отметила, что в 2025 году число инцидентов продолжает расти, включая громкие случаи в транспортных, аптечных и ретейл-компаниях. По данным InfoWatch, большинство утечек, связанных с внутренними нарушителями, носят умышленный характер. Причём в России доля таких инцидентов в десять раз выше, чем в среднем по миру.

Дмитрий Коньков напомнил, что обеспечение кибербезопасности — это процесс, выходящий за рамки корпоративных правил. Людям, по его словам, важно соблюдать цифровую гигиену и применять критическое мышление и дома, и на работе.

Тему человеческого фактора продолжил Дмитрий Овчинников. Он подчеркнул, что основной угрозой ИБ всё чаще становятся когнитивные искажения — ошибки восприятия и оценки ситуации, которыми активно пользуются злоумышленники. Смешение рабочих и личных цифровых пространств, по его словам, усиливает эти риски и требует системной работы с осведомлённостью сотрудников.

Сергей Полунин обратил внимание на то, что баланс удобства и безопасности меняется не в пользу первого. Из-за этого пользователи могут уходить в теневые и полулегальные сервисы, что создаёт дополнительные риски. По его словам, важно искать решения, которые одновременно повышают безопасность и не усложняют работу пользователей.

Конференция завершилась обсуждением практических шагов, которые предприятия могут применять для усиления защиты и стабильной работы в условиях растущих киберугроз.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru