


Фейковые версии Battlefield 6 заражают геймеров троянами

Фейковые версии Battlefield 6 заражают геймеров троянами

Фейковые версии Battlefield 6 заражают геймеров троянами

Специалисты Bitdefender сообщили о кампании по распространению вредоносных программ, которая развернулась на фоне выхода Battlefield 6 — одного из самых ожидаемых релизов года. Популярность игры стала удобным поводом для киберпреступников: под видом взломанных версий, пиратских установщиков и «тренеров» для получения внутриигровых преимуществ они распространяют различные типы вредоносов.

Сразу после релиза Battlefield 6 в октябре на торрентах и подпольных форумах появились поддельные раздачи, якобы созданные известными группами вроде InsaneRamZes и RUNE.

На деле их «инсталляторы» оказываются тщательно замаскированными ловушками. Отдельная категория — фейковые «тренеры», которые обещают бонусы в игре, но вместо этого заражают компьютеры пользователей.

Bitdefender изучила три образца таких файлов — и ни один из них не содержит реальной игровой функциональности. Зато все они работают как вредоносные инструменты.

Первый образец — поддельный Battlefield 6 Trainer Installer. Он легко находится в поисковиках и после запуска собирает криптокошельки, cookies браузеров, данные Discord и содержимое расширений. Весь массив отправляется в незашифрованном виде на удалённый сервер. Несмотря на простоту реализации, подобный стилер способен нанести значительный ущерб, особенно неопытным пользователям.

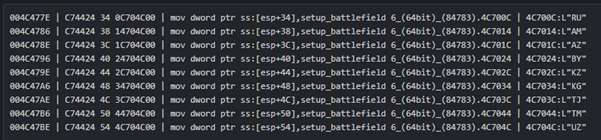
Второй образец, Battlefield 6.GOG-InsaneRamZes, выглядит куда сложнее. Он проверяет региональные настройки системы и прекращает работу, если устройство находится в России или странах СНГ.


Исследователи считают, что это классическая тактика российских разработчиков зловредов, избегающих ответственности дома. Внутри — хешированные вызовы API, антипесочница и попытки кражи данных разработчиков: учётных записей CockroachDB, Postman, BitBucket.

Третий вариант — Battlefield 6 V4.8.8 DLCs – Bonuses -RUNE — содержит полноценный C2-агент, скрытый в ISO-образе. После установки загруженный DLL пытается выйти на домен, связанный с Google, что может быть механизмом передачи данных или получения команд. В тестах связь не установилась, но структура образца указывает на возможность удалённого управления заражёнными устройствами.

Исследователи настоятельно рекомендуют скачивать Battlefield 6 и любые другие игры только из официальных источников: EA App, Steam, Epic Games Store, Uplay, GOG. Любые торренты, неизвестные «тренеры» и сомнительные исполняемые файлы несут серьёзный риск. Кроме того, стоит использовать решения с поведенческой защитой, которые могут заблокировать вредоносный код до его выполнения.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru