


80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

Исследователи обнаружили крупную утечку данных, которые в течение нескольких лет находились в открытом доступе на двух популярных онлайн-платформах — JSONFormatter и CodeBeautify. Проблема затронула десятки тысяч пользователей и организаций, причём некоторые из них работают в критически важных секторах: госструктуры, финансы, телеком, кибербезопасность, здравоохранение, образование, страхование и другие.

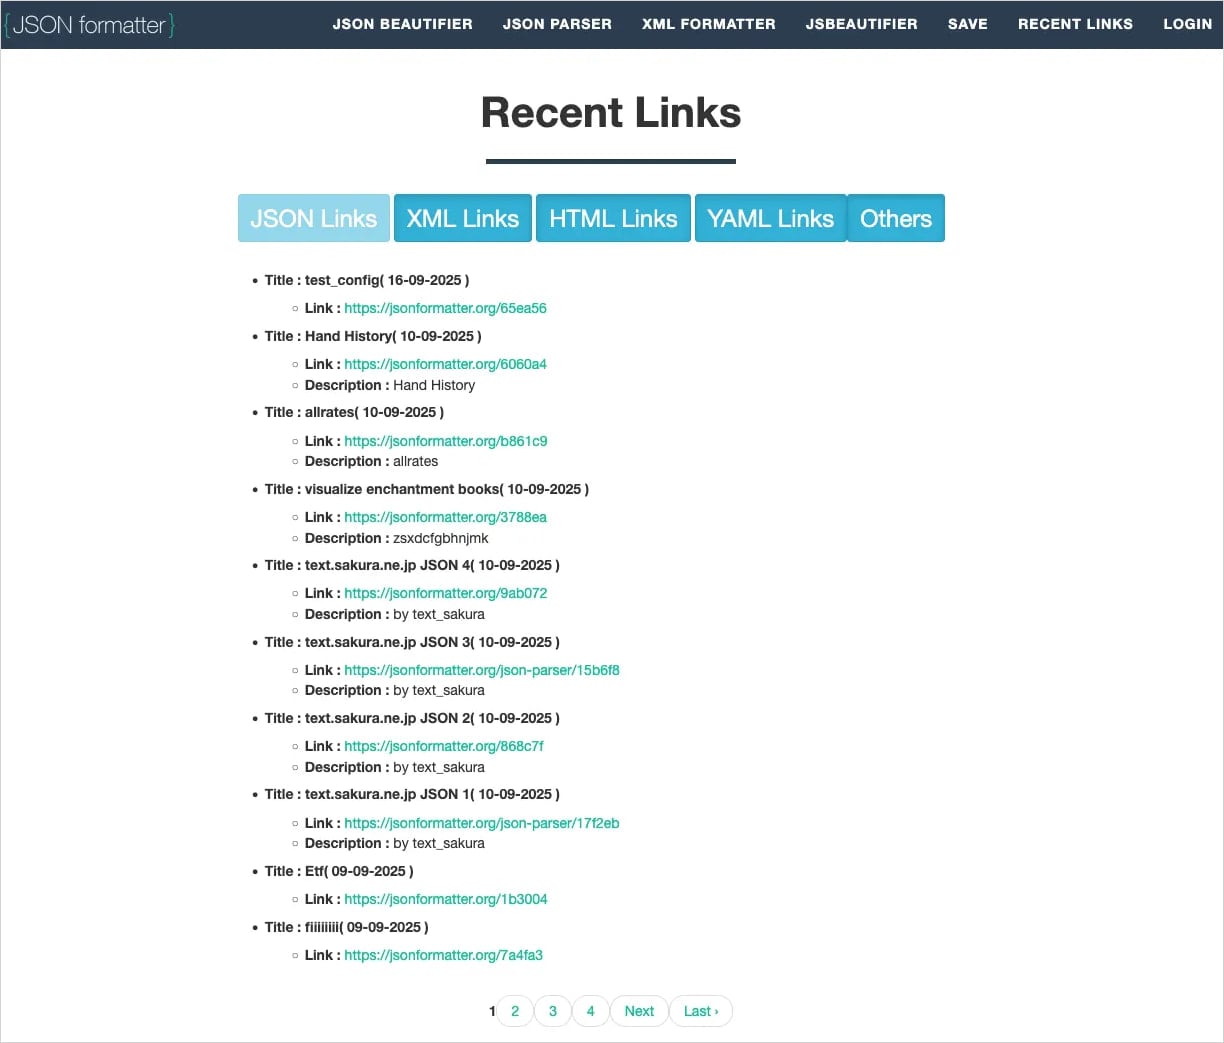
Команда WatchTowr, занимающаяся анализом поверхности атак, изучила работу этих сервисов и обнаружила, что функция Recent Links фактически превращала служебные JSON-файлы в общедоступные.

Когда пользователь нажимал кнопку «Сохранить», создавалась уникальная ссылка для временного доступа к файлу. Однако все такие ссылки автоматически попадали в раздел Recent Links — без какой-либо защиты. Адреса имели предсказуемую структуру, поэтому собрать их с помощью обычного краулера не составляло труда.


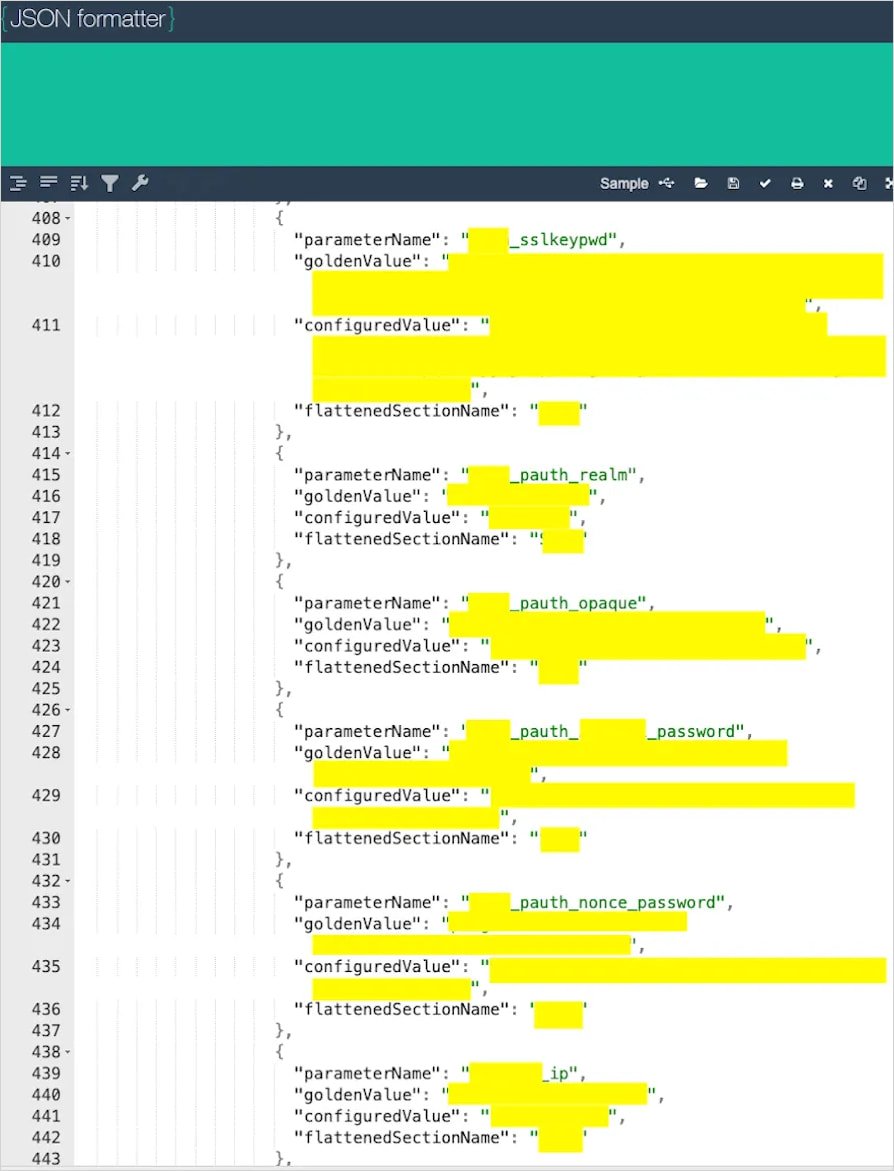
Собрав данные с публичных страниц Recent Links и через API, исследователи получили более 80 тысяч JSON-фрагментов — это более 5 ГБ информации, накопленных за пять лет работы JSONFormatter и за год CodeBeautify. Среди обнаруженного — всё, что только может заинтересовать злоумышленников:

  • учётные данные Active Directory;
  • ключи доступа к базам данных, облачным сервисам и платёжным системам;
  • закрытые ключи, токены репозиториев, CI/CD-секреты;
  • API-ключи и токены;
  • данные KYC и другие персональные сведения;
  • конфигурации производственных систем, включая имена хостов, IP-адреса, пути к конфигам;
  • действующие AWS-ключи, в том числе крупной международной биржи;
  • учётные данные банка, случайно опубликованные MSSP-партнёром.


В одном случае WatchTowr нашли конфигурации и зашифрованные учётные данные компании в сфере кибербезопасности — данные были настолько специфичными, что организацию можно было идентифицировать. В других — PowerShell-скрипты госучреждений с подробным описанием развертывания инфраструктуры; конфигурационные файлы провайдера Data Lake с логинами и доменными именами; действующие AWS-ключи Splunk SOAR для большого финансового рынка.

WatchTowr уведомила многие пострадавшие компании, но далеко не все отреагировали. Между тем разделы Recent Links всё ещё открыты на обоих сервисах, что позволяет и сейчас собирать конфиденциальные данные практически без усилий.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru